Altai the Tiger
 IGNITION
 streamoors
 NEAR Protocol
 Sui
 Ethereum
 Pudgy Penguins


Ideas clave
- Según las recientes noticias sobre criptomonedas, UNC1069, vinculado a Corea del Norte, despliega llamadas Zoom deepfake dirigidas a empresas de criptomonedas.
- Los piratas informáticos se hacen pasar por capitalistas de riesgo en Telegram y programan reuniones falsas a través de Calendly.
- La campaña se dirige a las nuevas empresas Web3, a los desarrolladores de las instituciones financieras y a los fondos de capital riesgo.
Las noticias sobre criptomonedas revelan que un grupo vinculado a Corea del Norte, UNC1069, utilizó llamadas Zoom falsas para atacar a empresas de criptomonedas. El objetivo de los atacantes era robar datos confidenciales durante estas reuniones. Los investigadores de Google Mandiant Ross Inman y Adrian Hernandez confirmaron la actividad.
La campaña se basa en la ingeniería social a través de cuentas de Telegram comprometidas, falsas reuniones de vídeo y contenido generado por IA para engañar a las víctimas.
UNC1069 lleva activo al menos desde abril de 2018. El grupo llevaba a cabo campañas de ingeniería social para obtener beneficios económicos. Utilizaban invitaciones falsas a reuniones y se hacían pasar por inversores de empresas reputadas.
La comunidad de ciberseguridad en general también rastrea al actor de la amenaza bajo los nombres de CryptoCore y MASAN.
Cripto Noticias: Hackers norcoreanos despliegan siete familias de malware
La última intrusión documentada por la división de inteligencia de amenazas de Google muestra que UNC1069 desplegó siete familias de malware únicas en un solo ataque.
La campaña incluye varias variantes nuevas de malware, como SILENCELIFT, DEEPBREATH y CHROMEPUSH, junto con herramientas conocidas.
El Grupo de Inteligencia sobre Amenazas de Google informó en noviembre de 2025 de que UNC1069 utilizó herramientas de IA generativa como Gemini para elaborar material de señuelo. El grupo adaptó este contenido a temas relacionados con las criptomonedas. Los investigadores relacionaron la táctica con sus campañas de ingeniería social más amplias.
UNC1069 intentó utilizar indebidamente la IA para crear código para robar criptomonedas. El grupo también utilizó imágenes y vídeos deepfake para imitar a personas del sector de las criptomonedas.
Desde al menos 2023, UNC1069 ha pasado de las técnicas de spear-phishing y la orientación tradicional de las finanzas a la industria Web3.
El actor de la amenaza se centra ahora en las bolsas centralizadas, los desarrolladores de software de las instituciones financieras, las empresas de alta tecnología y los individuos de los fondos de capital riesgo.
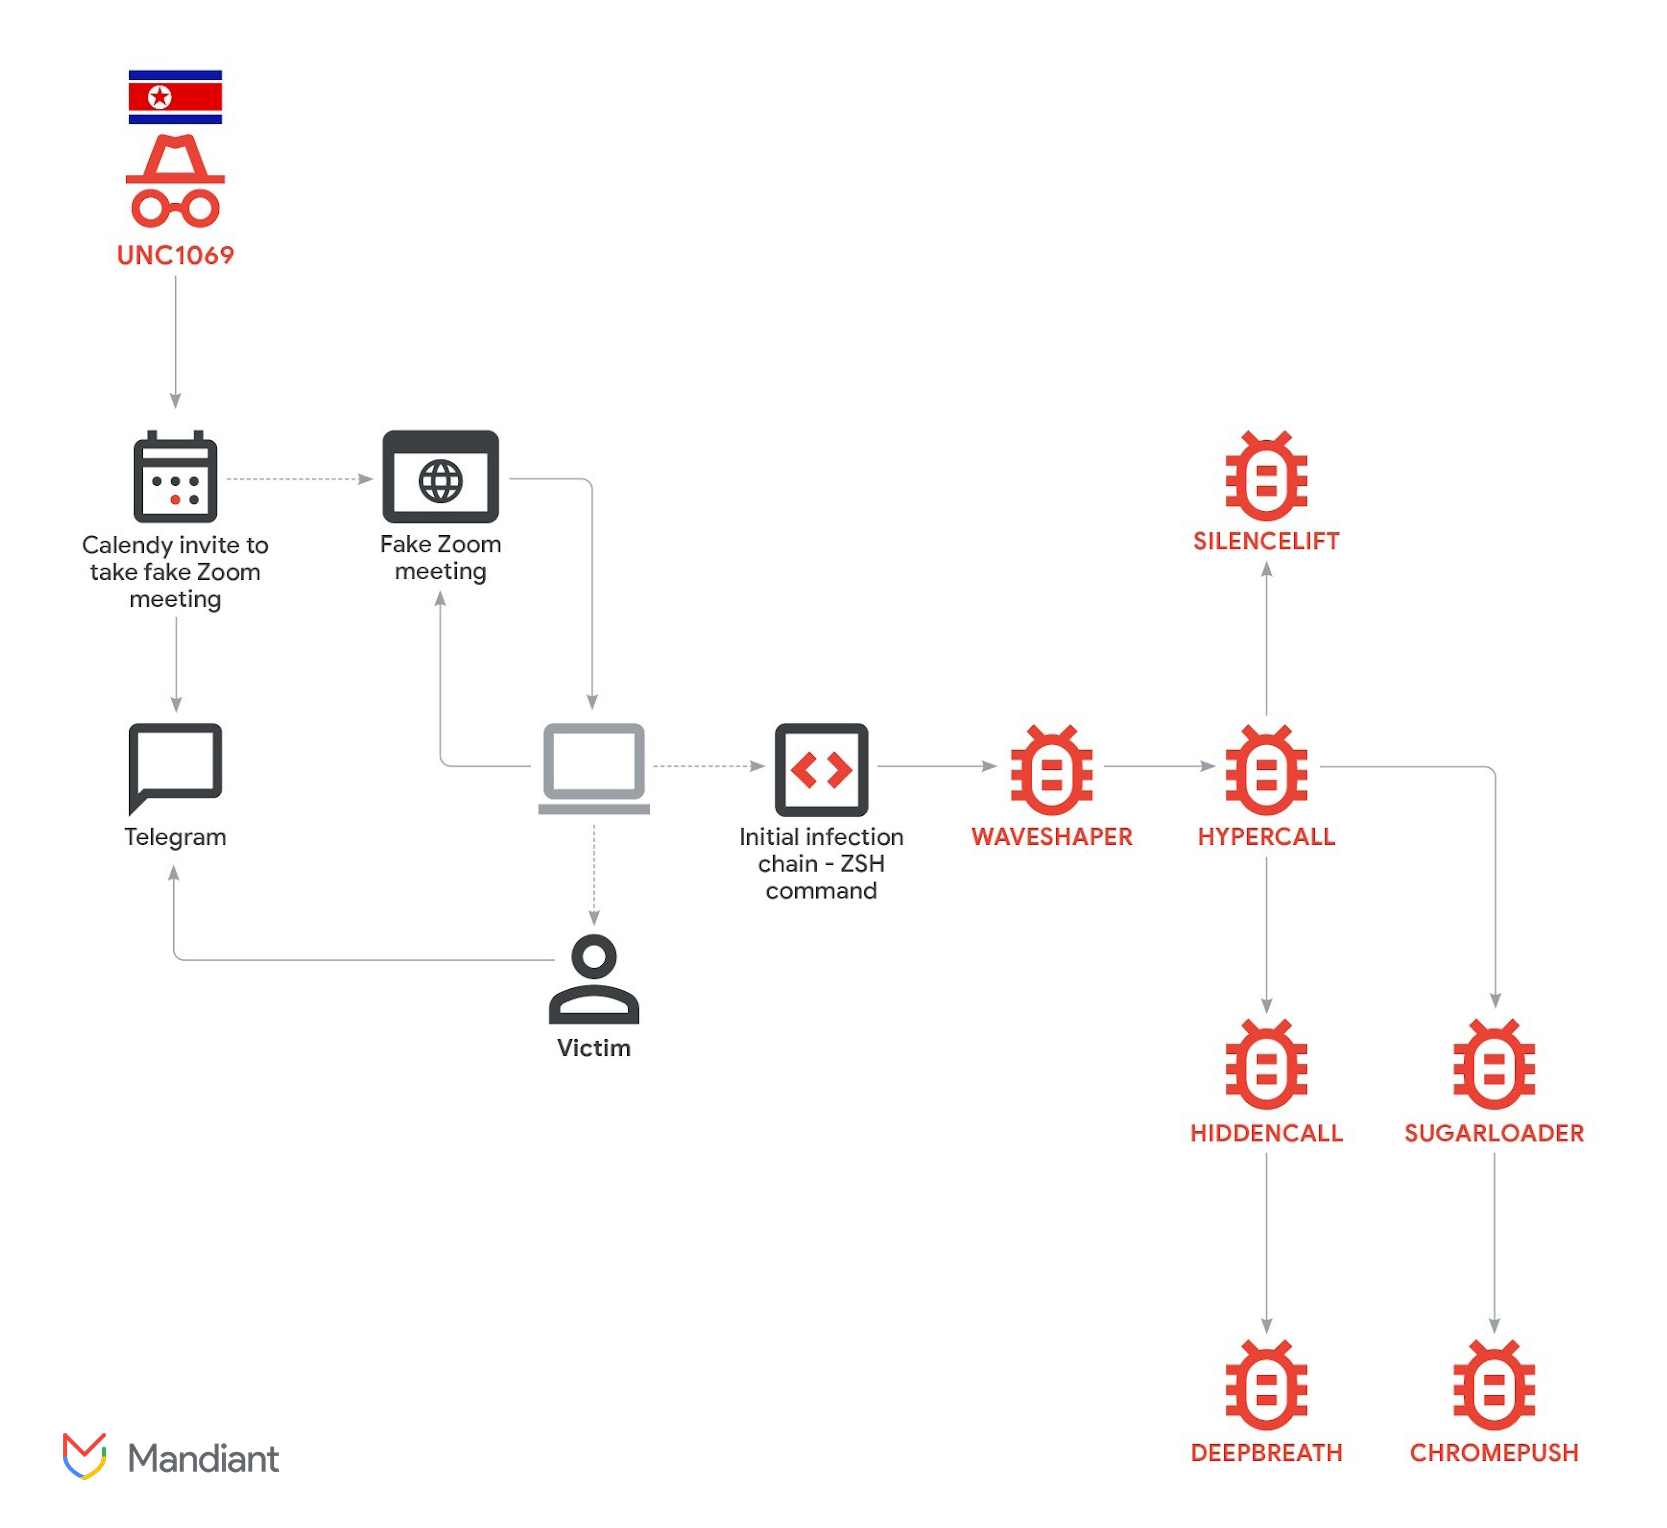
Las últimas noticias sobre criptomonedas muestran que el ataque comienza cuando las víctimas son abordadas a través de Telegram por actores de amenazas que se hacen pasar por inversores de capital riesgo.
En algunos casos, los atacantes utilizan cuentas comprometidas de empresarios legítimos y fundadores de startups. Una vez establecido el contacto, el actor de la amenaza utiliza Calendly para programar una reunión de 30 minutos con el objetivo.
Las videollamadas falsas crean la ilusión de reuniones legítimas
El enlace de reunión redirige a las víctimas a un sitio web falso que se hace pasar por Zoom. Los informes de cripto noticias muestran que UNC1069 compartía enlaces de reuniones directamente a través de Telegram. El grupo utilizó la función de hipervínculos de la plataforma para disfrazar las URL de phishing.
A menudo utilizaban la función de hipervínculos de la plataforma para disfrazar las URL de phishing. Esta táctica hacía que los enlaces maliciosos fueran más difíciles de detectar a primera vista.
Cuando la víctima hace clic en el enlace, se le presenta una interfaz de videollamada falsa que imita a Zoom. La interfaz les insta a activar su cámara e introducir su nombre. Una vez que el objetivo se une a la reunión, ve una pantalla parecida a una reunión real de Zoom.
Los vídeos mostrados son deepfakes o grabaciones reales captadas de otras víctimas que anteriormente cayeron presas del mismo esquema. Kaspersky está siguiendo la misma campaña bajo el nombre GhostCall, que se documentó en octubre de 2025.
“Las imágenes de sus webcams habían sido grabadas sin saberlo, luego subidas a una infraestructura controlada por el atacante y reutilizadas para engañar a otras víctimas, haciéndoles creer que estaban participando en una auténtica llamada en directo”, señaló Kaspersky.
Los comandos ClickFix desencadenan el despliegue de malware en varias fases
El ataque avanza cuando la víctima ve un mensaje de error sobre un supuesto problema de audio. A continuación, se les pide que descarguen y ejecuten un comando de solución de problemas del tipo ClickFix para solucionar el problema.
En macOS, los comandos entregan un AppleScript que deja caer un binario Mach-O malicioso en el sistema.
El ejecutable C++ malicioso recopila información del sistema y distribuye un descargador basado en Go con el nombre en clave HYPERCALL.
Este descargador sirve cargas útiles adicionales, incluido un componente backdoor Golang que proporciona acceso mediante teclado al sistema comprometido.
Las herramientas de robo de datos se dirigen a las carteras y credenciales de criptomonedas
DEEPBREATH manipula la base de datos de Transparencia, Consentimiento y Control de macOS para obtener acceso al sistema de archivos.
El malware roba las credenciales del Llavero de iCloud y los datos de Google Chrome, Brave, Microsoft Edge, Telegram y la aplicación Notas de Apple.
CHROMEPUSH actúa como un ladrón de datos y se despliega como una extensión para los navegadores Google Chrome y Brave.
El malware actúa como una herramienta para editar Google Docs sin conexión. Registra las pulsaciones del teclado, observa las entradas de nombre de usuario y contraseña, y extrae las cookies del navegador.
“El volumen de herramientas desplegadas en un único host indica un esfuerzo altamente determinado para cosechar credenciales, datos del navegador y tokens de sesión para facilitar el robo financiero”, declaró Mandiant.
UNC1069 suele tener como objetivo a empresas emergentes de criptomonedas, desarrolladores de software y empresas de capital riesgo. Sin embargo, estas noticias sobre criptomonedas revelan que el actor de la amenaza ha ampliado sus capacidades técnicas.