Dacity Coin
 Celestia
 Pudgy Penguins
 Injective
 Solana
 Sui
 Starknet


Wichtige Einblicke:
- Der Hacker hat die schnelle Entstake-Funktion von Meta Pool ausgenutzt.
- Nur 132.000 $ gestohlen, obwohl 27 Millionen $ ausgegeben wurden.
- Liquidität und schnelle Reaktion begrenzten die Verluste.
Ein Hacker hat den Smart Contract von Meta Pool ausgenutzt, um 27 Millionen Dollar in Token zu prägen, ist aber nur mit 132.000 Dollar davongekommen. Liquiditätsprobleme und schnelles Handeln des Teams haben den Schaden begrenzt. Ein vollständiger Bericht wird in Kürze erwartet.
Flash Exploit endet mit geringem Ertrag, Meta Pool entgeht großem Verlust
Einem Hacker ist es gelungen, eine Schwachstelle im Smart Contract von Meta Pool auszunutzen, um mpETH-Token im Wert von fast 27 Millionen Dollar zu prägen. Der Versuch, Gelder abzuschöpfen, schlug jedoch weitgehend fehl, da letztlich nur etwa 132.000 $ in Ether gestohlen wurden.
Der Vorfall, der von Meta Pool am 18. Juni bekannt gegeben wurde, betraf einen gezielten Angriff auf die „Fast Unstake“-Funktion des Protokolls. Der Angreifer nutzte einen Fehler in der Funktion ERC4626 mint() aus, der die unbefugte Erstellung von Token ermöglichte. Trotz der großen Münzmenge konnten die Auswirkungen durch die Marktbedingungen und interne Kontrollen begrenzt werden.
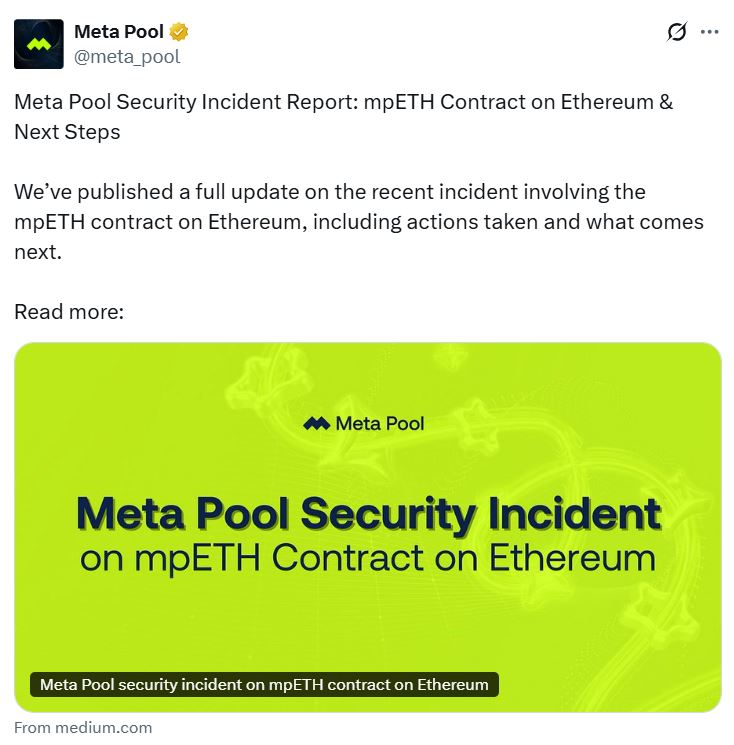
„Frühzeitige Erkennungssysteme haben dazu beigetragen, den betroffenen Vertrag zu pausieren“, so Meta Pool in einem Blog-Eintrag.
Das Blockchain-Sicherheitsunternehmen PeckShield identifizierte die Schwachstelle als kritischen Fehler im Prägemechanismus. Es bestätigte, dass die Schwachstelle es dem Angreifer ermöglichte, mpETH „kostenlos“ zu erstellen, fügte aber hinzu, dass die geringe Liquidität den potenziellen Gewinn stark einschränkte.
Liquidität und intelligente Reaktion verhindern größeren Schaden
Dem Angreifer gelang es, 9.705 mpETH zu prägen, eine Zahl, die laut Meta Pool einen theoretischen Wert von fast 27 Millionen Dollar hat. Es wurden jedoch nur 52,5 Ether – im Wert von etwas mehr als 132.000 $ – aus den Swap-Pools abgezogen, bevor der Weg für den Angriff versperrt wurde.
Mehrere Ethereum-Mainnet- und Optimism-basierte Pools waren betroffen, aber niedrige Handelsvolumina und Liquidität in den ausgenutzten Kontrakten beschränkten den weiteren Abfluss.
„Die geringe Liquidität von mpETH hat den Gewinn begrenzt“, schrieb PeckShield auf X.
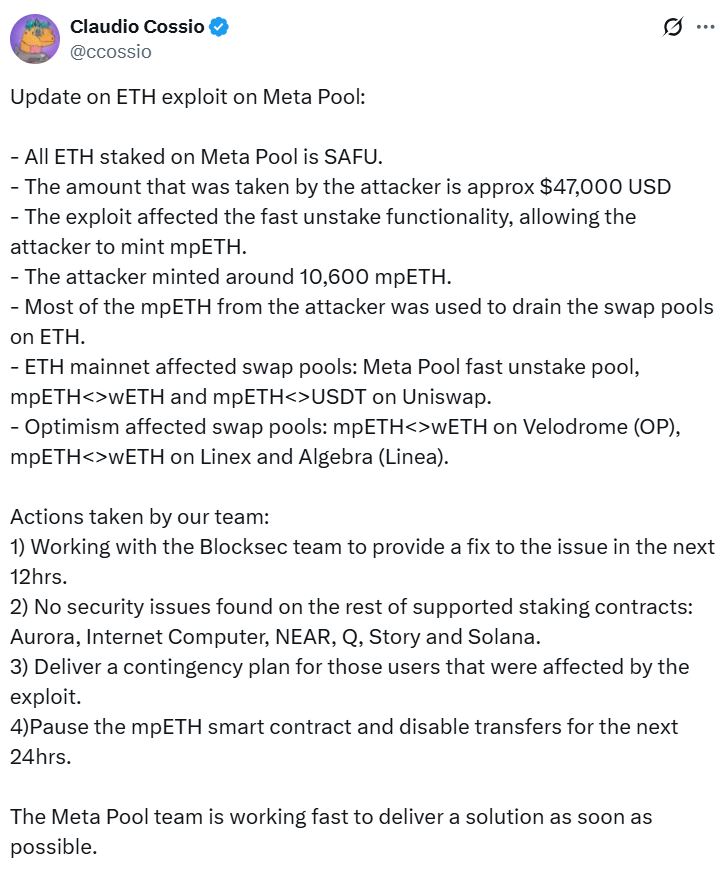
Der Mitbegründer von Meta Pool, Claudio Cossio, bestätigte, dass die Token über einen Flash Unstaking Bug geprägt wurden. In einem Beitrag auf X wies er darauf hin, dass der Fehler die übliche Wartezeit umging, die nach dem Unstaking erforderlich ist.
Normalerweise bleiben unstaked Krypto-Assets eine Zeit lang gesperrt, bevor sie verfügbar sind. Schnelles Unstaking oder „Flash Unstaking“ wurde entwickelt, um sofortigen Zugriff unter bestimmten Bedingungen zu ermöglichen. In diesem Fall hat dieser Mechanismus dem Missbrauch Tür und Tor geöffnet.
Swap Pools im Visier, Ethereum-Einsätze nicht betroffen
Der Hacker nutzte die neu geprägte mpETH, um ausgewählte Swap-Pools in Ethereum und Optimism zu leeren. Meta Pool stellte jedoch klar, dass der Kernbestand von Ethereum nicht betroffen ist.
„Alles eingesetzte Ethereum ist sicher“, sagte das Team und fügte hinzu, dass die Validator-Knoten des SSV-Netzwerks weiterhin Belohnungen generieren.
Das Unternehmen versicherte den Nutzern, dass nur die Swap-Liquidität betroffen war. Die breitere Staking-Infrastruktur und die von den Nutzern delegierten ETH blieben während des Vorfalls sicher.
Eine umfassende Untersuchung ist jetzt im Gange. Meta Pool plant, innerhalb von zwei Tagen eine umfassende Aufschlüsselung zu veröffentlichen und einen Wiederherstellungsplan umzusetzen. Der ausgebeutete Vertrag wird während der Untersuchung pausiert bleiben.
Meta Pool erklärte seine Absicht, „die durch diesen Vorfall verlorenen Vermögenswerte zu erstatten“ und sicherzustellen, dass die Nutzer „entschädigt werden“. Dazu gehören eine vollständige Prüfung der betroffenen Verträge und verbesserte Überwachungsprotokolle, um zukünftige Vorfälle zu verhindern.
Breiteres Muster von Smart Contract Exploits im Jahr 2025
Der Meta Pool-Vorfall reiht sich ein in die wachsende Liste der Angriffe auf Krypto-Protokolle im Jahr 2025. Blockchain-Protokolle sind immer wieder bedroht worden, insbesondere durch fehlerhafte Vertragslogik.
Am 6. Juni verlor die Bitcoin-basierte DeFi-Plattform Alex Protocol 8,3 Millionen Dollar, nachdem eine Schwachstelle in der Verifizierungslogik des Selbsteintrags es einem bösen Akteur ermöglichte, Asset-Pools zu leeren.
Anfang dieses Monats bestätigte die in Taiwan ansässige Krypto-Börse BitoPro einen separaten Vorfall, der zu einem Verlust von 11,5 Millionen Dollar in ihren Hot Wallets führte. Der Vorfall ereignete sich am 8. Mai, wurde aber erst am 2. Juni bekannt.
Laut Daten von CertiK haben Hacker im Jahr 2025 bereits mehr als 2,1 Milliarden Dollar über verschiedene Krypto-Plattformen gestohlen.
Intelligente Verträge bleiben eine kritische Angriffsfläche. Die Taktik der Hacker hat sich zunehmend von Brute-Force-Angriffen auf die Ausnutzung von Grenzfällen und fehlerhaften Annahmen in der Vertragsarchitektur verlagert.
Wiederherstellung und künftige Sicherheitsvorkehrungen
Meta Pool steht nun vor der Aufgabe, das Vertrauen der Nutzer wiederherzustellen. Das schnelle Einfrieren des ausgenutzten Vertrags und der begrenzte Schaden werden die Bedenken der Beteiligten wahrscheinlich zerstreuen. Allerdings muss das Team jetzt mit Transparenz durch die Landschaft nach der Attacke navigieren.
Der Verlust von über 52,5 ETH und die kurzzeitige Prägung von Token im Wert von 27 Millionen Dollar unter böswilliger Kontrolle machen deutlich, wie wichtig rigorose Code-Audits und Echtzeitüberwachung sind.
Das Unternehmen sagte, dass sein Früherkennungssystem „die Anomalie erfolgreich erkannt“ hat und die Ingenieure schnell reagieren konnten. Diese Reaktion hat wahrscheinlich verhindert, dass sich der Angriff zu einem breiteren Liquidationsereignis ausweitet.
Es wird erwartet, dass eine vollständige Prüfung und aktualisierte Sicherheitsvorkehrungen folgen werden. In der Zwischenzeit wird der pausierte mpETH-Vertrag weiterhin überprüft, da Meta Pool daran arbeitet, den langfristigen Schutz der Nutzer zu gewährleisten.
Haftungsausschluss
Dieser Artikel dient nur zu Informationszwecken und stellt keine Finanz-, Anlage- oder sonstige Beratung dar. Der Autor oder die in diesem Artikel erwähnten Personen sind nicht verantwortlich für finanzielle Verluste, die durch Investitionen oder den Handel entstehen können. Bitte recherchieren Sie selbst, bevor Sie finanzielle Entscheidungen treffen.