streamoors
 IGNITION
 Celestia
 Injective
 Starknet
 Pearl
 Quantus

Wichtige Einblicke
- Der Smart Contract des Truebit-Protokolls wurde für über 26 Millionen Dollar gehackt, wobei Hacker ETH aus dem Kaufvertrag verschoben.
- Eine erste Diagnose deutet darauf hin, dass die Angriffe eine Falschpreis-Münzfunktion im Smart Contract ausgenutzt haben.
- Der TRU-Token ist um 100% eingebrochen, da die Inhaber nach dieser Entwicklung in Panik geraten sind.
Das auf Ethereum basierende Protokoll Truebit wurde Opfer eines böswilligen Angriffs, der zum Diebstahl von 8.535 ETH im Wert von etwa 26,44 Millionen Dollar führte.
Das Blockchain-Sicherheitsunternehmen Cyvers entdeckte die Schwachstelle und stellte eine einzelne Transaktion mit der Bezeichnung “Truebit Protocol” fest: Kauf”.
Truebit Protokoll bestätigt Ausnutzung der Smart Contract Adresse
Das Protokoll hat den Vorfall nun bestätigt und stellt fest, dass eine seiner Smart-Contract-Adressen, 0x764C64b2A09b09Acb100B80d8c505Aa6a0302EF2, betroffen ist. Es wird davon abgeraten, mit diesem Vertrag zu interagieren.
Truebit Protokoll schrieb:
“Wir haben heute von einem Sicherheitsvorfall erfahren, an dem ein oder mehrere böswillige Akteure beteiligt waren. Der betroffene Smart Contract ist 0x764C64b.”
Das Protokoll besagt, dass es bereits die Strafverfolgungsbehörden kontaktiert hat und daran arbeitet, die Situation zu klären. Sie versprach außerdem, aktuelle Informationen weiterzugeben, sobald sie verfügbar sind.
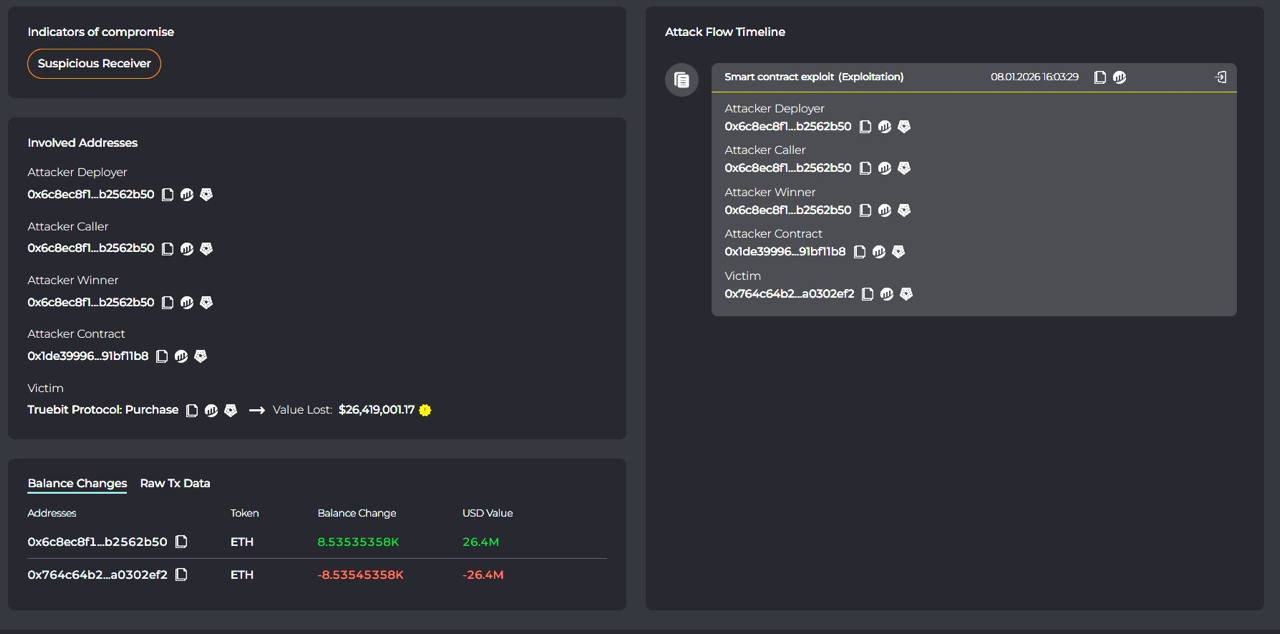
Inzwischen gibt es noch keine offiziellen Informationen darüber, wie es zu dem Vorfall kam. Ein Nutzer auf X Obscicron erklärte, dass der böswillige Akteur eine Methode namens “Attack” (Angriff) auf den Truebit-Kauf-Smart-Contract aufgerufen hat.
Weilin Li auf X erklärte jedoch, dass die Ursache wahrscheinlich eine falsche Prägefunktion des Vertrags ist. Dies ermöglichte es dem Angreifer, den TRU-Token zu einem sehr niedrigen Preis zu kaufen.
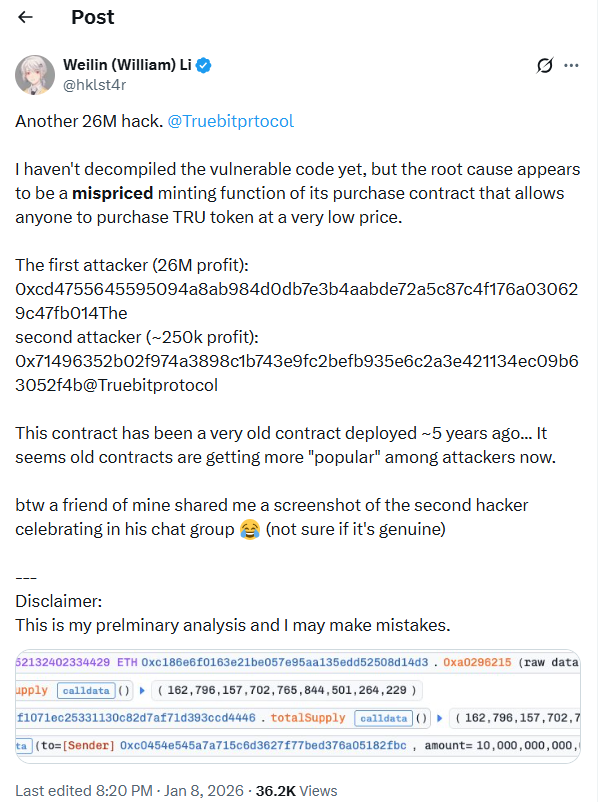
Interessanterweise stellte Li fest, dass es zwei Angreifer waren. Der erste, 0xcd475564, stahl ETH im Wert von rund 26 Millionen Dollar, während der zweite, 0x7149, ETH im Wert von 250.000 Dollar stahl.
Li fügte hinzu, dass der Vertrag sehr alt ist, da er vor etwa fünf Jahren eingesetzt wurde, und dass immer mehr Angreifer es auf alte Verträge abgesehen haben.
Es gibt bereits Berichte, dass die Angreifer damit begonnen haben, die Gelder auf andere Adressen zu transferieren. Dies wurde zwar nicht bestätigt, könnte aber jeden Versuch von Truebit erschweren, die gestohlenen Gelder wiederzuerlangen.
TRU Token fällt zu 100%
Interessanterweise hat der Hack bereits zu einem erheblichen Wertverlust des Truebit-Tokens geführt. TRU ist aufgrund des Vorfalls um 100% gefallen. Der Wert des Tokens lag heute bei 0,1659 $ und ist nun auf 0,0000792 $ gesunken.
Einige Nutzer berichten bereits von erheblichen Verlusten durch den Rückgang des TRU-Wertes. Es ist unklar, ob sich der Token wieder erholen wird, da er bereits vorher im Rückgang begriffen war.
Truebit gibt es seit 2017 und dient als Off-Chain-Berechnungsschicht für Ethereum. Nutzer können komplexe Berechnungen off-chain über das Protokoll überprüfen und die Ergebnisse dann onchain verifizieren.
Auf seinem Höhepunkt im Jahr 2021 war der TRU-Token 1,31 $ wert. Aber schon seit 2022 ist er nur noch Cents wert.
Unterdessen markiert dieser Vorfall den ersten großen Krypto-Hack des Jahres 2026 und unterstreicht die anhaltende Verwundbarkeit, die ein dringendes Problem für Blockchain-Protokolle bleibt. Im Jahr 2025 belief sich der gesamte Krypto-Diebstahl laut Chainalysis auf 3,4 Milliarden Dollar, wobei größere Diebstähle wie der Bybit-Exploit besonders bemerkenswert waren.