Altai the Tiger
 Sword Inu
 streamoors
 IGNITION
 NEAR Protocol
 Pearl
 Injective
Aspectos destacados:
- Más del 80% de los 2.100 millones de dólares de criptomonedas robados mediante exploits de infraestructura.
- El secuestro de la frase semilla y los hackeos del front-end dominan los activos robados.
- El informe de TRM Labs insta a la seguridad multifactor y a la colaboración global.
Las debilidades de las criptofrases semilla han desempeñado un papel importante en los recientes hackeos. Según TRM Labs, los usuarios y las plataformas perdieron la cifra récord de 2.100 millones de dólares por ciberataques a principios de 2025. Esto supone la mayor pérdida jamás registrada en seis meses.
El informe indica que más de dos tercios de estas pérdidas se produjeron debido a dos amenazas principales. El robo de la frase semilla criptográfica y los hackeos de la infraestructura frontal demostraron ser más eficaces y dañinos que nunca.
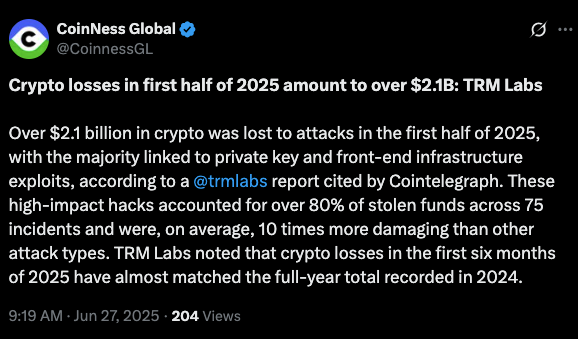
TRM Labs compartió sus conclusiones en X el 27 de junio. El informe destaca un cambio importante en la evolución de los delitos relacionados con las criptomonedas.
Aunque las brechas en los contratos inteligentes y los protocolos puente han causado tradicionalmente grandes pérdidas. Las técnicas para atacar directamente a los consumidores o tomar el control de su infraestructura digital han sido frecuentes hasta ahora en 2025.
El robo de criptomonedas está aumentando rápidamente
TRM Labs informa de que los actores de amenazas han intensificado los ataques de phishing y malware. Estas campañas ahora se dirigen específicamente a las frases semilla criptográficas, claves únicas de 12 o 24 palabras que desbloquean los monederos digitales.
Cuando están aseguradas, estas frases proporcionan acceso completo a los activos digitales de un usuario, y el robo no es reversible. Simultáneamente, los hackers secuestran monederos frontales y dapps. Esto les permite redirigir las transacciones entrantes o copiar permanentemente datos sensibles en tiempo real.
La empresa advirtió que este tipo de ataques son cada vez más frecuentes y más difíciles. La mayoría de los atacantes no aprovechan las vulnerabilidades tradicionales de la cadena de bloques.
En su lugar, se aprovechan de la confianza de los usuarios en los sistemas e interfaces externos. En varios casos, las víctimas no tuvieron conocimiento de un pirateo de las interfaces de sus monederos hasta que desapareció el dinero.
Para comprometer las interfaces de los monederos, se utilizan piratas informáticos frontales
Los exploits frontales, en la parte de la infraestructura, explotan lo que los usuarios ven y utilizan. Esto sigue a la propia interfaz del monedero o a los scripts para confirmar las transacciones.
Supón que un atacante consigue acceder a la infraestructura web de un proyecto, como las redes de distribución de contenidos o los repositorios de GitHub. Pueden inyectar código malicioso sin alterar la cadena de bloques. Tales ataques son sigilosos y pueden eludir las auditorías regulares o los escáneres antivirus.
Una de las fuentes de daño son las aplicaciones falsas de monedero, las extensiones maliciosas del navegador y los sitios web de soporte falsos. Prometen ayudar a los usuarios a obtener un monedero de criptomonedas falso. Una vez introducidas, estas frases se minan para transferir todos los fondos a los monederos del atacante.
TRM Labs insta a una seguridad multicapa
TRM Labs sugiere que la comunidad criptográfica necesita un modelo de seguridad de varias capas. Sugieren añadir la autenticación física por hardware, la biometría y la fragmentación de las frases semilla criptográficas. De esta forma, ningún archivo o papel podrá acceder a ellas.
Según TRM Labs, más del 80% de los 2.100 millones de dólares en pérdidas de criptomonedas a principios de 2025 estaban relacionados con fugas de frases semilla y hackeos del front-end. Estas debilidades fueron los principales puntos de entrada para los ciberdelincuentes.
Hay un cambio firme en la forma de actuar, y la industria debe cambiar rápidamente. La empresa también exigió una mayor cooperación entre los proyectos de blockchain, la policía y los investigadores de ciberseguridad.
La falta de coordinación mundial permite a los delincuentes mover sus fondos a través de las cadenas. También pueden mezclar las transacciones u operar en jurisdicciones con escasa regulación criptográfica.
Los técnicos aconsejan aumentar la sofisticación
La velocidad y precisión de estos ataques están causando cada vez más alarma en los círculos de seguridad. Como dijo un desarrollador de carteras anónimo, ya no se trata de correos electrónicos de phishing aleatorios.
Están muy dirigidos, y muchos se parecen al diseño real de carteras fiables. Los usuarios experimentados están siendo incluso víctimas de las redes.
Muchos usuarios almacenan digitalmente sus frases semilla criptográficas a través de capturas de pantalla, servicios en la nube o aplicaciones de mensajería. Esto ocurre a pesar de las repetidas advertencias contra esta práctica.
TRM Labs recomienda mantener las frases semilla desconectadas. También aconseja utilizar carteras de hardware para el almacenamiento seguro de criptomonedas a largo plazo.
Un momento crítico para la cripto seguridad
Es preocupante que 2023 y 2024 estén fuera de juego en los seis primeros meses de 2025. Además, el robo sólo muestra el camino que está tomando. Estas vulnerabilidades amenazan el uso generalizado y la confianza en la criptomoneda a medida que se utiliza más en el sistema financiero mundial.
TRM Labs concluyó el informe con una afirmación definitiva: las prácticas actuales de seguridad de los criptoactivos son insuficientes. Ahora debería tratarse de proteger toda la cadena, incluyendo la interfaz de usuario y la infraestructura.
A medida que los hackeos de las criptomonedas y los ataques a los frontales cuestan miles de millones de dólares, el sector se enfrenta a dos opciones: las cosas deben cambiar. Su reacción a estas brechas históricas, ya sea una seguridad más robusta o seguir siendo vulnerable, puede constituir la nueva era de las finanzas digitales.