NEAR Protocol
 Pearl
 Bitcoin
 Puffer
 ZKsync
 Pudgy Penguins
 Hyperliquid
Ideas clave:
- CertiK Alert rastreó 25,4 millones de dólares perdidos en septiembre en seis incidentes.
- Las pérdidas pasaron de 5,6 millones de dólares en julio a 8,7 millones en agosto.
- El Grupo Lazarus intentó robar 13,5 millones de dólares del Protocolo Venus, pero se recuperaron los fondos.
La cantidad total perdida en criptoestafas en septiembre de 2025 alcanzó los 25,4 millones de dólares, según informó CertiK Alert.
Se confirmaron seis incidentes, más del doble que en julio y agosto.
El aumento mostró cómo los piratas informáticos seguían atacando las redes blockchain y los activos digitales.
Aumentan las pérdidas en tres meses
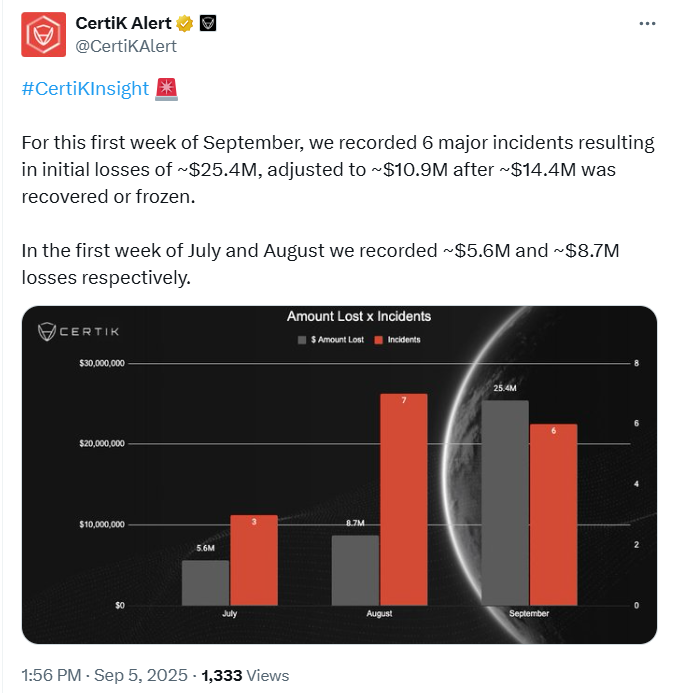
CertiK informó de que las estafas de criptomonedas provocaron pérdidas de 25,4 millones de dólares durante la primera semana de septiembre de 2025.
El total procedía de sólo seis incidentes en menos de una semana. Esto supuso un fuerte aumento en comparación con julio y agosto.
El gráfico publicado por CertiK muestra que en julio se perdieron 5,6 millones de dólares debido a tres incidentes.
En agosto se registraron siete incidentes con 8,7 millones de dólares robados, y en septiembre se alcanzaron los 25,4 millones de dólares en seis incidentes.
Aunque en la primera semana de septiembre se produjeron menos incidentes que en agosto, el total robado fue mucho mayor.
Las cifras ponían de manifiesto cómo habían aumentado las pérdidas en sólo tres meses, y el repunte sugería que los atacantes apuntaban a mayores fondos.
CertiK no enumeró las plataformas exactas afectadas en septiembre. La alerta indicaba únicamente que las redes blockchain y los activos digitales eran el principal foco de los incidentes.
Estafa criptográfica: Los piratas informáticos ajustan sus tácticas
Además, el informe no daba detalles sobre los métodos utilizados en las estafas de septiembre.
Los expertos en seguridad señalaron que podrían haberse explotado puntos débiles de los contratos inteligentes o de las cuentas de usuario.
En particular, la magnitud de las cantidades robadas sugiere que los atacantes planearon sus operaciones para asegurarse mayores beneficios.
Un caso importante durante este periodo fue el del Grupo Lazarus. El grupo intentó robar 13,5 millones de dólares mediante un ataque de phishing al Protocolo Venus.
Venus actuó con rapidez, interrumpiendo las operaciones, aplicando medidas de emergencia y recuperando los fondos robados en cuestión de horas. El resultado demostró que las respuestas rápidas pueden limitar las pérdidas.
Además de los ataques a gran escala, los especialistas en seguridad informaron de nuevos trucos de ingeniería social.
Del mismo modo, se dice que los hackers utilizan la suplantación de voz para atacar a ejecutivos de empresas de criptomonedas.
Estos intentos pretendían engañar a los responsables de la toma de decisiones y obtener acceso a fondos o sistemas.
La variedad de tácticas sugería que los atacantes se estaban adaptando. Desde exploits técnicos a trucos centrados en el ser humano, los enfoques variaban.
Esto creó retos tanto para las plataformas como para los usuarios que intentaban proteger sus activos.
Creciente preocupación por el futuro
Los datos de septiembre suscitaron dudas sobre cómo respondería el sector a pérdidas mayores.
El total de 25,4 millones de dólares dejó claro que los riesgos iban en aumento. Mientras que julio y agosto mostraron cifras constantes pero menores, septiembre reveló lo rápido que podía cambiar la balanza.
El papel de CertiK Alert era llamar la atención sobre estas tendencias. El grupo destacó dónde crecían los riesgos presentando cifras mes a mes.
La falta de detalles sobre los objetivos exactos dejó muchas preguntas sin respuesta, pero el patrón general era claro: los atacantes están robando más.
Como se ha demostrado, el fuerte aumento también señaló las lagunas en las defensas actuales. Podrían producirse pérdidas similares o incluso mayores en los próximos meses si persistieran las vulnerabilidades.
El uso tanto de hackeos técnicos como de ingeniería social demostró que ninguna solución por sí sola sería suficiente.
Las cifras eran una advertencia para los usuarios y las plataformas, y se necesitarían protecciones más fuertes para detener el crecimiento de las pérdidas.
La tarea ahora consistía en reducir la exposición manteniendo las ventajas de los activos digitales y los sistemas blockchain.
Los datos de julio, agosto y septiembre mostraban un panorama de amenazas crecientes. En sólo tres meses, las pérdidas totales aumentaron de 5,6 a 25,4 millones de dólares.
Dado que los ataques son cada vez más variados y a menudo más eficaces, se esperaba que la atención a la seguridad aumentara en todo el sector.