Puffer
 Bitcoin
 ZKsync
 NEAR Protocol
 Walrus
 Pearl
 Ondo

Ideas clave
- Las aplicaciones fraudulentas de Hyperliquid eluden los filtros de Google Play.
- Billetera de administrador de la Red DIMO vinculada a la venta de tokens de 40.000 $.
- El hackeo del equilibrador y el nuevo malware muestran el aumento de los riesgos de DeFi.
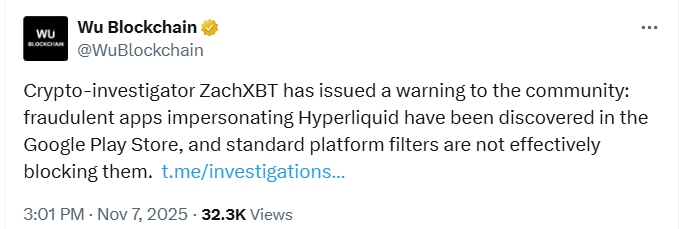
Se han encontrado aplicaciones fraudulentas que se hacen pasar por Hyperliquid en Google Play Store.
La advertencia procedía del investigador de la cadena ZachXBT, que afirmó que las aplicaciones falsas habían burlado los filtros de seguridad habituales de Google.
En particular, este descubrimiento se suma a la creciente preocupación por las aplicaciones criptográficas falsas dirigidas a comerciantes e inversores.
Las apps falsas se dirigen a los usuarios de Hiperlíquidos
Cabe señalar que las aplicaciones falsas de Hyperliquid estaban diseñadas para parecerse a la plataforma de negociación real.
Según se detalla, su objetivo es engañar a los usuarios para que los descarguen y posiblemente compartan datos personales o de su cartera.
ZachXBT compartió la alerta en las redes sociales, instando a los usuarios a comprobar dos veces lo que descargan de Play Store.
Los filtros de Google no consiguieron bloquear las aplicaciones fraudulentas, lo que demuestra lo fácil que se ha vuelto para los malos subir versiones falsas de criptoherramientas populares.
Cabe señalar que no es la primera vez que se ataca a los criptoinversores a través de las tiendas de aplicaciones.
Los delincuentes suelen crear aplicaciones que utilizan los nombres o logotipos de plataformas de confianza para robar fondos o datos.
Los participantes en el mercado creen que, a medida que Hyperliquid gana más usuarios, los estafadores parecen estar aprovechándose de su reputación.
Los expertos del mercado aconsejan a los usuarios que descarguen aplicaciones relacionadas con criptomonedas directamente desde enlaces verificados en el sitio web oficial del proyecto.
También ayuda comprobar el nombre del desarrollador, el número de descargas y las opiniones sobre la aplicación antes de instalarla.
La red DIMO se enfrenta a la retirada de tokens
La empresa de seguridad Blockchain CertiK también ha informado de actividades sospechosas relacionadas con la Red DIMO.
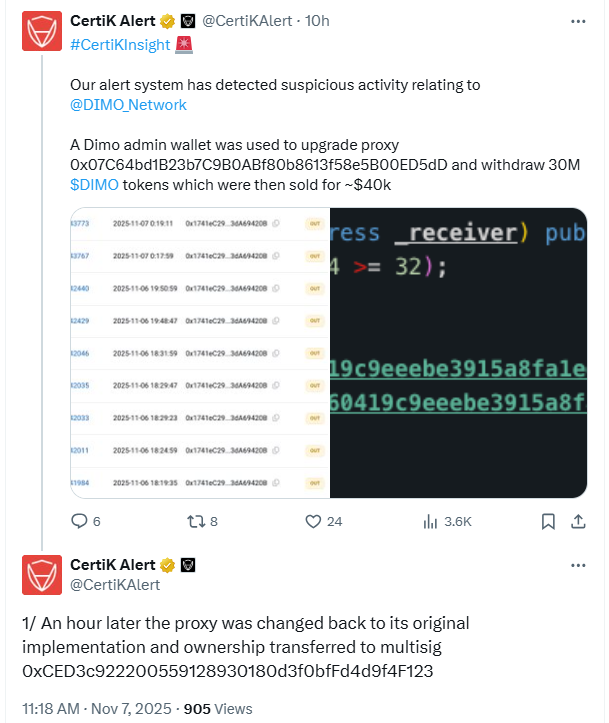
Según la actualización, la empresa dijo que uno de los monederos del administrador del proyecto se utilizó para actualizar un contrato proxy y retirar 30 millones de tokens DIMO.
En particular, las fichas se vendieron entonces por unos 40.000 dólares.
Poco después de la retirada, el contrato volvió a su forma original, y la propiedad se transfirió a un monedero multifirma.
CertiK sigue revisando el incidente, pero aún no está claro si se trató de un error interno o de un fallo de seguridad.
La situación ha suscitado preocupación entre los usuarios, ya que el acceso no autorizado a los monederos administrativos podría provocar mayores pérdidas en el futuro.
Los equipos de seguridad siguen recordando a los propietarios de proyectos que protejan sus contratos inteligentes y utilicen controles multisig de confianza para evitar puntos únicos de fallo.
Este último suceso se suma a una larga lista de incidentes relacionados con tokens que han afectado al espacio financiero descentralizado.
Aunque no se ha confirmado que se hayan perdido fondos de los usuarios en este caso, el suceso pone de relieve la necesidad de reforzar los controles internos.
Ataques continuos a DeFi y amenazas de malware
También cabe señalar que otros proyectos de criptomonedas se han enfrentado a nuevos problemas de seguridad esta semana.
Balancer, un importante protocolo DeFi, fue explotado recientemente, provocando pérdidas de más de 120 millones de dólares.
El equipo declaró que el problema tenía su origen en la forma en que su sistema gestionaba el redondeo del saldo de fichas durante determinadas transacciones.
Según datos de EmberCN, la plataforma de apuestas StakeWise pudo recuperar 19,3 millones de dólares de los fondos robados relacionados con el ataque.
El hacker había transferido una parte importante de los fondos a la red Ethereum antes de que comenzaran los esfuerzos de recuperación.
En un hecho relacionado, los investigadores de ciberseguridad descubrieron un nuevo ataque de malware en dos partes llamado LeakyInjector y LeakyStealer.
El malware se dirige a los usuarios de criptocarteras ocultándose dentro de procesos normales de Windows. Roba los datos almacenados del navegador y de la cartera mientras evita la mayoría de los controles antivirus.
Estos incidentes demuestran la naturaleza generalizada de los problemas de seguridad de las criptomonedas. Los estafadores emplean métodos cada vez más sofisticados para dirigirse a los usuarios, tanto a través de aplicaciones como de exploits de software.
Si algo está claro, es que el auge de las aplicaciones falsas y las repetidas violaciones de DeFi demuestran que la cripto seguridad sigue siendo un reto importante.
La falsa aplicación Hyperliquid es otro ejemplo de cómo los estafadores se aprovechan del creciente interés de los usuarios por los activos digitales.
Los expertos aconsejan que los usuarios confirmen siempre los detalles de la aplicación, eviten los enlaces desconocidos y sigan las actualizaciones verificadas de los canales oficiales.