Zylo Ecosystem
 Pearl
 Walrus
 Derive
 Quantus
 Aerodrome Finance
 Sui

Aperçu des principaux éléments
- Les applications frauduleuses d’Hyperliquid contournent les filtres de Google Play.
- Le portefeuille de l’administrateur du réseau DIMO est lié à une vente de jetons d’une valeur de 40 000 dollars.
- Le piratage de Balancer et de nouveaux logiciels malveillants révèlent l’augmentation des risques liés à DeFi.
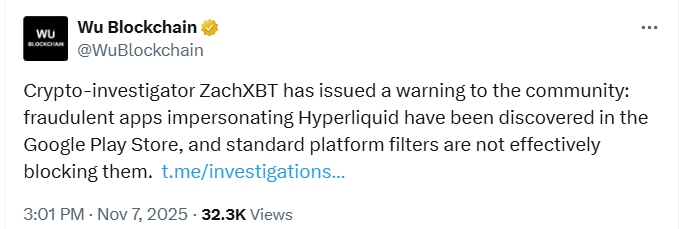
Des applications frauduleuses se faisant passer pour Hyperliquid ont été trouvées sur le Google Play Store.
L’avertissement a été donné par ZachXBT, un enquêteur de la chaîne, qui a déclaré que les fausses applications avaient échappé aux filtres de sécurité habituels de Google.
Cette découverte vient s’ajouter aux inquiétudes croissantes concernant les fausses applications cryptographiques ciblant les traders et les investisseurs.
De fausses applications ciblent les utilisateurs d’hyperliquides
Il convient de noter que les fausses applications Hyperliquid ont été conçues pour ressembler à la véritable plateforme de négociation.
Comme indiqué, leur objectif est d’inciter les utilisateurs à les télécharger et éventuellement à partager des données personnelles ou des informations relatives à leur portefeuille.
ZachXBT a diffusé l’alerte sur les réseaux sociaux, invitant les utilisateurs à vérifier ce qu’ils téléchargent sur le Play Store.
Les filtres de Google n’ont pas réussi à bloquer les applications frauduleuses, ce qui montre à quel point il est devenu facile pour des acteurs malveillants de télécharger de fausses versions d’outils cryptographiques populaires.
Il convient de noter que ce n’est pas la première fois que les investisseurs en crypto-monnaies sont ciblés par le biais des boutiques d’applications.
Les criminels créent souvent des applications qui utilisent les noms ou les logos de plateformes de confiance pour voler des fonds ou des données.
Les acteurs du marché estiment qu’au fur et à mesure que Hyperliquid gagne des utilisateurs, des escrocs semblent profiter de sa réputation.
Les experts du marché conseillent aux utilisateurs de télécharger les applications liées aux cryptomonnaies directement à partir des liens vérifiés sur le site officiel du projet.
Il est également utile de vérifier le nom du développeur, le nombre de téléchargements et les avis sur l’application avant de l’installer.
Le réseau DIMO est confronté à un problème de retrait de jetons
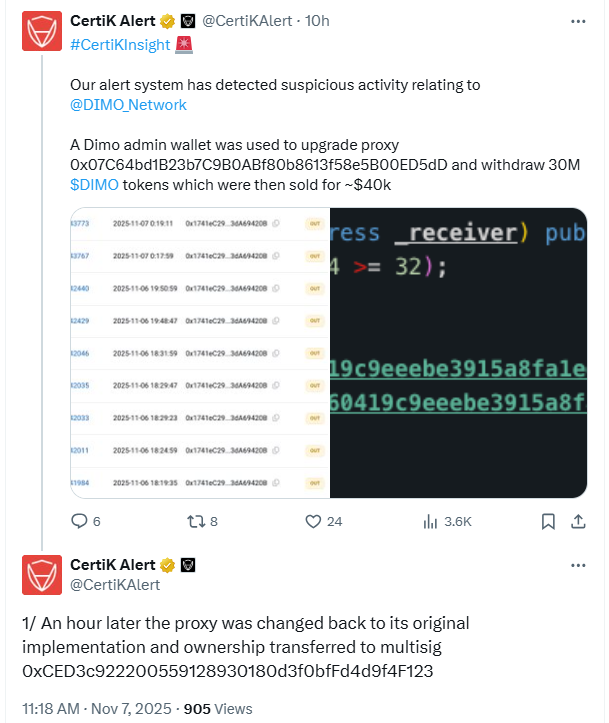
La société de sécurité de la blockchain CertiK a également signalé une activité suspecte impliquant le réseau DIMO.
Selon la mise à jour, la société a déclaré que l’un des portefeuilles de l’administrateur du projet a été utilisé pour mettre à jour un contrat de procuration et retirer 30 millions de jetons DIMO.
Les jetons ont ensuite été vendus pour environ 40 000 dollars.
Peu après le retrait, le contrat a été ramené à sa forme initiale et la propriété a été transférée à un portefeuille multi-signatures.
CertiK examine toujours l’incident, mais il n’est pas encore clair s’il s’agit d’une erreur interne ou d’une faille de sécurité.
Cette situation a suscité l’inquiétude des utilisateurs, car l’accès non autorisé aux portefeuilles d’administration pourrait entraîner des pertes plus importantes à l’avenir.
Les équipes de sécurité continuent de rappeler aux porteurs de projets de protéger leurs contrats intelligents et d’utiliser des contrôles multisig de confiance pour éviter les points de défaillance uniques.
Ce dernier événement vient s’ajouter à une longue liste d’incidents liés aux jetons qui ont touché l’espace financier décentralisé.
Bien qu’aucune perte de fonds d’utilisateurs n’ait été confirmée dans ce cas, l’affaire met en évidence la nécessité de renforcer les contrôles internes.
Piratages de DeFi et menaces de logiciels malveillants en cours
Il convient également de noter que d’autres projets de crypto-monnaies ont été confrontés à de nouveaux problèmes de sécurité cette semaine.
Balancer, un important protocole DeFi, a récemment été exploité, entraînant des pertes de plus de 120 millions de dollars.
L’équipe a indiqué que le problème provenait de la manière dont son système gérait l’arrondi du solde des jetons lors de certaines transactions.
Selon les données d’EmberCN, la plateforme de mise en jeu StakeWise a pu récupérer 19,3 millions de dollars sur les fonds volés liés à l’attaque.
Le pirate avait transféré une grande partie des fonds sur le réseau Ethereum avant que les efforts de récupération ne commencent.
Dans le même ordre d’idées, des chercheurs en cybersécurité ont découvert une nouvelle attaque de logiciels malveillants en deux parties, appelée LeakyInjector et LeakyStealer.
Ce logiciel malveillant cible les utilisateurs de portefeuilles cryptographiques en se cachant dans des processus Windows normaux. Il vole les données stockées dans le navigateur et le portefeuille tout en évitant la plupart des contrôles antivirus.
Ces incidents démontrent l’ampleur des problèmes de sécurité liés aux cryptomonnaies. Les escrocs utilisent des méthodes de plus en plus sophistiquées pour cibler les utilisateurs par le biais d’applications et de logiciels exploités.
Si une chose est claire, l’augmentation du nombre de fausses applications et les violations répétées de DeFi démontrent que la sécurité des crypto-monnaies reste un défi important.
La fausse application Hyperliquid est un autre exemple de la manière dont les escrocs exploitent l’intérêt croissant des utilisateurs pour les actifs numériques.
Les experts ont conseillé aux utilisateurs de toujours confirmer les détails de l’application, d’éviter les liens inconnus et de suivre les mises à jour vérifiées des canaux officiels.