streamoors
 IGNITION
 Injective
 NEAR Protocol
 Quantus
 Pearl
 Aerodrome Finance
Faits marquants :
- Plus de 80 % des 2,1 milliards de dollars de crypto-monnaie ont été volés grâce à des exploits d’infrastructure.
- Le détournement de la phrase d’amorçage et les piratages de la partie frontale dominent les actifs volés.
- Le rapport de TRM Labs préconise une sécurité multifactorielle et une collaboration mondiale.
Les faiblesses des phrases de démarrage des cryptomonnaies ont joué un rôle majeur dans les récents piratages. Selon TRM Labs, les utilisateurs et les plateformes ont perdu un montant record de 2,1 milliards de dollars à la suite de cyberattaques au début de l’année 2025. Il s’agit de la perte la plus élevée jamais enregistrée en six mois.
Le rapport indique que plus des deux tiers de ces pertes sont dues à deux menaces principales. Ces vols de phrases de semences cryptographiques et ces piratages d’infrastructures frontales se sont révélés plus efficaces et plus nuisibles que jamais.
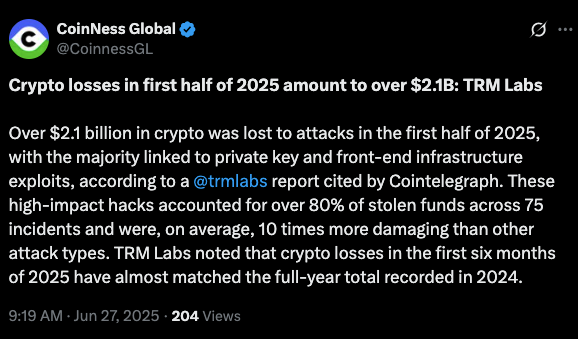
TRM Labs a publié ses conclusions sur X le 27 juin. Le rapport met en évidence un changement majeur dans l’évolution de la criminalité liée aux cryptomonnaies.
Bien que les brèches dans les contrats intelligents et les protocoles de pont aient traditionnellement causé des pertes importantes. Les techniques visant à cibler directement les consommateurs ou à prendre le contrôle de leur infrastructure numérique ont été prévalentes en 2025 jusqu’à présent.
Le vol de phrases de graines de crypto-monnaie augmente rapidement
TRM Labs signale que les acteurs de la menace ont intensifié les attaques de phishing et de logiciels malveillants. Ces campagnes ciblent désormais spécifiquement les phrases d’amorçage cryptographiques, des clés uniques de 12 ou 24 mots qui déverrouillent les portefeuilles numériques.
Lorsqu’elles sont sécurisées, ces phrases donnent un accès complet aux actifs numériques de l’utilisateur, et le vol n’est pas réversible. Simultanément, les pirates détournent les portefeuilles frontaux et les dapps. Cela leur permet de rediriger les transactions entrantes ou de copier de manière permanente des données sensibles en temps réel.
L’entreprise prévient que ces attaques sont de plus en plus fréquentes et de plus en plus difficiles. La plupart des attaquants n’exploitent pas les vulnérabilités traditionnelles de la blockchain.
Au contraire, ils exploitent la confiance des utilisateurs dans les systèmes et les interfaces externes. Dans plusieurs cas, les victimes n’ont eu connaissance d’un piratage des interfaces de leur portefeuille qu’au moment où l’argent a disparu.
Pour compromettre les interfaces des portefeuilles, des piratages frontaux sont utilisés
Les exploits frontaux sur la partie infrastructure exploitent ce que les utilisateurs voient et utilisent. Il s’agit de l’interface du portefeuille elle-même ou des scripts de confirmation des transactions.
Supposons qu’un pirate accède à l’infrastructure web d’un projet, comme les réseaux de diffusion de contenu ou les dépôts GitHub. Il peut injecter du code malveillant sans altérer la blockchain. Ces attaques sont furtives et peuvent échapper aux audits réguliers ou aux scanners antivirus.
Les fausses applications de portefeuilles, les extensions de navigateur malveillantes et les faux sites web d’assistance constituent l’une des sources de dommages. Ils promettent d’aider les utilisateurs à obtenir un faux portefeuille de crypto-monnaies. Une fois installées, ces phrases sont minées pour transférer tous les fonds vers les portefeuilles des attaquants.
TRM Labs préconise une sécurité à plusieurs niveaux
TRM Labs estime que la communauté cryptographique a besoin d’un modèle de sécurité à plusieurs niveaux. Ils suggèrent d’ajouter l’authentification physique du matériel, la biométrie et le partage des phrases d’amorçage cryptographiques. De cette manière, aucun fichier ou document ne peut y accéder.
Selon TRM Labs, plus de 80 % des 2,1 milliards de dollars de pertes de crypto-monnaies au début de l’année 2025 étaient liés à des fuites de phrases d’amorçage et à des piratages de l’interface utilisateur. Ces faiblesses étaient les principaux points d’entrée des cybercriminels.
Il y a un changement ferme dans la façon d’agir, et l’industrie doit changer rapidement. L’entreprise a également demandé une coopération accrue entre les projets de blockchain, la police et les chercheurs en cybersécurité.
L’absence de coordination mondiale permet aux criminels de déplacer leurs fonds d’une chaîne à l’autre. Ils peuvent également mélanger les transactions ou opérer dans des juridictions peu réglementées en matière de crypto-monnaie.
Les techniciens conseillent une sophistication croissante
La rapidité et la précision de ces attaques inquiètent de plus en plus les milieux de la sécurité. Comme l’a dit un développeur de portefeuille anonyme, il ne s’agit plus de courriels d’hameçonnage aléatoires.
Elles sont très ciblées et nombre d’entre elles ressemblent à la conception même de portefeuilles fiables. Les utilisateurs expérimentés se font même piéger.
De nombreux utilisateurs stockent numériquement leurs phrases de démarrage de crypto-monnaie par le biais de captures d’écran, de services en nuage ou d’applications de messagerie. Cela se produit malgré les mises en garde répétées contre cette pratique.
TRM Labs recommande de conserver les phrases de démarrage hors ligne. Il conseille également d’utiliser des portefeuilles matériels pour le stockage sécurisé de crypto-monnaies à long terme.
Un moment critique pour la sécurité cryptographique
Il est préoccupant de constater que les années 2023 et 2024 ont disparu au cours des six premiers mois de l’année 2025. En outre, ce vol ne fait qu’indiquer la voie à suivre. De telles vulnérabilités menacent l’utilisation généralisée des crypto-monnaies et la confiance qu’elles inspirent à mesure qu’elles sont de plus en plus utilisées dans le système financier mondial.
TRM Labs a conclu son rapport par une déclaration catégorique : les pratiques actuelles en matière de sécurité des crypto-actifs sont insuffisantes. Il s’agit désormais de protéger l’ensemble de la chaîne, y compris l’interface utilisateur et l’infrastructure.
Alors que les piratages de crypto-monnaies et les attaques frontales coûtent des milliards de dollars, deux choix s’offrent à l’industrie : les choses doivent changer. Sa réaction à ces violations historiques, qu’il s’agisse de renforcer la sécurité ou de rester vulnérable, pourrait constituer la nouvelle ère de la finance numérique.