streamoors
 Sword Inu
 Altai the Tiger
 IGNITION
 no crying in the casino
 NEAR Protocol
 Pudgy Penguins
Aperçu des principaux éléments :
- CertiK Alert a recensé 25,4 millions de dollars perdus en septembre dans le cadre de six incidents.
- Les pertes sont passées de 5,6 millions de dollars en juillet à 8,7 millions de dollars en août.
- Lazarus Group a tenté de voler 13,5 millions de dollars à Venus Protocol, mais les fonds ont été récupérés.
Le montant total perdu dans des escroqueries aux cryptomonnaies en septembre 2025 a atteint 25,4 millions de dollars, selon CertiK Alert.
Six incidents ont été confirmés, soit plus du double des pertes enregistrées en juillet et août.
Cette hausse a montré comment les pirates informatiques continuaient à cibler les réseaux de blockchain et les actifs numériques.
Les pertes augmentent sur trois mois
CertiK a indiqué que les escroqueries liées aux cryptomonnaies ont entraîné des pertes de 25,4 millions de dollars au cours de la première semaine de septembre 2025.
Ce total provient de six incidents seulement survenus en moins d’une semaine. Il s’agit d’une forte augmentation par rapport aux mois de juillet et d’août.
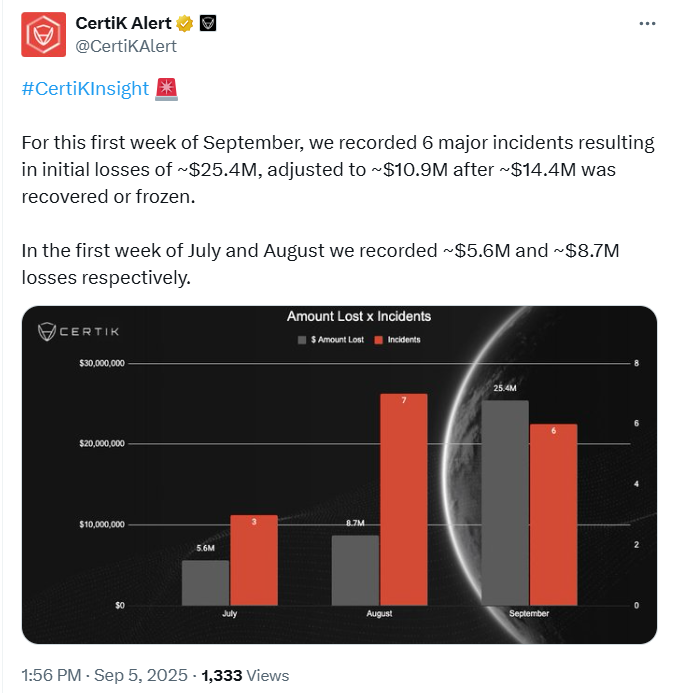
Le tableau publié par CertiK montre que le mois de juillet s’est soldé par une perte de 5,6 millions de dollars en raison de trois incidents.
Le mois d’août a enregistré sept incidents avec 8,7 millions de dollars volés, et le mois de septembre a atteint 25,4 millions de dollars avec six incidents.
Bien qu’il y ait eu moins d’incidents au cours de la première semaine de septembre qu’en août, le nombre total de vols a été beaucoup plus élevé.
Les chiffres montrent que les pertes ont augmenté en l’espace de trois mois seulement, ce qui laisse supposer que les attaquants s’attaquent à des masses de fonds plus importantes.
CertiK n’a pas dressé la liste exacte des plateformes touchées en septembre. L’alerte indiquait seulement que les réseaux de blockchain et les actifs numériques étaient au cœur des incidents.
Escroquerie aux cryptomonnaies : Les pirates changent de tactique
En outre, le rapport ne fournit pas de détails sur les méthodes utilisées pour les escroqueries de septembre.
Les experts en sécurité ont noté que des faiblesses dans les contrats intelligents ou les comptes d’utilisateurs pourraient avoir été exploitées.
En particulier, l’ampleur des montants volés suggère que les attaquants ont planifié leurs opérations de manière à obtenir des rendements plus élevés.
L’un des principaux cas survenus au cours de cette période est celui du Lazarus Group. Ce groupe a tenté de dérober 13,5 millions de dollars par le biais d’une attaque de phishing sur Venus Protocol.
Venus a agi rapidement, interrompant ses opérations, appliquant des mesures d’urgence et récupérant les fonds volés en l’espace de quelques heures. Le résultat a montré qu’une réaction rapide pouvait limiter les pertes.
Outre les attaques à grande échelle, les spécialistes de la sécurité ont signalé de nouvelles astuces d’ingénierie sociale.
De même, des pirates utiliseraient l’usurpation d’identité vocale pour cibler des dirigeants de sociétés de cryptomonnaies.
Ces tentatives visaient à tromper les décideurs et à obtenir l’accès à des fonds ou à des systèmes.
L’éventail des tactiques suggère que les attaquants s’adaptent. Des exploits techniques aux astuces axées sur l’humain, les approches varient.
Cette situation a créé des difficultés pour les plateformes et les utilisateurs qui tentent de protéger leurs actifs.
Des préoccupations croissantes pour l’avenir
Les données de septembre ont soulevé des questions sur la manière dont le secteur réagirait à des pertes plus importantes.
Le total de 25,4 millions de dollars montre clairement que les risques augmentent. Alors que les mois de juillet et d’août affichaient des chiffres stables mais moins importants, le mois de septembre a révélé la rapidité avec laquelle l’échelle pouvait changer.
Le rôle de CertiK Alert était d’attirer l’attention sur ces tendances. Le groupe a mis en évidence les endroits où les risques augmentaient en présentant des chiffres mois par mois.
Le manque de détails sur les cibles exactes a laissé de nombreuses questions sans réponse, mais la tendance générale était claire : les attaquants volent davantage.
Comme on l’a vu, cette forte hausse a également mis en évidence les lacunes des défenses actuelles. Des pertes similaires, voire plus importantes, pourraient se produire dans les mois à venir si des vulnérabilités subsistaient.
Le recours à la fois aux piratages techniques et à l’ingénierie sociale a montré qu’aucune solution unique n’était suffisante.
Ces chiffres constituent un avertissement pour les utilisateurs et les plateformes, et des mesures de protection plus strictes seraient nécessaires pour mettre un terme à l’augmentation des pertes.
Il s’agit maintenant de réduire l’exposition tout en conservant les avantages des actifs numériques et des systèmes de blockchain.
Les données de juillet, août et septembre montrent que les menaces augmentent. En l’espace de trois mois seulement, les pertes totales sont passées de 5,6 millions de dollars à 25,4 millions de dollars.
Les attaques étant de plus en plus variées et souvent plus efficaces, l’attention portée à la sécurité devrait s’accroître dans l’ensemble du secteur.