Dacity Coin
 Celestia
 Pudgy Penguins
 Injective
 Solana
 Sui
 Starknet

Основные сведения
- Крипто-лидеры, такие как Чангпенг Чжао (Changpeng Zhao), становятся мишенью крипто-хакеров, спонсируемых государством.
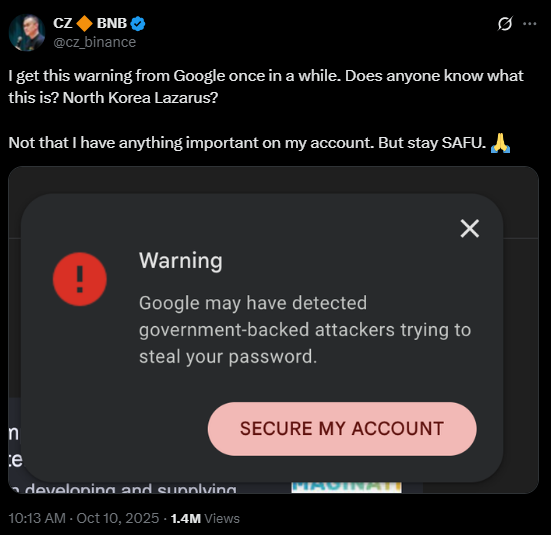
- Ему было отправлено предупреждение от Google о попытке кражи пароля CZ, спонсируемой правительством.
- Северокорейская группа Lazarus Group меняет свою стратегию. Теперь они выдают себя за ИТ-специалистов, чтобы проникнуть на предприятия, а не атаковать платформы напрямую.
Чангпенг Чжао (CZ), основатель Binance, опубликовал серьезное предупреждение о безопасности 10 октября 2025 года. Google предупредил его о возможности попытки кражи пароля злоумышленником, поддерживаемым правительством.
CZ пошутил, что в его аккаунте Google не было ничего существенного, когда он опубликовал предупреждение на сайте X (бывший Twitter). Однако предупреждение было серьезным.
Прошло всего несколько недель с тех пор, как компания CZ выпустила предупреждение о северокорейских хакерах, выдающих себя за ИТ-специалистов. Устраиваясь на удаленную работу, эти хакеры пытались проникнуть в криптовалютные компании.
Сообщение CZ вновь вызвало беспокойство по поводу Lazarus Group, северокорейского киберпреступного подразделения, известного тем, что оно нацелено на криптовалютные платформы. Google посылает такие предупреждения только при обнаружении очень сложных угроз.
CZ сказал, что время от времени получает такие письма, но это письмо отличалось от других. Оно подчеркивало растущую тенденцию атак на криптовалютных лидеров и платформы.
Lazarus Group: Постоянная угроза
Считается, что Lazarus Group стоит за многими крупными кражами криптовалют. Только в 2025 году они, предположительно, похитили цифровых активов на сумму более $2 миллиардов. Среди их стратегий – фишинг, вредоносное ПО и методы социальной инженерии, такие как выдача себя за другого.
Чтобы получить доступ к внутренним системам, они часто выдают себя за разработчиков или ИТ-специалистов. По мнению экспертов, Lazarus теперь фокусируется на отдельных руководителях, а не просто на биржах.
Это означает изменение подхода. Они пытаются предоставить важным лицам доступ к частной информации, а не нацеливаются непосредственно на платформы.
Эта схема применима и к предупреждению CZ. Он является очень востребованной мишенью, потому что он – одна из самых влиятельных фигур в криптовалютной индустрии. Его предупреждение демонстрирует, что эти опасности все еще могут коснуться даже самых влиятельных людей.
Исследователи безопасности также обнаружили такие инструменты вредоносного ПО, как PylangGhost. Эти инструменты имитируют такие известные компании, как Robinhood и Coinbase.
Они похищают учетные данные для входа в систему из криптовалютных кошельков и расширений для браузеров. В ходе последних кампаний было выявлено более 80 инструментов.
Криптоиндустрия отвечает
Сообщение CZ получило быстрый отклик в криптосообществе. Многие профессионалы поделились аналогичным опытом. Некоторые утверждали, что также получали предупреждения от Google. Другие сообщали о фишинговых письмах и сомнительных заявках на работу.
Эксперты по кибербезопасности посоветовали криптовалютным компаниям укрепить свою защиту. Они предложили проводить обучение сотрудников, часто менять пароли и использовать многофакторную аутентификацию. Известным людям посоветовали не пользоваться общественным Wi-Fi и вместо этого использовать защищенные устройства.
Американские власти тоже обратили на это внимание. В июне 2025 года Министерство юстиции предъявило обвинения четырем выходцам из Северной Кореи за кражу почти $900 000 с помощью поддельных удаленных вакансий. Эти оперативники использовали поддельные резюме и профили LinkedIn, чтобы устроиться на работу в американские криптовалютные компании.
Организация Security Alliance (SEAL) сообщила, что по меньшей мере 60 северокорейских агентов проникли в криптовалютные фирмы таким образом. Они работали в качестве разработчиков, аналитиков и вспомогательного персонала. Некоторые оставались незамеченными в течение нескольких месяцев.
Предупреждение CZ придает этим выводам дополнительную актуальность. Оно показывает, что угроза не теоретическая. Она происходит прямо сейчас и направлена на ведущих игроков отрасли.