streamoors
 IGNITION
 Celestia
 Injective
 Starknet
 Pearl
 Quantus
Wichtige Einblicke:
- Gonjeshke Darande behauptet, dass alle verbleibenden Vermögenswerte von Nobitex nun öffentlich zugänglich und angreifbar sind.
- Die Hackergruppe veröffentlichte den vollständigen Quellcode von Nobitex und begann, interne Einsatzdaten zu veröffentlichen.
- Der Iran hat nach dem Nobitex-Hack eine Ausgangssperre für die Börsen verhängt.
Einen Tag nach dem Einbruch in die größte iranische Kryptowährungsbörse hat die Hackergruppe Gonjeshke Darande ihre Kampagne ausgeweitet und den angeblich vollständigen Quellcode von Nobitex veröffentlicht. Die Gruppe warnte, dass alle auf der Plattform verbliebenen Guthaben der Nutzer nun völlig ungeschützt seien.
Nobitex-Vermögenswerte für öffentlich und verletzlich erklärt
In einem mehrsprachigen Beitrag, der in den sozialen Medien verbreitet wurde, erklärte Gonjeshke Darande, dass die verbleibenden Nobitex-Gelder „im Freien liegen“. Die Nachricht, die sowohl auf Persisch als auch auf Englisch verfasst war, schien sich an lokale Nutzer zu richten und forderte sie auf, ihre Gelder sofort abzuheben.
Außerdem behaupteten die Hacker, eine pro-israelische Gruppe zu sein und stellten ihre Aktionen als ein kalkuliertes Spiel gegen die iranischen Finanzsysteme dar. Eine auf Daten basierende Blockchain-Analyse zeigt, dass die gestohlenen Kryptowährungen, darunter Bitcoin, Ethereum, Ripple, Dogecoin, Tron, Ton und Solana, nicht gewaschen und an Mischer übertragen wurden.
Stattdessen wurden sie auf unumkehrbare Brennadressen verschoben, darunter die bekannte „0x…dead“-Wallet von Ethereum und eine ungültige Bitcoin-Adresse. Dies deutet auf eine kalkulierte Entscheidung hin, die Gelder zu vernichten, anstatt von ihnen zu profitieren.
Die Hacker-Gruppe hat den vollständigen Quellcode von Nobitex veröffentlicht
Nachdem er Nobitex gehackt hatte, veröffentlichte Gonjeshke Darande Screenshots der internen Architektur der Börse und sagte, dass sie begannen, Infrastrukturinformationen in einer Reihe von Droppern zu veröffentlichen. Die Posts begannen mit dem, was die Gruppe als „Exchange Deployment“ bezeichnete.
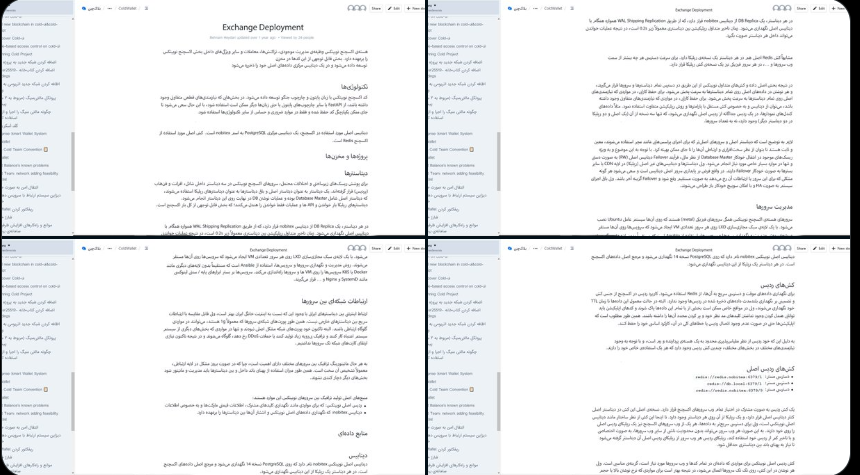
Darüber hinaus folgten weitere Enthüllungen. Die Gruppe veröffentlichte Dateien mit den Bezeichnungen Nobitex Privacy, Metal Servers, Servers List und schließlich eine mit der Bezeichnung Nobitex Full Source Code.
Nach Angaben der Gruppe zielten die Angriffe darauf ab, Schwachstellen und interne Mechanismen von Nobitex für den allgemeinen Benutzer offenzulegen. Cybersecurity-Beobachter sind besorgt, dass diese Aktion zu sekundären Angriffen oder zum Missbrauch von Leak-Code führen könnte.
Nobitex-Anwender sehen sich erneuten Risiken ausgesetzt
Nobitex, das Berichten zufolge den Großteil der iranischen On-Chain-Aktivitäten abwickelt, bestätigte, dass alle Hot Wallets kurz nach dem Angriff geleert und die Gelder der Nutzer in einen Cold Storage migriert wurden. Das Unternehmen teilte außerdem mit, dass sein Reservefonds die Verluste in Höhe von 90 Millionen Dollar abdecken würde, und verwies auf seine Verpflichtung, die Kontinuität der Plattform zu sichern.
Da jedoch jetzt inszenierte Insider-Enthüllungen im Gange sind, könnten die Nutzer weiterhin gefährdet sein, wenn neue Schwachstellen aufgedeckt werden. Gonjeshke Darande hat die Nutzer gewarnt, ihre Gelder abzuziehen. Die fortlaufenden Veröffentlichungen von Inhalten durch die Gruppe könnten den Druck auf die technischen Systeme der Börse und das Vertrauen der Nutzer erhöhen.
Die Angreifer hatten zuvor gedroht, die internen Daten von Nobitex zu veröffentlichen, wenn die Forderungen nicht erfüllt würden.
Irans führende Krypto-Börse hinzugefügt,
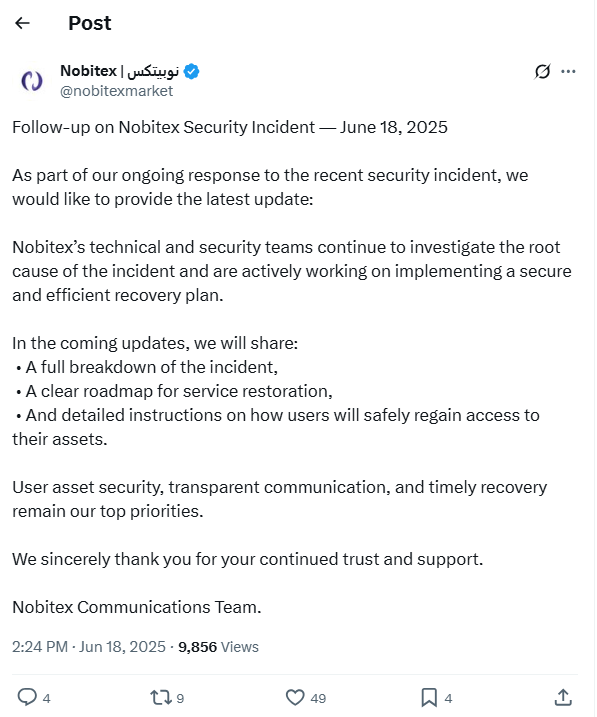
„Die Technik- und Sicherheitsteams von Nobitex untersuchen weiterhin die Ursache für den Vorfall und arbeiten aktiv an der Umsetzung eines sicheren und effizienten Wiederherstellungsplans.“
Iran hat eine Ausgangssperre verhängt
Als Folge des Einbruchs hat die iranische Zentralbank eingeschränkte Öffnungszeiten für alle inländischen Kryptobörsen angeordnet. Lokale Plattformen dürfen jetzt nur noch zwischen 10 und 20 Uhr arbeiten. Dies ist Teil einer umfassenderen Maßnahme zur Kontrolle des systemischen Risikos.
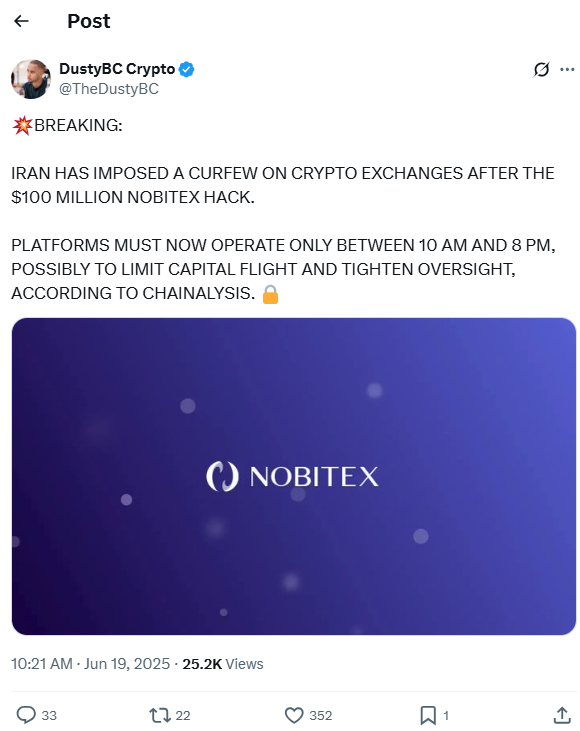
Berichten zufolge könnte diese Beschränkung Teil einer größeren Strategie der Behörden sein, die Aufsicht über einen Kryptomarkt zu verschärfen, der aufgrund der weltweiten Finanzsanktionen immer wichtiger geworden ist. Nobitex, mit Gesamtzuflüssen von über 11 Milliarden Dollar, ist das Rückgrat des iranischen Ökosystems für digitale Vermögenswerte.
Darüber hinaus brachte derselbe Bericht die Plattform mit einer Reihe von sanktionierten Akteuren in Verbindung, einschließlich Geldbörsen, die mit Ransomware-Betreibern in Verbindung mit dem Korps der Islamischen Revolutionsgarden stehen.
Die Kryptobörse war auch mit Medien wie Gaza Now und den russischen Börsen Garantex und Bitpapa verbunden. Der Einbruch ereignete sich wenige Tage nach den israelischen Luftangriffen auf den Iran, die die Besorgnis über Cyber- und militärische Spannungen zwischen den beiden Nationen noch verstärkten.
Neben dem Nobitex-Hack bestätigte Meta Pool in einem kürzlich veröffentlichten Bericht einen fehlgeschlagenen 27-Millionen-Dollar-Angriff, bei dem lediglich 132.000 Dollar gestohlen wurden. Laut Blockchain-Analysten verhinderten die geringe Liquidität und die schnelle Reaktion größere Verluste in den betroffenen Pools.
Haftungsausschluss
Dieser Artikel dient nur zu Informationszwecken und stellt keine Finanz-, Anlage- oder sonstige Beratung dar. Der Autor oder die in diesem Artikel erwähnten Personen sind nicht verantwortlich für finanzielle Verluste, die durch Investitionen oder den Handel entstehen können. Bitte recherchieren Sie selbst, bevor Sie finanzielle Entscheidungen treffen.