Walrus
 Bitcoin
 Quantus
 Pearl
 Quant
 Pudgy Penguins
 Sui

Wichtige Einblicke
- Die Google Threat Intelligence Group (GTIG) hat einen Bericht über eine neue Malware veröffentlicht. Sie zielt auf Finanzdaten auf iPhones mit älteren iOS-Versionen ab.
- Die als Coruna bekannte Malware wandelte sich von einem staatlichen Überwachungsinstrument zu einem von Betrügern eingesetzten Exploit-Tool.
- iPhone-Nutzern wird empfohlen, auf das neueste iOS zu aktualisieren oder den Lockdown-Modus auf ihrem Telefon zu aktivieren.
Sicherheitsforscher von Google haben vor einer neuen iPhone-Malware gewarnt, die Kryptowährungen aus den Geldbörsen der Nutzer stehlen kann. Das Malware-Kit namens Coruna läuft auf iPhones, die mit iOS 13.0 bis 17.2 betrieben werden.
Einem Bericht der Google Threat Intelligence Group (GTIG ) zufolge handelt es sich bei der Malware um ein mächtiges Kit. Es enthält fünf iOS-Exploit-Ketten und 23 Exploits. Die Gruppe identifizierte die Malware erstmals im Jahr 2025 und stellte bis zum Ende des Jahres einen massiven Anstieg ihrer Nutzung fest.
Coruna hat sich von einem Überwachungsinstrument zu einer Betrugs-Malware entwickelt
Der Bericht beschreibt Coruna als ein ausgeklügeltes Malware-Kit, das ursprünglich als Überwachungsinstrument entwickelt wurde, wahrscheinlich von staatlich gesponserten Akteuren. Inzwischen ist es jedoch zu einem Werkzeug für Finanzbetrug geworden, das von verschiedenen Bedrohungsakteuren eingesetzt wird.
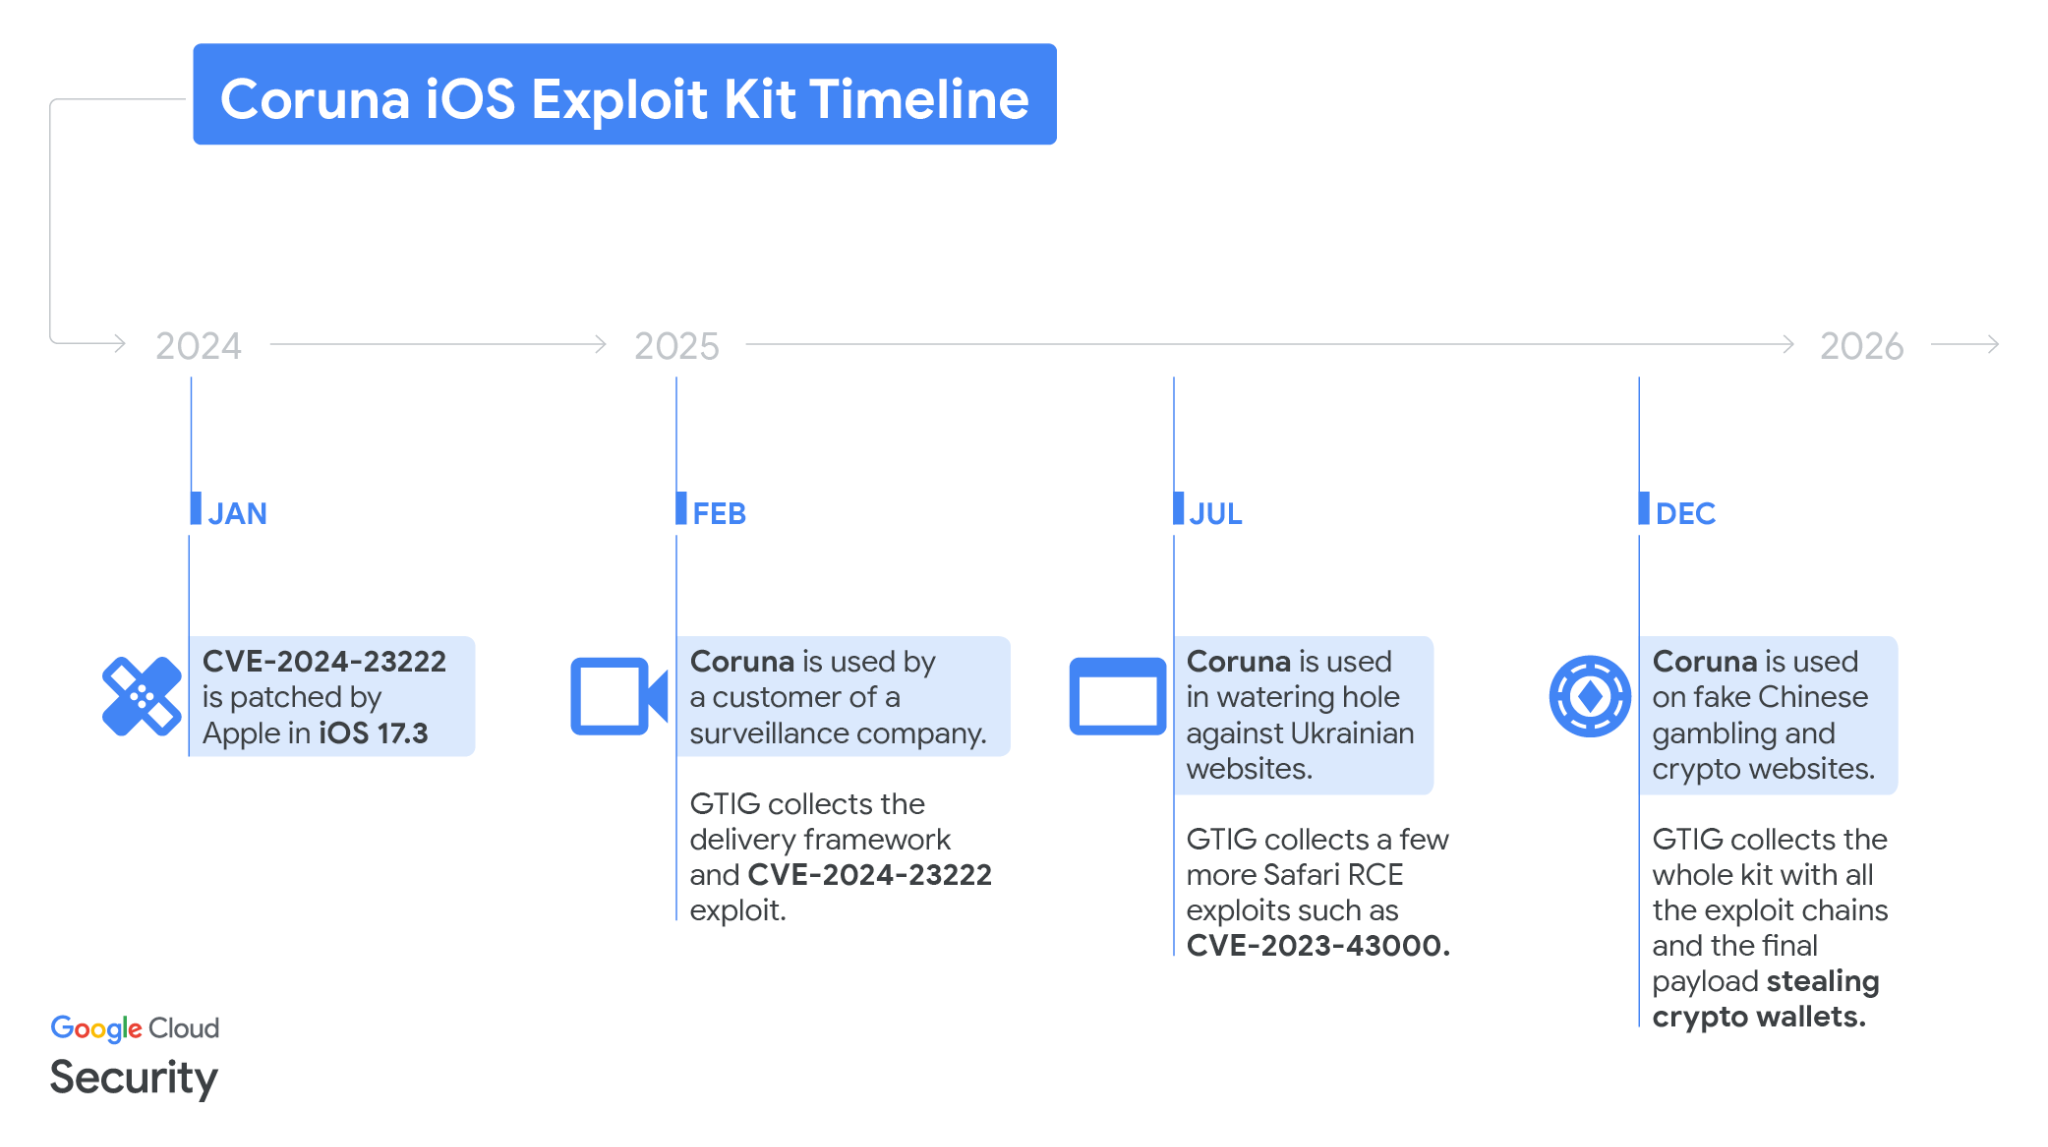
GITG stellte fest, dass es sich bei der Malware um eine Zero-Day-Schwachstelle handelte, die Apple mit iOS 17.3 im Januar 2024 behoben hatte. Sie verbreitete sich im Jahr 2025 in großem Umfang. Eine russische Spionagegruppe nutzte sie, um ukrainische Nutzer anzugreifen, indem sie mehrere Websites in dem Land kompromittierte.
Die Malware wurde von einer in China operierenden Betrügergruppe weit verbreitet. So wurde das Exploit-Kit auf mehreren finanzbezogenen Websites in dem Land gefunden. In den meisten Fällen ist der Exploit in mehrere gefälschte Websites eingebettet, die sich als echte Plattformen ausgeben.
Die meisten dieser Websites fordern die Benutzer auf, sie auf einem iOS-Gerät zu besuchen, und diejenigen, die dies tun, werden mit dem Exploit-Kit infiziert.
Darin stand:
Die Sicherheitslücke betraf jedoch keine iPhones mit iOS 17.3 oder höher, was bedeutet, dass die meisten aktuellen iPhones mit der neuesten iOS-Version nicht betroffen sind.
Wie funktioniert Coruna?
Google-Forscher warnten unterdessen, dass Coruna sehr effektiv ist. Die Sicherheitslücke kann Finanzdaten und sensible Informationen von den Geräten der Benutzer stehlen. Das bedeutet, dass alles von Bankkontodaten bis hin zu Krypto-Wallet-Seedphrases, die auf anfälligen iPhones gespeichert sind, gestohlen werden kann.
Sie stellten fest, dass die Malware ein einheitliches Design mit einer einzigen Funktion hat. Sie extrahiert sensible Informationen oder Krypto-Brieftaschen, indem sie aktiv Krypto-Apps scannt.
Es scannt sogar Fotos, die Schlüsselwörter wie Backup-Phrase, Seed-Phrase usw. enthalten. Die extrahierten Daten werden an Angreifer gesendet, die sie zum Stehlen von Krypto-Vermögenswerten verwenden können .
Zu den betroffenen Apps gehören MetaMask, Bitpie, BitKeep, Ton Wallet, Phantom, Solflare, Uniswap und einige andere.
Der Bericht enthält keine Angaben zu den finanziellen Auswirkungen der Malware. Es wird jedoch betont, dass iPhone-Nutzer ihr iOS auf die neueste Version aktualisieren müssen. Er fügte hinzu, dass diejenigen, die nicht aktualisieren können, den Apple Lockdown Mode aktivieren sollten.