astronaut
 Pearl
 NEAR Protocol
 Starknet
 Zcash
 Pudgy Penguins
 Ethena

Wichtige Einblicke
- Seit dem Fusaka-Upgrade haben die Aktivitäten zum Vergiften von Ethereum-Adressen zugenommen.
- Die niedrigen Transaktionsgebühren auf Ethereum seit dem Upgrade haben die Industrialisierung von Address Poisoning ermöglicht.
- Die niedrige Erfolgsrate von Adress-Poisoning führt dazu, dass Angreifer nach wie vor eine große Menge an Staub übertragen.
Ein neuer Bericht von Etherscan hat die Industrialisierung von Address Poisoning auf Ethereum festgestellt und führt sie auf das Fusaka-Upgrade zurück. Dem Bericht zufolge ist die Rate der Adressvergiftungen im Netzwerk seit dem Upgrade sprunghaft angestiegen.
Der Bericht kommt inmitten zahlreicher Beschwerden von Ethereum-Nutzern über mehrere Angriffe. Eine Nutzerin, Nima, bemerkte, dass sie mehr als 89 Address Watch Alert-E-Mails erhielt, nachdem sie zwei Stablecoin-Überweisungen vorgenommen hatte.
Nach Fusaka stieg die Zahl der Vergiftungsanschläge auf Adressen stark an
Eine von Etherscan zitierte Studie aus dem Jahr 2025 berichtet von 17 Millionen Adressvergiftungsversuchen auf Ethereum zwischen Juli 2022 und Juni 2024. Diese Angriffe richteten sich direkt gegen 1,3 Millionen Nutzer. Durch die Versuche haben die Nutzer 79,3 Millionen Dollar auf Ethereum verloren.
Interessanterweise verzeichnete BNB Smart Chain (BSC) in diesem Zeitraum mit 252,7 Millionen Versuchen mehr Adressvergiftungsaktivitäten. Grund dafür waren niedrigere Transaktionsgebühren. Seit dem Fusaka-Upgrade gibt es bei Ethereum jedoch deutlich mehr Versuche.
Das Upgrade, das im Dezember 2025 eingeführt wurde, verbesserte die Skalierbarkeit von Ethereum und senkte die Transaktionsgebühren erheblich. Dies war zwar an sich schon eine positive Entwicklung, hat aber auch dazu geführt, dass Adressvergiftungen in großem Umfang stattfinden konnten.
Innerhalb von drei Monaten nach dem Upgrade stiegen die täglichen Transaktionen von Ethereumum durchschnittlich 30% im Vergleich zu den drei Monaten vor dem Upgrade. Auch die Anzahl der täglich neu angelegten Adressen stieg um 78%.
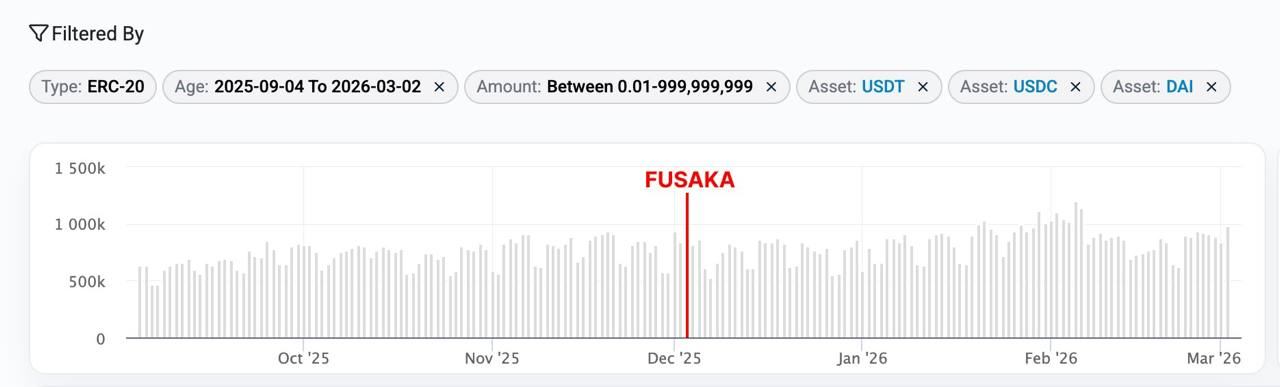
Allerdings waren nicht alle diese Aktivitäten organisch, da sie auch mit einer Zunahme der Dust-Transfer-Aktivitäten zusammenfielen. Der Dust-Transfer ist eine Taktik des Adress-Poisoning, bei der Angreifer einen kleinen Betrag des Sand-Tokens, den ein Nutzer gerade transferiert hat, senden, in der Regel etwa $0,01 für Stablecoins oder 0,00001 ETH.
Die Daten zeigen, dass der Staubtransfer für USDT von 4,2 Millionen auf 29,9 Millionen gestiegen ist. Für Ethereum ging es von 169,7 Millionen auf 104,5 Millionen. USDC verzeichnete ebenfalls einen Anstieg von 14,9 Millionen auf 2,6 Millionen, während DAI von 142.405 auf 811.029 anstieg.
Dies bedeutete, dass alle Stablecoins einen Anstieg der Staubtransfers um 470% auf 612% verzeichneten. Zur gleichen Zeit stieg auch ETH um 62%. Interessanterweise sind andere Überweisungen über $0,01 nicht gestiegen.
Der Bericht vermerkt:
Tipps zur Vermeidung von Adressvergiftungen
In der Zwischenzeit stellte der Bericht fest, dass die Industrialisierung des Adress-Poisoning angesichts der geringen Erfolgsquote wahrscheinlich nicht aufhören wird. Nur 1 von 10.000 Überweisungen mit Adressvergiftung führen dazu, dass die Nutzer fälschlicherweise Geld an den Angreifer senden.
Das bedeutet, dass die Angreifer in der Regel Millionen von Überweisungen senden, in der Hoffnung, eine Chance auf einen großen Gewinn zu bekommen. In einem Fall hat ein Benutzer 50 Millionen Dollar durch einen Adressvergiftungsbetrug verloren.
Um den zunehmenden Adressvergiftungsversuchen entgegenzuwirken, fordert der Etherscan-Bericht die Nutzer auf, die Wallet-Adressen vor dem Kopieren zu überprüfen. Diese einfache Vorsichtsmaßnahme hilft, das Risiko zu verringern, Opfer von betrügerischen Transaktionen zu werden.
Darin heißt es:
Benutzern wird empfohlen, private Namensschilder auf Etherscan für Adressen hinzuzufügen, mit denen sie häufig interagieren. Sie können sich auch auf Domänennamen wie ENS verlassen, um Transaktionen sicherer und einfacher zu verifizieren zu machen.