Pearl
 Walrus
 Starknet
 Quantus
 Bitway
 Sui
 Zylo Ecosystem

Wichtige Einblicke:
- Die Ermittler brachten den jüngsten Polymarket-Krypto-Hack mit einem kompromittierten internen Wallet-Schlüssel in Verbindung.
- Die Entwickler von Polymarket sagten, dass Benutzerfonds und Marktauflösungssysteme davon nicht betroffen sind.
- Der Vorfall reiht sich ein in eine wachsende Liste von DeFi-Sicherheitsverletzungen, die in diesem Monat gemeldet wurden.
Der Blockchain-Ermittler ZachXBT meldete einen mutmaßlichen Angriff auf einen Polymarket-Vertrag, der im Polygon-Netzwerk läuft. Ersten Schätzungen zufolge hat der Angreifer Vermögenswerte im Wert von mehr als 520.000 Dollar erbeutet.
Der Vorfall reiht sich ein in eine wachsende Welle von Krypto-Sicherheitsverletzungen, die im Mai gemeldet wurden, nachdem kürzlich Angriffe auf Echo Protocol und KelpDAO erfolgt waren.
Polymarket-Vertrag im Visier des jüngsten Krypto-Hacks
ZachXBT meldete einen mutmaßlichen Exploit im Zusammenhang mit dem UMA CTF Adapter-Vertrag von Polymarket im Polygon-Netzwerk. Laut einem von ZachXBT geteilten Community Alert könnte der Vorfall zu Verlusten von mehr als 520.000 $ geführt haben. Daten von Arkham Intelligence geben ebenfalls Aufschluss über die Sicherheitslücke.
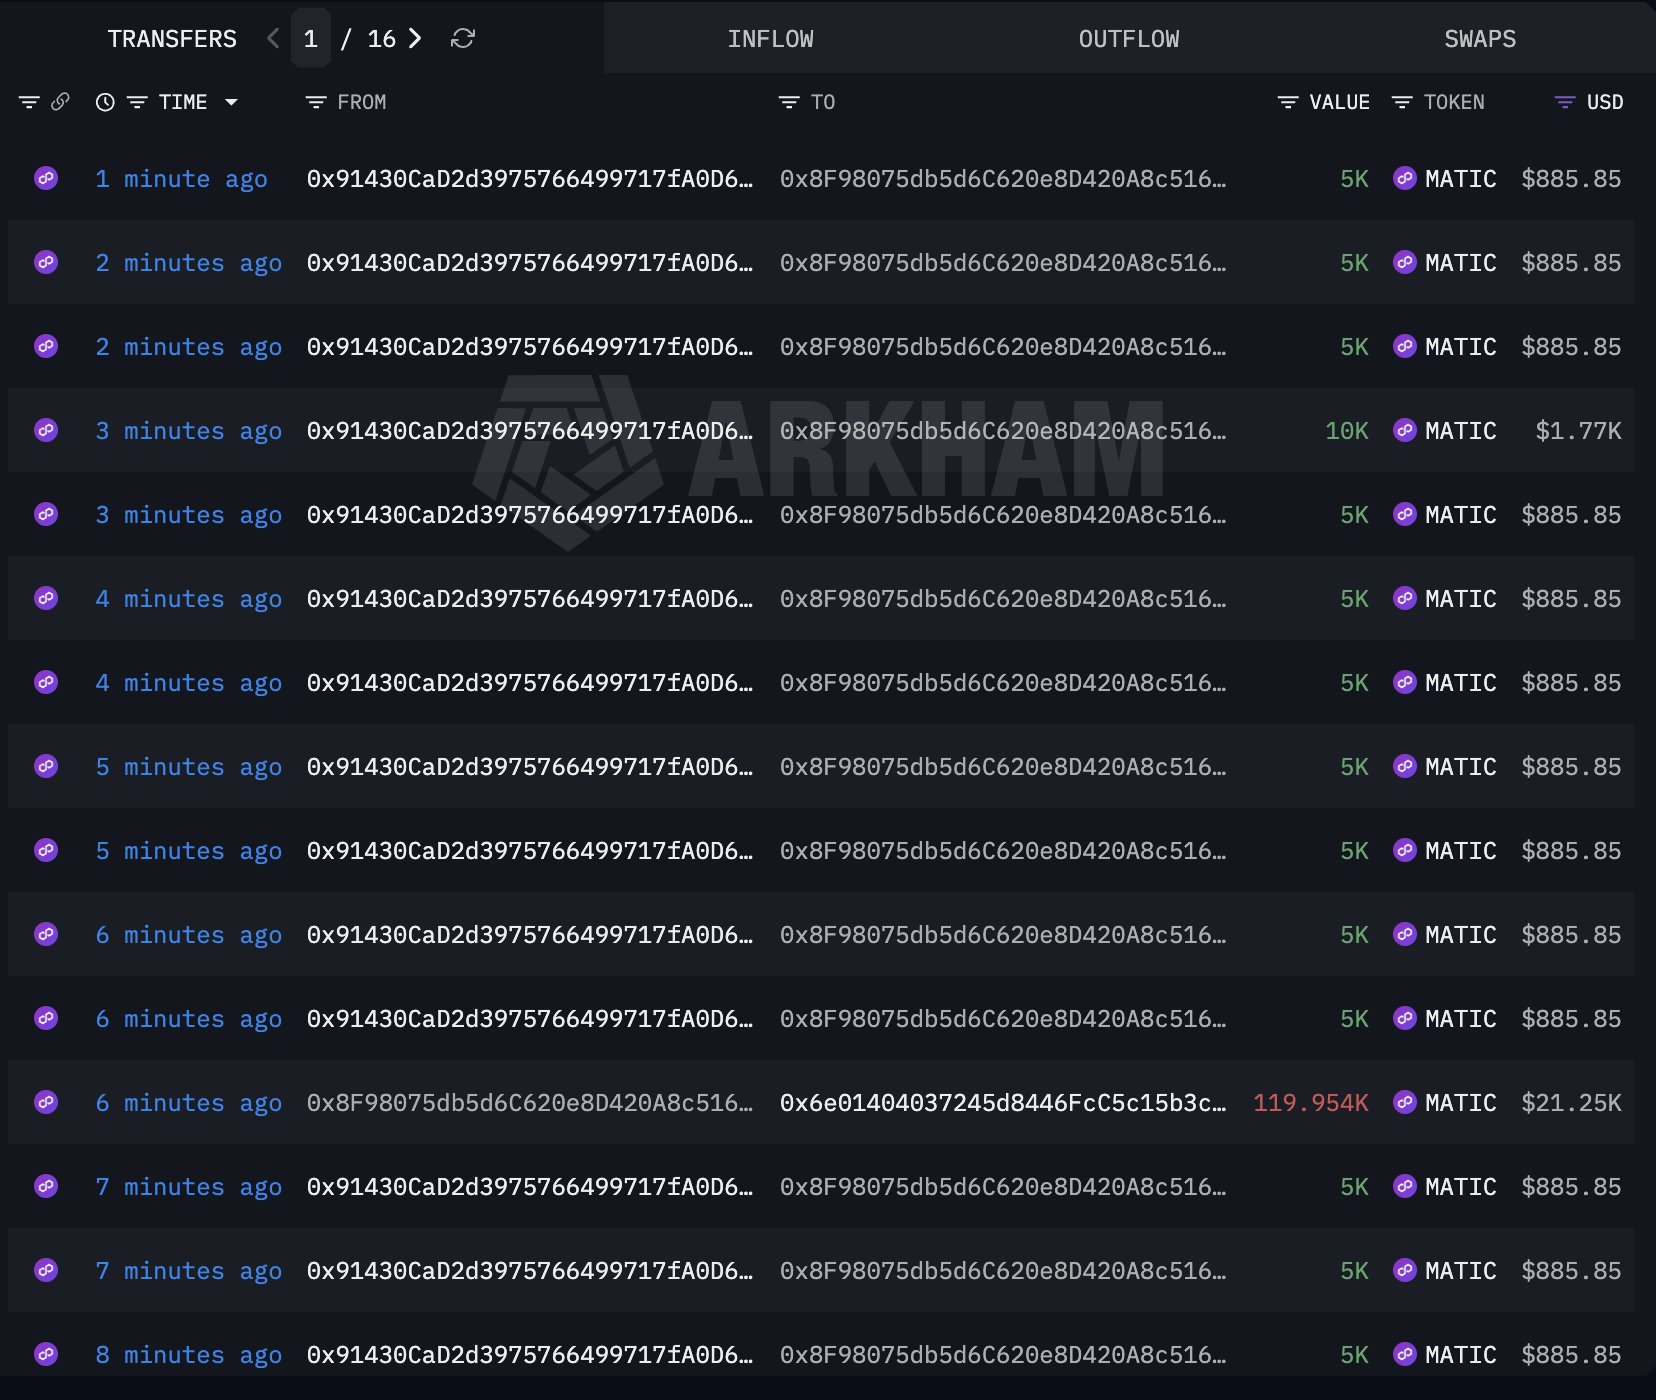
Dem Bericht zufolge hat der Angreifer wiederholt kleine Mengen von POL-Token aus Verträgen entnommen, die mit dem UMA CTF Adapter-System von Polymarket verbunden waren, wobei die Transaktionen etwa alle 30 Sekunden stattfanden.
Jeder Transfer umfasste Berichten zufolge etwa 5.000 POL-Tokens, wobei die kumulierten Verluste schließlich 600.000 $ überstiegen.
Die Polymarket-Entwickler bestätigten den Sicherheitsvorfall später in einer öffentlichen Erklärung auf X.
“Wir sind uns der Sicherheitsberichte im Zusammenhang mit der Auszahlung von Rewards bewusst. Die Gelder der Nutzer und die Marktauflösung sind sicher.”
Das Team erklärte, dass erste Erkenntnisse auf einen kompromittierten privaten Schlüssel hindeuten, der mit einer internen Geldbörse verbunden ist, die für operative Aufladungen verwendet wird. Die Entwickler fügten hinzu, dass die Verletzung keine Auswirkungen auf die Kernverträge oder die Infrastruktur von Polymarket hatte.
Krypto-Hacks steigen im gesamten DeFi weiter an
Die Zahl der Krypto-Hacks hat im Mai zugenommen. Anfang dieser Woche war Echo Protocol gezwungen, Cross-Chain-Transfers zu stoppen, nachdem ein Angreifer unberechtigte eBTC-Token im Wert von 76,7 Millionen Dollar im Monad-Ökosystem erbeutet hatte.
Berichten zufolge nutzte der Angreifer später 45 eBTC als Sicherheit auf Curvance, um sich fast $868.000 in gewickeltem Bitcoin zu leihen. Anfang Mai wurden durch den KelpDAO-Exploit ebenfalls insgesamt 292 Millionen Dollar abgezogen.
Die Schwachstelle führte zur Kompromittierung von RPC-Knoten, zur Störung der externen RPC-Infrastruktur und zu gefälschten kettenübergreifenden Nachrichten, die während des Angriffs verwendet wurden.
Polymarket strebt den Markteintritt in Japan an
Eine weitere Entwicklung ist, dass Polymarket Berichten zufolge den Eintritt in den japanischen Markt vorbereitet. Einem Bericht von Bloomberg zufolge strebt die Prognoseplattform die Zulassung von Prognosemärkten im Land bis 2030 an.
Dem Bericht zufolge hat Polymarket einen Vertreter in Japan ernannt und plant, Lobbyarbeit bei Regulierungsbehörden und politischen Entscheidungsträgern zu betreiben. Sie sind sehr daran interessiert, die Legalisierung und Zulassung von Prognosemarktplattformen zu erreichen.
Den Quellen zufolge betrachtet das Unternehmen Japan als eine bedeutende, ungenutzte Wachstumschance. Die Expansionsbemühungen in diesem Land werden Berichten zufolge von Mike Eidlin geleitet.
Polymarket blockiert derzeit Nutzer mit Sitz in Japan aufgrund bestehender gesetzlicher Bestimmungen, Wetten auf der Plattform zu platzieren.
Andererseits erwägt Indien Berichten zufolge, Vorhersageplattformen wie Kalsi und Polymarket zu verbieten. Berichten zufolge wird erwartet, dass die Anordnungen gemäß Abschnitt 69A des indischen Informationstechnologiegesetzes durchgesetzt werden. Dieses Gesetz ermächtigt die Behörden, Internet Service Provider anzuweisen, den Zugang zu Online-Plattformen zu sperren.