Pearl
 Walrus
 Bitway
 Bitcoin
 Quantus
 Quant
 Pudgy Penguins

Wichtige Einblicke
- Makina Finance hat Berichten zufolge rund 5 Millionen Dollar durch einen Smart Contract Exploit verloren.
- Ein Mev-Bot hat den Angreifer überlistet und 4,1 Millionen Dollar aus dem Vorfall erbeutet.
- Makina Finance bestätigt den Angriff, sagt aber, dass es sich um einen Einzelfall handelt, auch wenn es Vorsichtsmaßnahmen trifft.
Das DeFi-Protokoll Makina Finance hat aufgrund eines Smart Contract Exploits rund 5 Millionen Dollar verloren. Das Blockchain-Sicherheitsunternehmen Certik meldete den Angriff am Montagabend.
Er stellte fest, dass die Gelder aus einem der Pools von Makina Finance abgezogen wurden. Der Vorfall betraf den Dialectic USD DUSD/USDC Stableswap-Pool von Makina.
Wie kam es zu dem Angriff?
Nach Angaben von Certik tritt die Schwachstelle auf, wenn der Angreifer einen Flash-Kredit verwendet, um das Makina Finance-Orakel zu manipulieren. Mit einem USDC-Flash-Kredit in Höhe von 280 Millionen Dollar hat der Angreifer 170 Millionen Dollar verwendet, um das MachineShareOracle zu manipulieren. Dieser bestimmt die Preise des DUSD/USDC-Pools.
Damit war der Hacker in der Lage, die restlichen 110 Millionen USDC zu tauschen und den Pool um etwa 5 Millionen USDC zu leeren. Der Sicherheitsingenieur von Certik, Nobody, erklärte weiter, wie der Angriff ablief, und wies auf die Einzigartigkeit des DUSD-Pools hin.
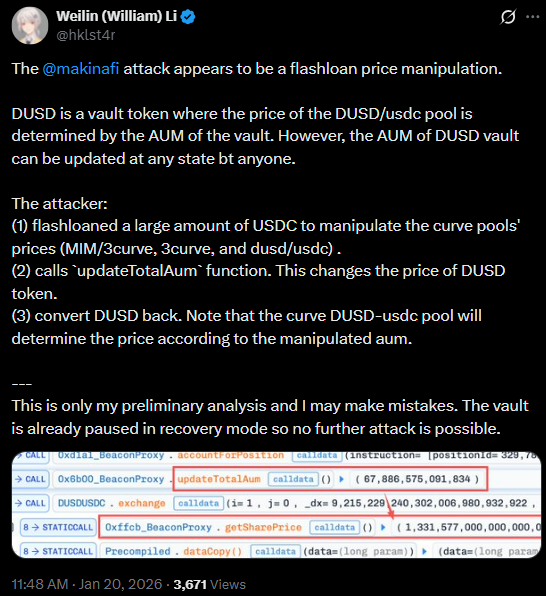
Der Pool verfügt über eine Funktion ‘updateTotalAum’, die erlaubnisfreie Aktualisierungen des Preises des DUSD-Tokens erlaubt. Damit hatte der Angreifer freie Hand.
Sie schrieben:
Er glaubte also, dass es eine Mischung aus einem Flash-Kredit und einem erlaubnisfreien AUM-Update war, die den Exploit ermöglichte. Der Hacker führte den Exploit in einer einzigen Transaktion aus. Sie aktualisierten das Preisorakel mitten in der Transaktion. Diese Aktion ermöglichte es ihnen, den Angriff erfolgreich abzuschließen.
Die Berichte über die Höhe des Verlustes variieren zwischen den verschiedenen Blockchain-Sicherheitsunternehmen. Während Certik die Summe auf 5 Millionen Dollar beziffert, spricht Peckshield von 4,13 Millionen Dollar. GoPlus beziffert die Summe auf 5,1 Millionen Dollar. TenArmor berichtet, dass es sich um 4,2 Millionen Dollar handelt.
Interessanterweise hat der Angreifer den Großteil der gestohlenen Gelder nicht mit einem MEV-Bot erbeutet, der die Transaktion anführt. Der Bot mit der Adresse 0xa6c2 war im Begriff, in einer Reihe von Geschäften 4,1 Millionen Dollar aus dem Pool abzuziehen. Er hat die gestohlenen Gelder nun auf zwei neue Adressen verschoben.
Makina Finance bestätigt die Sicherheitslücke und sagt, dass sie isoliert ist
Inzwischen hat das DeFi-Protokoll den Hack bestätigt und festgestellt, dass es sich um einen isolierten Vorfall handelt, der nicht alle seine Pools betrifft. Das Protokoll forderte die Liquiditätsanbieter für den DUSD Curve Pool auf, ihre Liquidität zu entfernen.
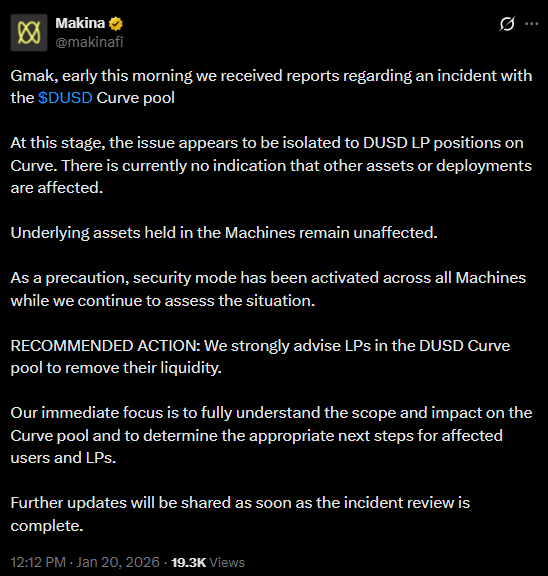
Darin stand:
Interessanterweise erklärte das Protokoll auch, dass es den Sicherheitsmodus für alle Maschinen aktiviert hat. Das Unternehmen untersucht den Vorfall jedoch noch und plant, die nächsten Schritte für die Betroffenen zu kommunizieren.
Der Vorfall wirft ein Schlaglicht auf die verschiedenen Schwachstellen, mit denen die DeFi-Protokolle trotz der Fortschritte weiterhin zu kämpfen haben. In diesem Jahr haben mehr als drei DeFi-Plattformen Geld verloren. Trubit fiel auf ausgenutzte Sicherheitslücken herein. YO Protocol erlitt Verluste durch menschliche Fehler.