streamoors
 IGNITION
 NEAR Protocol
 Injective
 LayerZero
 Pearl
 Hyperliquid

Ideas clave
- La Fundación Ethereum cuadruplicó la recompensa máxima por fallos, de 250.000 a 1 millón de dólares.
- La recompensa máxima es sólo para fallos críticos que sean fundamentales para la integridad de la cadena de bloques de Ethereum.
- Ethereum ha estado desplegando iniciativas para reforzar su seguridad en los últimos meses.
La Fundación Ethereum ha cuadruplicado el pago máximo de su programa de recompensas por fallos. El responsable de Seguridad de Protocolos de la Fundación, Fredrik Sivantes, compartió esta noticia en X. Señaló que la recompensa máxima ha aumentado de 250.000 a 1 millón de dólares.
El aumento del pago máximo pone de manifiesto el interés de la Fundación Ethereum por reforzar la seguridad de la cadena de bloques. Incentiva a los hackers de sombrero blanco a identificar vulnerabilidades de forma más activa.
Pago máximo sólo para errores críticos
La Fundación Ethereum ha aumentado el pago máximo. Sin embargo, el millón de dólares sólo se aplicará a los fallos clasificados como críticos. Estos fallos afectan directamente a la red y a los protocolos clave.
Según el anuncio, un fallo crítico afecta a más del 50% de los validadores. Esto permite el robo de ETH de las carteras o la acuñación de un suministro ilimitado. También se incluyen entre los riesgos de gravedad crítica los fallos que permiten la quema de ETH o son capaces de hacer caer toda la red.
Sin embargo, la recompensa máxima por cualquier otro tipo de fallo es de 50.000 $, y cubre fallos de gravedad baja a alta. Los fallos de alta gravedad afectan al 33% de la red o de los validadores.
Mientras tanto, otras vulnerabilidades no incluidas en las categorías de gravedad de los fallos no se tienen en cuenta para el programa de recompensas por fallos. Entre ellas se incluyen los fallos en los contratos ERC-20, los fallos de infraestructura y cualquier vulnerabilidad que no afecte al ecosistema Ethereum.
Curiosamente, quienes vivan en países que estén en la lista de sanciones de EE.UU. no podrán participar en el programa. Esto es bastante interesante, dado que es probable que los malos actores patrocinados por el Estado que tienen como objetivo los protocolos blockchain procedan de Estados sancionados.
Ethereum pone en marcha iniciativas de seguridad y un programa de recompensas ofrece tablas de clasificación
Mientras tanto, el aumento de la recompensa máxima es sólo una de las muchas iniciativas de seguridad en Ethereum de los últimos meses. En 2025, la Fundación Ethereum lanzó un concurso de 2 millones de dólares. Pidió a los investigadores de seguridad que encontraran vulnerabilidades en el código base de Fusaka antes de desplegar una actualización.
El Fondo de Seguridad DAO también se lanzó en enero de 2026 con 220 millones de dólares. Su objetivo es utilizar los fondos no reclamados del hackeo de 2016 para garantizar la seguridad de la red.
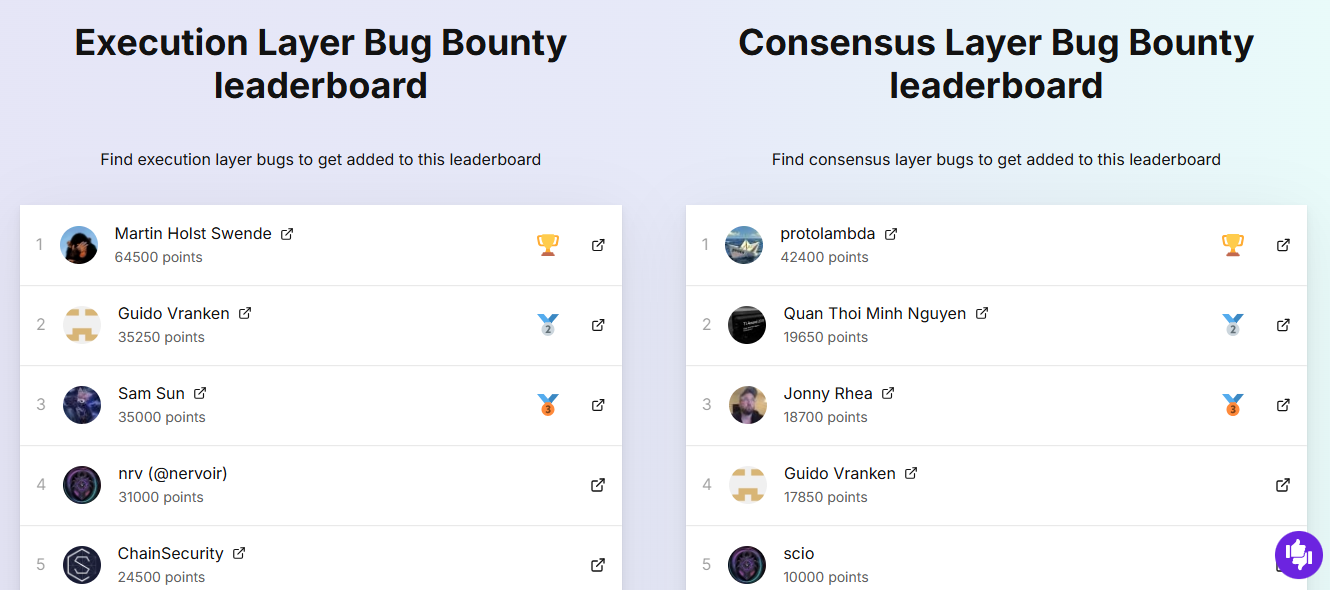
Curiosamente, el programa de recompensas de la Fundación Ethereum también concede puntos a los investigadores de seguridad que identifiquen fallos. Esto parece ser otro incentivo para fomentar la actividad dentro del ecosistema.
El programa tiene dos tablas de clasificación: Bug Bounty de la Capa de Ejecución y Bug Bounty de la Capa de Consenso. A la cabeza de la clasificación de la Capa de Ejecución están Martin Holst Swende, Guido Vranken y Sam Sun. Tienen 64.500 puntos, 35.200 puntos y 35.000 puntos, respectivamente.
Protolambda lidera la clasificación de la Capa de Consenso con 42.400 puntos. Le siguen Quant Thoi Minh Nguyen, con 19.960, y Jonny Rhea, con 18.700. Guido Vranken también está en la lista con 17.850 puntos.