Dacity Coin
 Pearl
 Injective
 Pudgy Penguins
 Pump.fun
 Quant
 Quantus

Основные сведения
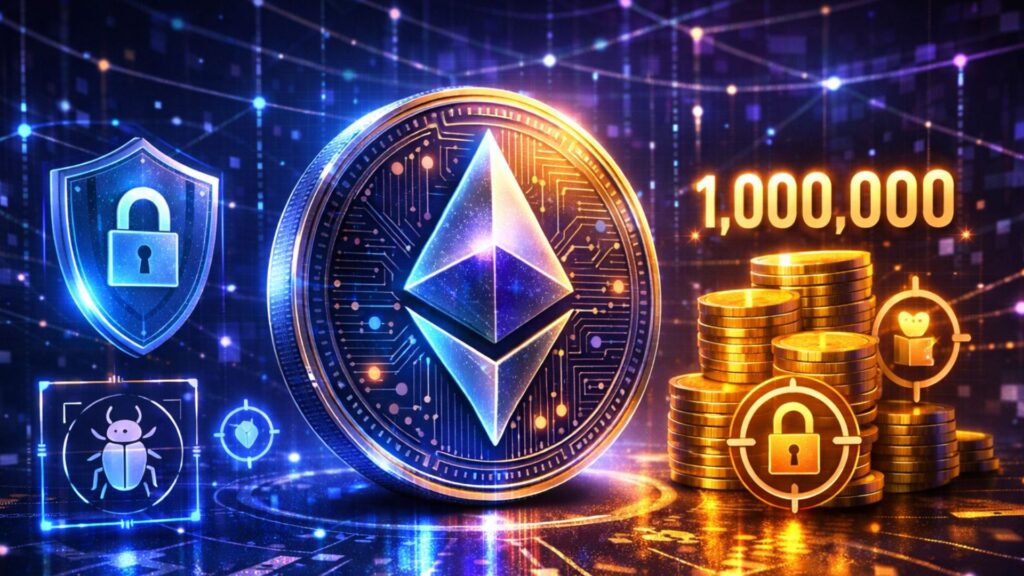
- Ethereum Foundation увеличила максимальную сумму вознаграждения за ошибку в четыре раза – с 250 000 долларов до 1 миллиона долларов.
- Максимальное вознаграждение предназначено только для критических ошибок, которые имеют фундаментальное значение для целостности блокчейна Ethereum.
- В последние месяцы в Ethereum внедряются инициативы по повышению безопасности.
Ethereum Foundation в четыре раза увеличил максимальную выплату по своей программе “bug bounty”. Руководитель службы безопасности протоколов Фонда Фредрик Сивантес (Fredrik Sivantes) сообщил об этом на сайте X. Он отметил, что максимальный размер вознаграждения увеличился с 250 000 долларов до 1 миллиона долларов.
Увеличение максимальной выплаты подчеркивает, что Ethereum Foundation уделяет особое внимание укреплению безопасности блокчейна. Это стимулирует хакеров-белоручек активнее выявлять уязвимости.
Максимальная выплата только за критические ошибки
Фонд Ethereum увеличил максимальную выплату. Однако сумма в 1 миллион долларов будет применяться только к ошибкам, классифицированным как критические. Эти ошибки непосредственно влияют на работу сети и ключевых протоколов.
Согласно сообщению, критическая ошибка затрагивает более 50% валидаторов. Это позволяет красть ETH из кошельков или майнить их в неограниченном количестве. Баги, позволяющие сжигать ETH или способные вывести из строя всю сеть, также включены в число рисков критической серьезности.
Однако максимальное вознаграждение за любой другой тип ошибки составляет $50 000 и распространяется на ошибки от низкой до высокой степени серьезности. Ошибки высокой степени серьезности затрагивают 33% сети или валидаторов.
Между тем, другие уязвимости, не перечисленные в категориях серьезности ошибок, не рассматриваются для участия в программе bug bounty. К ним относятся ошибки в контрактах ERC-20, ошибки в инфраструктуре и любые уязвимости, которые не влияют на экосистему Ethereum.
Интересно, что те, кто живет в странах, включенных в санкционный список США, не могут участвовать в программе. Это довольно интересно, учитывая, что спонсируемые государством плохие игроки, нацеленные на протоколы блокчейн, скорее всего, являются выходцами из стран, попавших под санкции.
Ethereum внедряет инициативы по обеспечению безопасности, а программа “баунти” предлагает доски лидеров
Между тем, увеличение максимального вознаграждения – это лишь одна из многочисленных инициатив по обеспечению безопасности в Ethereum за последние месяцы. В 2025 году Фонд Ethereum запустил конкурс на 2 миллиона долларов. Он попросил исследователей безопасности найти уязвимости в кодовой базе Fusaka до того, как будет выпущено обновление.
Фонд безопасности DAO также будет запущен в январе 2026 года с 220 млн. долларов. Он предназначен для размещения невостребованных средств, полученных в результате взлома 2016 года, чтобы обеспечить безопасность сети.
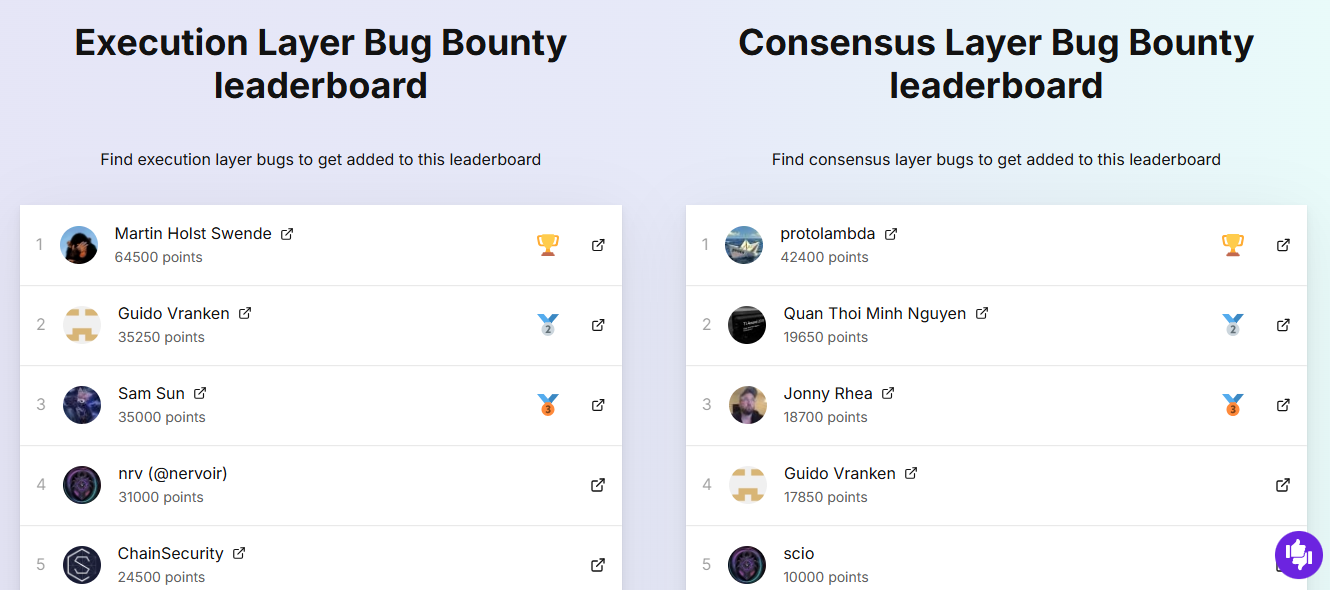
Интересно, что программа вознаграждения Ethereum Foundation также начисляет очки исследователям безопасности, которые выявляют ошибки. Это, по-видимому, еще один стимул для поощрения активности внутри экосистемы.
В программе есть две таблицы лидеров: Execution Layer Bug Bounty и Consensus Layer Bug Bounty. В таблице лидеров Execution Layer лидируют Мартин Холст Свенде, Гвидо Вранкен и Сэм Сан. У них 64 500 очков, 35 200 очков и 35 000 очков, соответственно.
Protolambda возглавляет таблицу лидеров консенсус-слоя с 42 400 очками. За ним следуют Квант Тхой Минь Нгуен с 19 960 и Джонни Реа с 18 700. Гвидо Вранкен также находится в списке с 17 850 очками.