Doge Pepe
 Wisp
 Pons
 Zylo Ecosystem
 Bunker Mode
 Quantus
 Pearl

Ideas clave
- Cripto noticias: Google ha declarado que la mayoría de los monederos de criptomonedas podrían ser descifrados en minutos por un ordenador cuántico avanzado.
- La investigación de Google muestra que el ataque requiere menos de 500.000 qubits físicos.
- Google verificó sus hallazgos utilizando una prueba de conocimiento cero para evitar publicar una hoja de ruta que pudieran seguir los malos actores.
Las cripto noticias procedentes de la división de Inteligencia Artificial Cuántica de Google han suscitado una nueva urgencia en torno a la seguridad a largo plazo de las redes blockchain.
En un libro blanco publicado recientemente, los investigadores de Google revelan que romper la criptografía de curva elíptica que protege la mayoría de los monederos de criptomonedas requeriría muchos menos recursos de computación cuántica de lo que se había estimado.
La investigación hace que la amenaza sea más concreta y pide directamente a la industria de la criptografía que empiece a migrar a la criptografía post-cuántica antes de 2029.
Cripto Noticias: El libro blanco de Google reduce 20 veces el umbral de Qubit
El principal hallazgo del libro blanco de Google es una notable reducción de los recursos informáticos cuánticos necesarios para resolver el problema del logaritmo discreto de curva elíptica de 256 bits, conocido como ECDLP-256.
Este es el problema matemático en el que se basa la criptografía de curva elíptica, que asegura las claves privadas y la firma de transacciones en la mayoría de las principales cadenas de bloques, incluidas Bitcoin y Ethereum.
Google compiló dos circuitos cuánticos que implementan el algoritmo de Shor para ECDLP-256. El primero utiliza menos de 1.200 qubits lógicos y 90 millones de puertas Toffoli. El segundo utiliza menos de 1.450 qubits lógicos y 70 millones de puertas Toffoli.
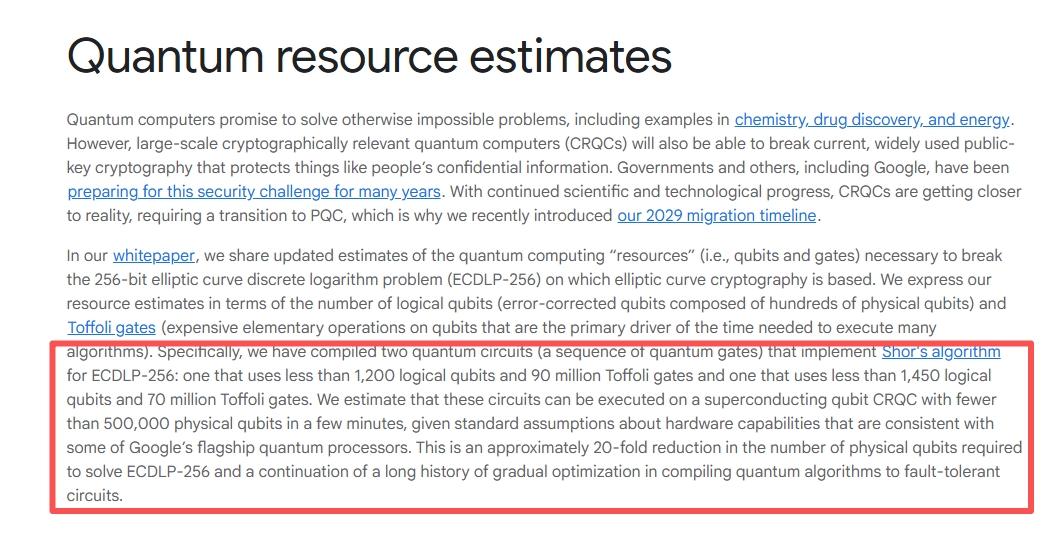
Según estimaciones de Google, ambos circuitos podrían ejecutarse en un sistema de qubits superconductores con menos de 500.000 qubits físicos en cuestión de minutos.
Esta cifra es aproximadamente 20 veces más eficaz que las estimaciones anteriores para el mismo ataque. El socio gerente de Dragonfly Capital, Haseeb Qureshi, señaló en respuesta a la publicación que la investigación mejora la eficacia del craqueo de ECDSA en aproximadamente 20 veces, lo que adelanta, en lugar de retrasar, el plazo previsto para que esta amenaza sea procesable.
La implicación práctica es que un futuro ordenador cuántico criptográficamente relevante, o CRQC, capaz de estas operaciones podría derivar una clave privada de una clave pública expuesta en la cadena. Esto permitiría a un atacante robar fondos de cualquier dirección de monedero que haya enviado previamente una transacción.
Lo que la industria debe hacer antes de 2029
El libro blanco de Google es directo sobre el camino a seguir. La criptografía poscuántica, o PQC, se refiere a los algoritmos criptográficos diseñados para resistir los ataques de los ordenadores cuánticos. A diferencia de la criptografía de curva elíptica, la PQC no es vulnerable al algoritmo de Shor ni a sus variantes.
Google describió el PQC como un camino bien entendido hacia la seguridad de la cadena de bloques post-cuántica y señaló ejemplos de implementaciones de la cadena de bloques post-cuántica y despliegues experimentales de PQC ya en desarrollo.
La empresa estableció su propio calendario de migración para 2029 y pidió a la comunidad de criptomonedas en general que tratara este plazo con urgencia.
Del libro blanco destacan dos recomendaciones a corto plazo. La primera es que los usuarios y desarrolladores dejen de reutilizar o exponer innecesariamente las direcciones de los monederos.
Cuando una dirección de monedero envía una transacción, su clave pública se revela en la cadena, lo que hace que la dirección sea potencialmente vulnerable una vez que existe un CRQC. Las direcciones que han recibido fondos pero nunca han enviado ninguno siguen estando protegidas porque sus claves públicas no han sido expuestas.
La segunda recomendación aborda las monedas abandonadas, una preocupación a nivel político en torno a los monederos que ya no se gestionan activamente.
Cómo Google divulgó la investigación sin crear una hoja de ruta para los ataques
Uno de los aspectos más inusuales del enfoque de divulgación de Google fue su decisión de verificar los resultados de la investigación utilizando una prueba de conocimiento cero en lugar de publicar los circuitos cuánticos reales.
Google declaró que se comprometió con el gobierno estadounidense antes de la publicación y desarrolló este método de verificación específicamente para permitir que se confirmara la investigación sin dar a los malos actores una guía paso a paso para ejecutar el ataque.