Dacity Coin
 Celestia
 Quantus
 Bitcoin
 Pearl
 Pons
 Injective

Ideas clave
- Los 224 ataques a plataformas de criptomonedas provocaron unas pérdidas de 1.32 mil millones de dólares en el primer semestre de este año.
- Las mayores pérdidas se debieron a fallos en el control de acceso, ataques de phishing y problemas con Oracle.
- Los expertos en seguridad de las criptomonedas han advertido de que el auge de la IA también podría acelerar estos ataques.
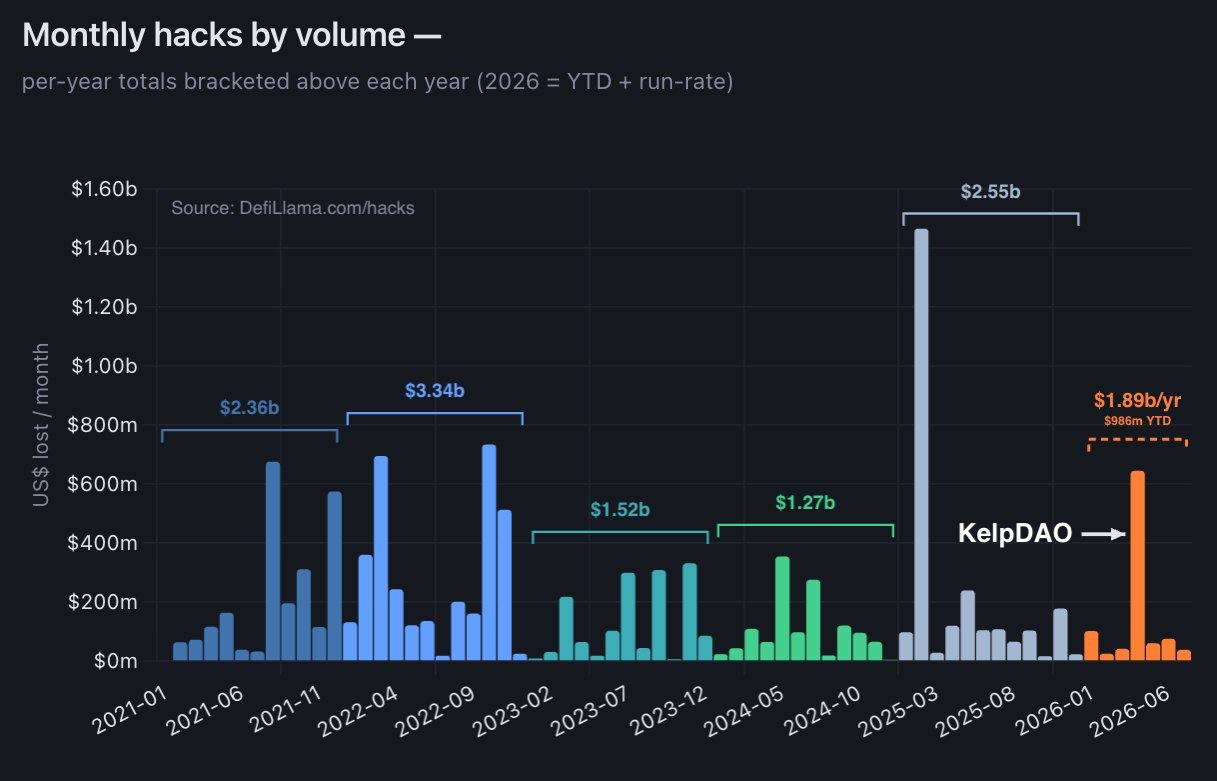
Los protocolos de criptomonedas perdieron 1.32 mil millones de dólares en 244 ataques revelados públicamente durante el primer semestre de 2026. Onchain Lens compartió los datos en X y señaló que la mayoría de las pérdidas se debieron a unos pocos incidentes.
Las enormes pérdidas ponen de manifiesto que los ataques a las criptomonedas siguen siendo una amenaza existencial incluso después de varios años. Sin embargo, las pérdidas del primer semestre de 2026 suponen una caída considerable con respecto al año pasado. Solo el ataque a Bybit de febrero de 2025 supuso pérdidas por valor de 1.4 mil millones de dólares.
Los ataques a cripto por fallos en el control de acceso y el phishing son los que más pérdidas causan
Según Onchain Lens, la mayoría de los ataques que provocaron pérdidas masivas en el primer semestre de 2026 se debieron a fallos en el control de acceso. Entre ellos, se contaban casos en los que los hackers vulneraban los permisos o conseguían acceso privilegiado a estos protocolos.
Los dos incidentes más graves de este periodo se produjeron en abril y tuvieron que ver con fallos en los controles de acceso. Entre ellos están el hackeo de Kelp DAO y el de Drift Protocol, por valor de 292 millones y 280 millones de dólares, respectivamente.
En el ataque a KelpDAO, los hackers comprometieron los nodos RPC fuera de cadena para aprovechar la configuración del verificador de LayerZero. Consiguieron engañarlo para que liberara ETH. En el caso del protocolo Drift, también se utilizó ingeniería social para acceder al Consejo de Seguridad del protocolo y prefirmar transacciones.
En otros ataques importantes a proyectos de criptomonedas, los hackers también encontraron varias formas originales de burlar los controles de acceso y robar fondos. BonkDAO perdió 21 millones de dólares de su tesorería a causa de un fallo en el sistema de gobernanza.
Los ataques de phishing e ingeniería social también provocaron unas pérdidas de 282 millones de dólares. Al mismo tiempo, los problemas con los oráculos son el tercer vector de ataque más importante. Bonzo Finance, Ostium y el protocolo Blend perdieron millones debido a vulnerabilidades en los oráculos.
Aumentan los ataques a pequeña escala mientras un experto advierte sobre los riesgos de la IA
Curiosamente, una tendencia destacada en el primer semestre de 2026 es la prevalencia de ataques a pequeña escala. La empresa de seguridad de blockchain TRM Labs señaló en su informe del primer semestre de 2026 que en ese periodo se produjeron más ataques a criptomonedas. Esa cifra es inferior a la de cualquier otro semestre anterior.
Sin embargo, la pérdida media por un ataque de piratería ronda ahora los 220 000 dólares. Según estos datos, la mayoría de los ataques consisten en vulnerabilidades de contratos inteligentes dirigidas a protocolos DeFi, proyectos de tokens y exchanges descentralizados.
Los expertos, entre ellos Manuel Aráoz, fundador de OpenZeppelin, creen que los avances en la tecnología de IA afectarán a todo el sector DeFi. Hace unos meses, una IA descubrió una vulnerabilidad que permitía acuñar tokens ZEC ilimitados en la red de Zcash.
Anthropic también publicó un informe en diciembre de 2025. En él se mostraba que su agente de IA había conseguido aprovechar con éxito el 63 % de los 405 contratos inteligentes que sufrieron brechas de seguridad entre 2020 y 2025.
Sin embargo, no todo el mundo está de acuerdo en que la IA vaya a acelerar los ataques a las criptomonedas. Haseeb Qureshi, socio director de DragonFly, ha dicho que, en gran medida, se trata de una falsa alarma. Y es que los principales protocolos de criptomonedas también van a reforzar sus defensas.
Señaló que, aunque el número de ataques ha aumentado, la magnitud de los mismos ha disminuido. Esto sugiere que los atacantes se están centrando en protocolos y proyectos pequeños que no han mejorado su código para protegerse contra la IA.