Sword Inu
 streamoors
 Altai the Tiger
 no crying in the casino
 IGNITION
 Pudgy Penguins
 Quantus

Aperçu des principaux éléments
- Le protocole Drift précise que l’attaque récente a impliqué l’utilisation par l’attaquant d’un nonce durable.
- Le pirate a volé plus de 280 millions de dollars en crypto-monnaie à partir du protocole en utilisant des approbations présignées.
- L’attaque a été bien planifiée, le pirate ayant obtenu l’accès pour la première fois le 23 mars.
Drift Protocol a attribué le récent exploit de 280 millions de dollars à une attaque impliquant des nonces durables. Dans un message confirmant l’incident, la plateforme DeFi, basée à Solana, a décrit l’attaque comme une “nouvelle” approche qui a permis au pirate de prendre le contrôle du pouvoir administratif du Drift Security Council.
Au moment de l’incident, qui s’est produit le 1er avril, la bourse décentralisée a interrompu les dépôts et les retraits. L’incident a ensuite été décrit comme une attaque complexe et sophistiquée. Des critiques ont suivi l’incident, qui est le plus grand piratage de crypto-monnaies de l’année 2026.
Un attaquant a exploité une nonce durable pour présigner des approbations
Les premiers signes du piratage ont été détectés le 1er avril, lorsque des fonds ont été transférés du coffre-fort du portefeuille DEX vers une adresse Solana. Cela a commencé par 41 millions de jetons JLP, suivis par d’autres jetons.
L’incident a suscité des spéculations sur la manière dont l’attaquant a accédé aux coffres-forts du protocole Drift, beaucoup suggérant qu’il pourrait s’agir d’une compromission de clé privée. La plateforme DeFi a maintenant clarifié la situation, déclarant qu’il s’agissait de nonces durables.
Le texte est le suivant :
“Il s’agit d’une opération très sophistiquée qui semble avoir impliqué une préparation de plusieurs semaines et une exécution par étapes, y compris l’utilisation de comptes nonce durables pour pré-signer des transactions qui ont retardé l’exécution”.
Les nonces durables sont une fonctionnalité de Solana qui permet aux transactions de persister sans expirer. Cela permet aux utilisateurs de créer des transactions différées, d’effectuer des signatures hors ligne et de soumettre des transactions présignées ultérieurement.
Selon le rapport préliminaire du protocole, l’attaque n’est pas due à un bogue dans son contrat intelligent ou à la compromission des phrases d’amorçage. Au lieu de cela, l’attaquant a obtenu des approbations de transactions non autorisées ou fausses en utilisant des nonces durables et l’ingénierie sociale.
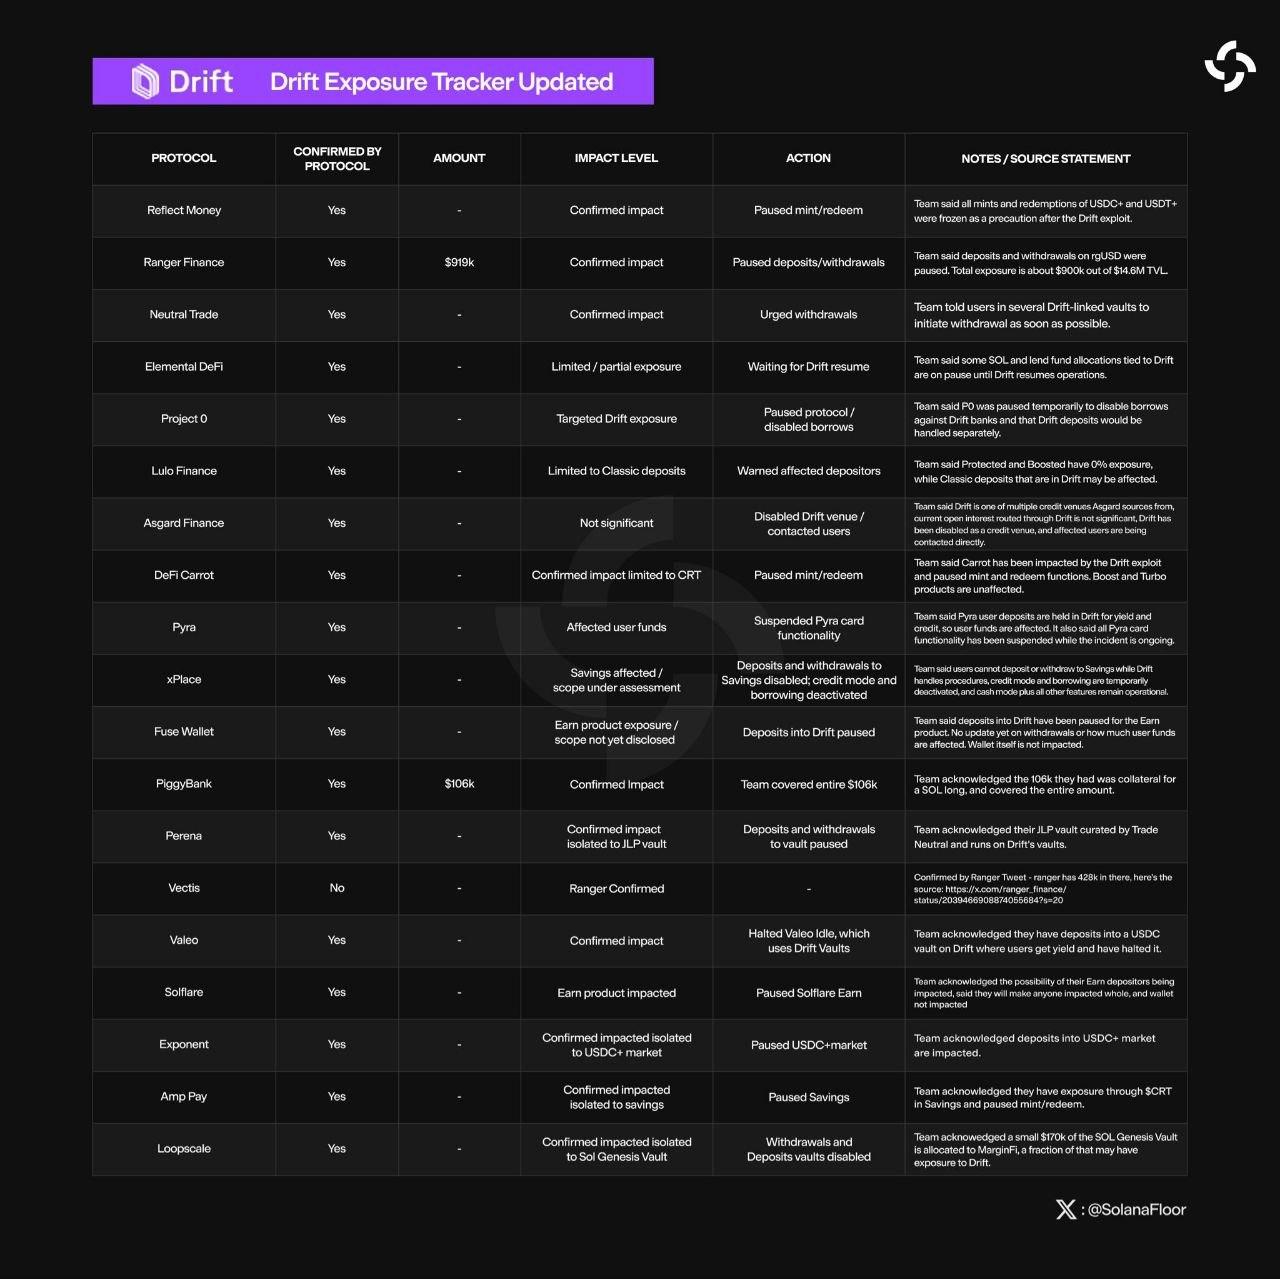
Ces approbations ont ensuite été utilisées pour exécuter l’exploit qui a eu un impact sur plusieurs protocoles au sein de l’écosystème Solana. Piggybank_fi, Ranger Finance, TradeNeutral, Elemental DeFi, Reflect Money et d’autres ont soit confirmé une exposition minimale, soit interrompu les dépôts.
L’incident a entraîné une chute de 5 % de la valeur de Solana , le jeton étant tombé à 78 dollars plus tôt dans la journée. Cette baisse a accentué la pression sur SOL, qui a déjà chuté de 37 % cette année, tandis que le jeton DRIFT a également baissé de 25 %.
Attaque planifiée depuis mars
Il est intéressant de noter que l’attaque semble avoir été bien planifiée. Le pirate a accédé au multisig de Drift dès le 23 mars, date à laquelle le nonce initial a été défini. Le rapport indique que le pirate contrôlait deux des quatre comptes nonce créés à l’époque, tandis que les membres du conseil de sécurité de Drift contrôlaient les deux autres.
L’acteur de la menace contrôlait ainsi les deux cinquièmes des signataires du multisig, qu’il utilisait pour signer des transactions liées à des comptes nonce durables, ce qui permettait de retarder l’exécution. Il a continué à maintenir ce multisig même lorsqu’une autre migration multisig a eu lieu le 27 mars en raison d’un changement dans la composition du conseil.
Avant l’exploit, l’attaquant a effectué un retrait test du fonds d’assurance. Il a ensuite effectué une prise de contrôle par l’administrateur, au cours de laquelle il a exécuté des transactions nonconcurrentes pré-signées et durables.
Le protocole stipule que
“Cette attaque a été rendue possible par une combinaison de transactions nonce durables pré-signées, permettant une exécution retardée (et) la compromission des approbations de plusieurs signataires multisig, probablement par le biais d’une ingénierie sociale ciblée ou d’une fausse représentation de la transaction”.
Bien qu’elle ait déclaré se coordonner avec les entreprises de sécurité, les forces de l’ordre et d’autres parties prenantes pour retrouver et geler les actifs volés, elle s’attire des critiques. De nombreux utilisateurs ont fait remarquer que les 2/5 requis pour approuver une transaction sont très imprudents et ont permis l’attaque.