Dacity Coin
 streamoors
 Celestia
 Injective
 Quantus
 Pudgy Penguins
 Pearl
Ключевые выводы:
- Гонджешке Даранде утверждает, что все оставшиеся активы Nobitex теперь открыты и уязвимы.
- Хакерская группа обнародовала полный исходный код Nobitex и начала утечку данных о внутреннем развертывании.
- Иран ввел комендантский час для бирж после взлома Nobitex.
Через день после взлома крупнейшей иранской криптовалютной биржи хакерская группа Gonjeshke Darande активизировала свою кампанию, опубликовав, как она утверждает, полный исходный код Nobitex. Группа предупредила, что все пользовательские активы, оставшиеся на платформе, теперь полностью раскрыты.
Активы Nobitex объявлены публичными и уязвимыми
В многоязычном сообщении, распространенном в социальных сетях, Гонджешке Даранде заявил, что оставшиеся активы Nobitex “находятся на виду”. Сообщение, написанное на персидском и английском языках, было адресовано местным пользователям и призывало их немедленно вывести свои средства.
Кроме того, хакеры заявили, что являются произраильской группой, и позиционировали свои действия как расчетливую игру против иранских финансовых систем. Анализ блокчейн данных показывает, что украденные криптовалюты, включая Bitcoin, Ethereum, Ripple, Dogecoin, Tron, Ton и Solana, не были отмыты и переведены в миксеры.
Вместо этого они были переведены на адреса необратимого сгорания, включая известный “0x…dead” кошелек Ethereum и недействительный адрес Bitcoin. Это указывает на просчитанное решение уничтожить средства, а не извлечь из них прибыль.
Группа хакеров опубликовала полный исходный код Nobitex
После первоначального взлома Nobitex Гонджешке Даранде опубликовал скриншоты внутренней архитектуры биржи и сказал, что они начали публиковать информацию об инфраструктуре в серии дропперов. Посты начались с того, что группа обозначила как “Развертывание Exchange”.
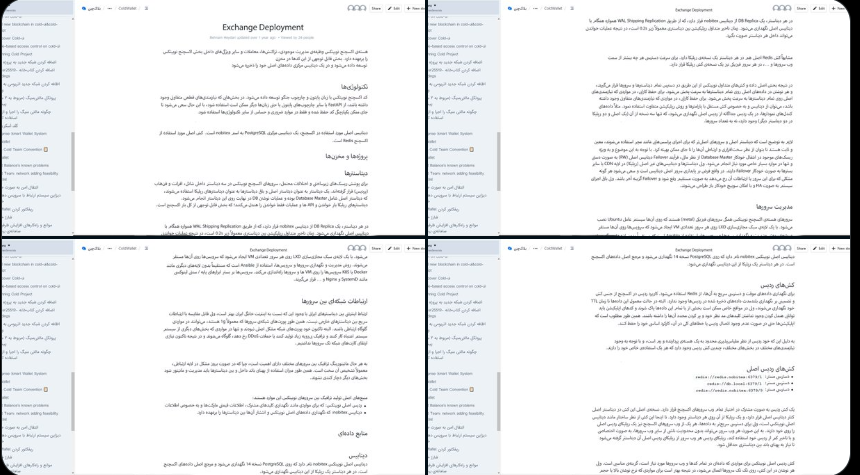
Более того, последовали и другие дополнительные разоблачения. Группа поделилась файлами с названиями Nobitex Privacy, Metal Servers, Servers List, и, наконец, одним с названием Nobitex Full Source Code.
По словам представителей группы, целью атак было раскрыть слабости и внутренние механизмы Nobitex широкому пользователю. Наблюдатели за кибербезопасностью опасаются, что эти действия могут привести к вторичным атакам или злоупотреблениям с утечкой кода.
Пользователи Nobitex сталкиваются с новыми рисками
Компания Nobitex, которая, как сообщается, обрабатывает большую часть иранской активности в сети, подтвердила, что все горячие кошельки были опустошены вскоре после атаки, а средства пользователей были переведены в холодное хранилище. Компания также заявила, что ее резервный фонд покроет убытки в размере 90 миллионов долларов, ссылаясь на обязательство по обеспечению непрерывности работы платформы.
Однако, учитывая, что сейчас происходят поэтапные разоблачения инсайдеров, пользователи могут продолжать подвергаться опасности, если будут раскрыты новые уязвимости. Гонджешке Даранде предупредил пользователей, чтобы они убрали свои средства, а продолжающиеся публикации группы могут усилить давление на технические системы биржи и доверие пользователей.
Ранее злоумышленники угрожали опубликовать внутренние данные Nobitex, если их требования не будут выполнены.
Добавлена ведущая иранская криптобиржа,
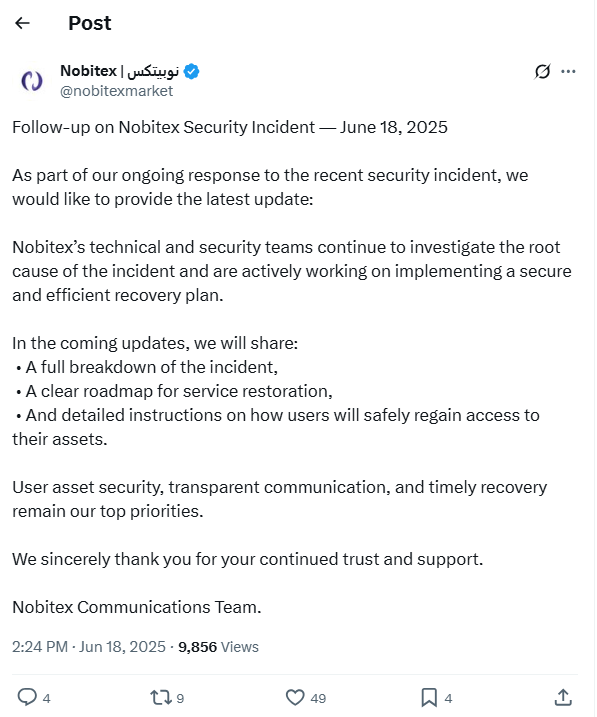
“Технические специалисты и службы безопасности Nobitex продолжают расследовать первопричину инцидента и активно работают над реализацией безопасного и эффективного плана восстановления”.
Иран ввел комендантский час на обменные операции
После взлома Центральный банк Ирана распорядился ограничить время работы всех местных криптовалютных бирж. Местные платформы теперь могут работать только с 10 утра до 8 вечера, что является частью более широких мер по контролю системного риска.
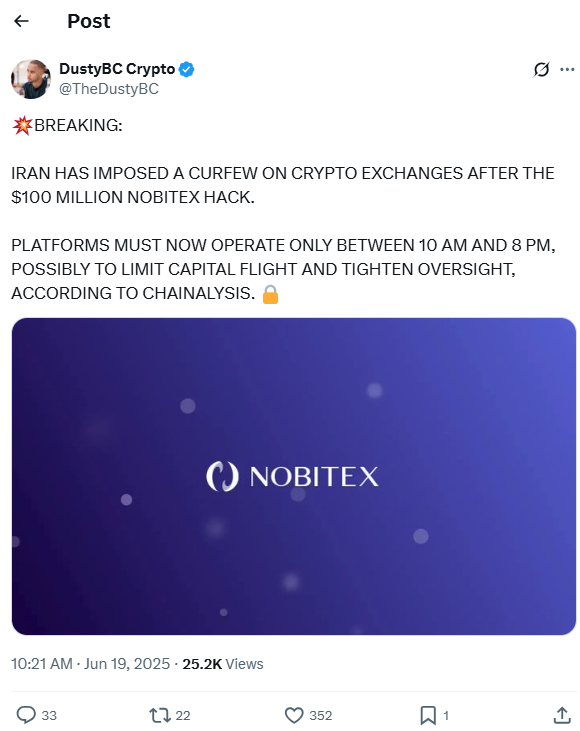
По сообщениям, это ограничение может быть частью более масштабной стратегии властей по ужесточению надзора за криптовалютным рынком, который становится все более жизненно важным из-за глобальных финансовых санкций. Nobitex, общий приток средств на котором составляет более 11 миллиардов долларов, служит основой иранской экосистемы цифровых активов.
Более того, в том же отчете платформа была связана с различными субъектами, находящимися под санкциями, включая кошельки, связанные с операторами выкупного ПО, связанными с Корпусом стражей исламской революции.
Криптобиржа также была связана с такими СМИ, как Gaza Now, и российскими биржами Garantex и Bitpapa. Взлом произошел через несколько дней после сообщений об авиаударах Израиля по Ирану, что усилило опасения по поводу кибер- и военной напряженности между двумя странами.
Помимо взлома Nobitex, в недавнем отчете Meta Pool подтвердил неудачный эксплойт на $27M, в результате которого было похищено всего $132K. По мнению блокчейн-аналитиков, низкая ликвидность и быстрые ответные меры позволили предотвратить более значительные потери среди пострадавших пулов.
Отказ от ответственности
Эта статья предназначена исключительно для информационных целей и не дает никаких финансовых, инвестиционных или иных советов. Автор или любые люди, упомянутые в этой статье, не несут ответственности за любые финансовые потери, которые могут возникнуть в результате инвестирования или торговли. Пожалуйста, проведите свое исследование, прежде чем принимать какие-либо финансовые решения.