streamoors
 IGNITION
 NEAR Protocol
 Injective
 LayerZero
 Pearl
 Hyperliquid
Ключевые выводы:
- Lazarus Group украла Solana, перевела средства в Ethereum и использовала Tornado.
- Следователи отметили $1,6 млн, отмытых через адреса Tornado Cash.
- Более $1,25 млн. остаются бездействующими в кошельке Ethereum, вероятно, ожидая отмывания.
16 мая 2025 г. исследователи криптобезопасности обнаружили несколько сложных кибератак, которые привели к взлому 3,2 миллионов токенов Solana (SOL). Блокчейн-эксперты идентифицировали эксплойт как работу связанной с Северной Кореей Lazarus Group.
Изначально нападение было отмечено наблюдателем на цепи, ZachXBT, который обнаружил необычные переводы на счете Solana, идентифицированном как C4WYtB…e525. Они опустошили несколько кошельков Solana, быстро поменяли их местами и перешли на Ethereum, что является примером стратегии повторного отмывания, которую взяли на вооружение хакеры, связанные с Lazarus.
Межцепочечное отмывание: От Solana до Ethereum
Запись транзакций в блокчейне позволяет предположить, что украденные деньги были переведены через инфраструктуру мостов. Это позволило хакерам избежать прямого отслеживания. После этого действия деньги были переведены в Ethereum (ETH), который в настоящее время борется за свое дно, и разбросаны по многочисленным кошелькам, скрывая свой след.
Данные показывают, что различные оттоки из кошельков, совместимых с Solana, перемещались в кошелек C4WYtB…e525. Затем токены были переведены в Ethereum и разделены на различные счета Ethereum, такие как 0xd5de…5b13, 0x7cfa7…00df и 0xa5f9…d528, которые были связаны с одним и тем же эксплойтом стоимостью $3,2 миллиона.
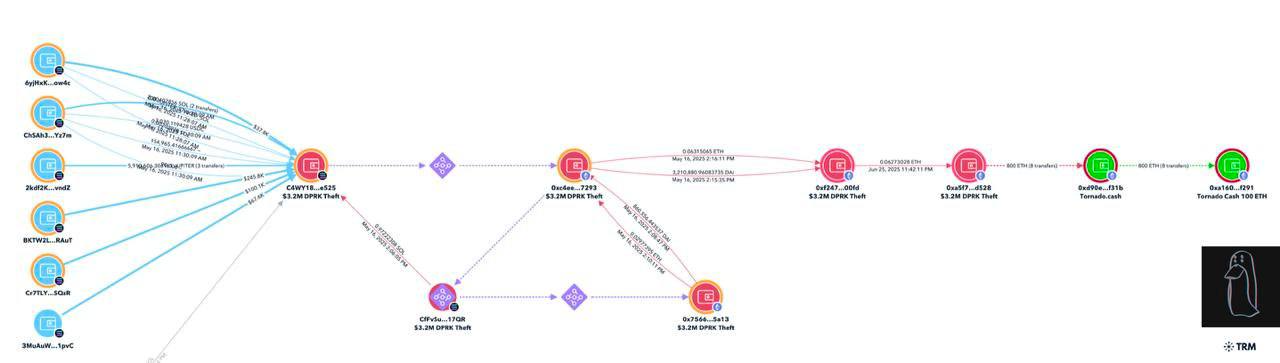
25 и 27 июня 800 ETH, или около 1,6 млн. долларов США, из отмытых ETH были переведены на Tornado Cash в ходе двух транзакций. Tornado Cash – это Ethereum-миксер, который криптопользователь может использовать для сокрытия истории транзакций и частого отмывания похищенных злоумышленниками средств.
Tornado Cash снова в центре внимания
Причастность злоумышленника к Tornado Cash отражает некоторые предыдущие действия Lazarus, поскольку маршруты отмывания были основаны на биржах токенов, децентрализованных биржах и миксерах, которые не проводят проверки на знание своих клиентов (KYC). Tornado Cash все еще может работать благодаря использованию децентрализованного хостинга и инфраструктуры с открытым исходным кодом, несмотря на то, что в 2022 году на нее были наложены санкции со стороны Казначейства США.
Адреса 0x9c09…f31b и 0xa41d0…f291 использовались для отмывания 800 ETH через Tornado Cash – процесс, который, по сути, ломал и анонимизировал хлебную крошку. Деньги были разделены на куски по 100 ETH, что является общепризнанным механизмом сокрытия фрагментов транзакций, отображаемых платформами наблюдения за блокчейном.
Существует один кошелек, 0xa5f9…d528. Его общий баланс, включая ETH и DAI, составляет примерно $1,25 млн, что указывает на то, что часть украденных средств еще не отмыта. Аналитики делают вывод, что такие средства могут лежать без дела или ждать, когда к ним применят более тормозную тактику.
Как следует из графика транзакций, операция началась с того, что по меньшей мере семь кошельков Solana перевели средства на централизованный пул-кошелек C4WYtB…e525. Затем из этого кошелька была мгновенно проведена мостовая транзакция, которая конвертировала токены Solana в токены, совместимые с Ethereum, и распространила их по трем важнейшим адресам ETH.
Каждый этап процесса отмывания, например, 0xd5de…5b13 – 0x7cfa7…00df – 0xa5f9…d528, имел метку DPRK Theft – TRM, подтверждающую, что эта деятельность связана с Lazarus Group. Затем эти деньги были переведены в Tornado Cash, чтобы быть анонимизированными на последних этапах процесса отмывания.
Lazarus Group добавляет эксплойты NFT в набор инструментов
С момента своего появления в 2017 году Lazarus Group усовершенствовала свои методы кражи и отмывания криптовалют. В дальнейшем она легко избегает прямых попыток возврата активов, используя уязвимости в безопасности кошельков и межцепочечные мосты. Такие атаки Lazarus обычно содержат фишинг, инъекции, вредоносное ПО и злоупотребление смарт-контрактами, после чего происходит быстрая ликвидация активов и очистка.
Атака Solana 16 мая тесно связана с другими атаками, ориентированными на Lazarus, включая атаку Horizon Bridge в 2022 году на сумму $100 млн. и взлом Bybit на сумму $1,5 млрд. в начале 2025 года, ориентированный на Lazarus. Все они демонстрируют адаптивный набор инструментов, включая монетные дворы NFT, мгновенный обмен и децентрализованные приложения, такие как Tornado Cash.
Среди других признаков деятельности Lazarus в области криминалистики – GitHub и репозитории кода, созданные на корейском языке, использование VPN и системные часовые пояса, связанные с инфраструктурой КНДР. Эти тенденции укрепляют статус группы, определяемой правительством США как перспективная постоянная угроза (Advanced Persistent Threat, APT), действующая по прямым указаниям северокорейских разведывательных подразделений.
В конце июня исследователи безопасности также обнаружили сопутствующие эксплойты в NFT-проектах ChainSaw и Favrr. Уязвимости использовались для несанкционированного майнинга NFT, что добавило еще один миллион долларов убытков. Все эти деньги также частично отмывались через известные централизованные биржи с высоким уровнем ликвидности. Новый взлом – это часть примерно 1,6 миллиарда, которые Северная Корея украла в цифровых активах только за 2025 год.
Отказ от ответственности
Эта статья предназначена исключительно для информационных целей и не дает никаких финансовых, инвестиционных или иных советов. Автор или любые люди, упомянутые в этой статье, не несут ответственности за любые финансовые потери, которые могут возникнуть в результате инвестирования или торговли. Пожалуйста, проведите свое исследование, прежде чем принимать какие-либо финансовые решения.