streamoors
 IGNITION
 Injective
 Quantus
 NEAR Protocol
 Pearl
 LayerZero

Основные сведения
- По сообщениям, компания Makina Finance потеряла около 5 миллионов долларов из-за эксплойта смарт-контракта.
- Бот Mev опередил атакующего, забрав себе 4,1 миллиона долларов.
- Makina Finance подтверждает факт атаки, но говорит, что она носит изолированный характер, хотя и принимает меры предосторожности.
DeFi протокол Makina Finance потерял около $5 миллионов из-за эксплойта смарт-контракта. Компания Certik, специализирующаяся на безопасности блокчейна, сообщила об атаке в понедельник вечером.
Он отметил, что средства были выведены из одного из пулов Makina Finance. Инцидент затронул пул Dialectic USD DUSD/USDC, принадлежащий компании Makina.
Как произошло нападение?
Согласно Certik, эксплойт возникает, когда злоумышленник использует флэш-кредит для манипулирования оракулом Makina Finance. При флэш-кредите в $280 миллионов USDC злоумышленник использовал $170 миллионов для манипулирования оракулом MachineShareOracle. Это определяет ценообразование пула DUSD/USDC.
Таким образом, хакер смог обменять оставшиеся 110 миллионов USDC, чтобы опустошить пул примерно на 5 миллионов USDC. Инженер по безопасности компании Certik, Никто, далее объяснил, как произошла атака, отметив уникальную природу пула DUSD.
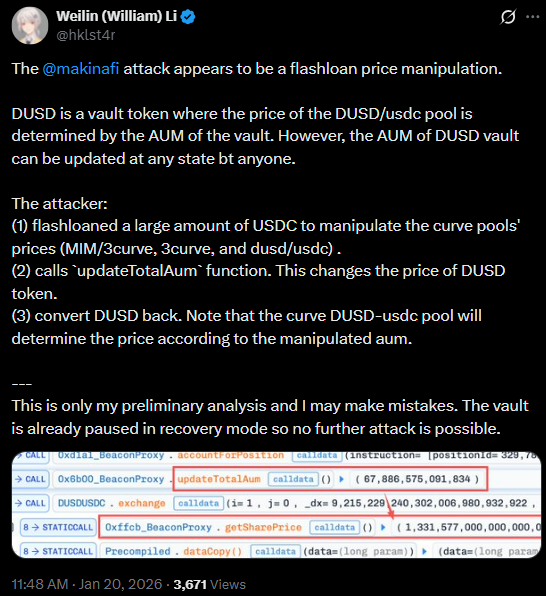
В пуле есть функция ‘updateTotalAum’, которая позволяет без разрешения обновлять цену токена DUSD. Это дало злоумышленнику свободу действий.
Они написали:
Таким образом, он считает, что эксплойт был получен благодаря сочетанию флэш-кредита и неразрешенного обновления AUM. Хакер выполнил эксплойт в одной транзакции. Они обновили ценовой оракул в середине транзакции. Это действие позволило им успешно завершить атаку.
Отчеты о потерянной сумме в разных компаниях, занимающихся безопасностью блокчейна, разнятся. В то время как Certik оценивает ее в 5 миллионов долларов, Peckshield говорит о 4,13 миллионах долларов. GoPlus называет цифру в $5,1 млн. Компания TenArmor сообщила, что она составляет около 4,2 миллиона долларов.
Интересно, что злоумышленник не забрал большую часть украденных средств благодаря боту MEV, возглавившему транзакцию. Бот с адресом 0xa6c2 собирался слить из пула $4,1 млн. в ходе серии сделок. Теперь он переместил украденные средства на два новых адреса.
Makina Finance подтверждает наличие уязвимости, но говорит, что она изолирована
Тем временем, протокол DeFi подтвердил факт взлома, отметив, что это единичный случай, который не затрагивает все его пулы. Протокол призвал поставщиков ликвидности для пула DUSD Curve удалить свою ликвидность.
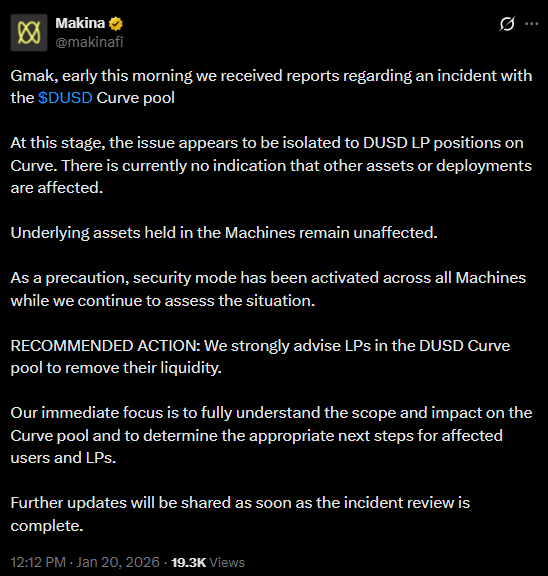
В ней говорилось:
Интересно, что протокол также заявил, что активировал режим безопасности на всех машинах. Тем не менее, компания все еще расследует инцидент и планирует сообщить о дальнейших шагах для тех, кого он затронул.
Этот инцидент подчеркивает несколько уязвимостей, с которыми продолжают сталкиваться протоколы DeFi, несмотря на их усовершенствование. В этом году более трех платформ DeFi потеряли средства. Trubit пал из-за использования уязвимостей. Протокол YO Protocol понес потери из-за человеческих ошибок.