streamoors
 Celestia
 Injective
 Pudgy Penguins
 Pearl
 NEAR Protocol
 Quantus


Основные сведения
- Согласно последним криптовалютным новостям, связанная с Северной Кореей компания UNC1069 развернула глубокую подделку Zoom-звонков, нацеленных на криптовалютные фирмы.
- Хакеры выдают себя за венчурных капиталистов в Telegram, назначают фальшивые встречи через Calendly.
- Кампания нацелена на Web3-стартапы, разработчиков в финансовых учреждениях и венчурные фонды.
Криптовалютные новости сообщают, что связанная с Северной Кореей группа UNC1069 использовала глубоко подделанные звонки Zoom, чтобы атаковать криптовалютные компании. Целью злоумышленников была кража конфиденциальных данных во время этих встреч. Исследователи Google Mandiant Росс Инман (Ross Inman) и Адриан Эрнандес (Adrian Hernandez) подтвердили эту активность.
Для обмана жертв кампания использует социальную инженерию через взломанные аккаунты Telegram, фальшивые видеовстречи и контент, созданный искусственным интеллектом.
UNC1069 была активна как минимум с апреля 2018 года. Группа проводила кампании социальной инженерии с целью получения финансовой выгоды. Они использовали поддельные приглашения на встречи и выдавали себя за инвесторов из солидных компаний.
Широкое сообщество специалистов по кибербезопасности также отслеживает этого участника под именами CryptoCore и MASAN.
Новости криптовалют: Северокорейские хакеры развернули семь семейств вредоносных программ
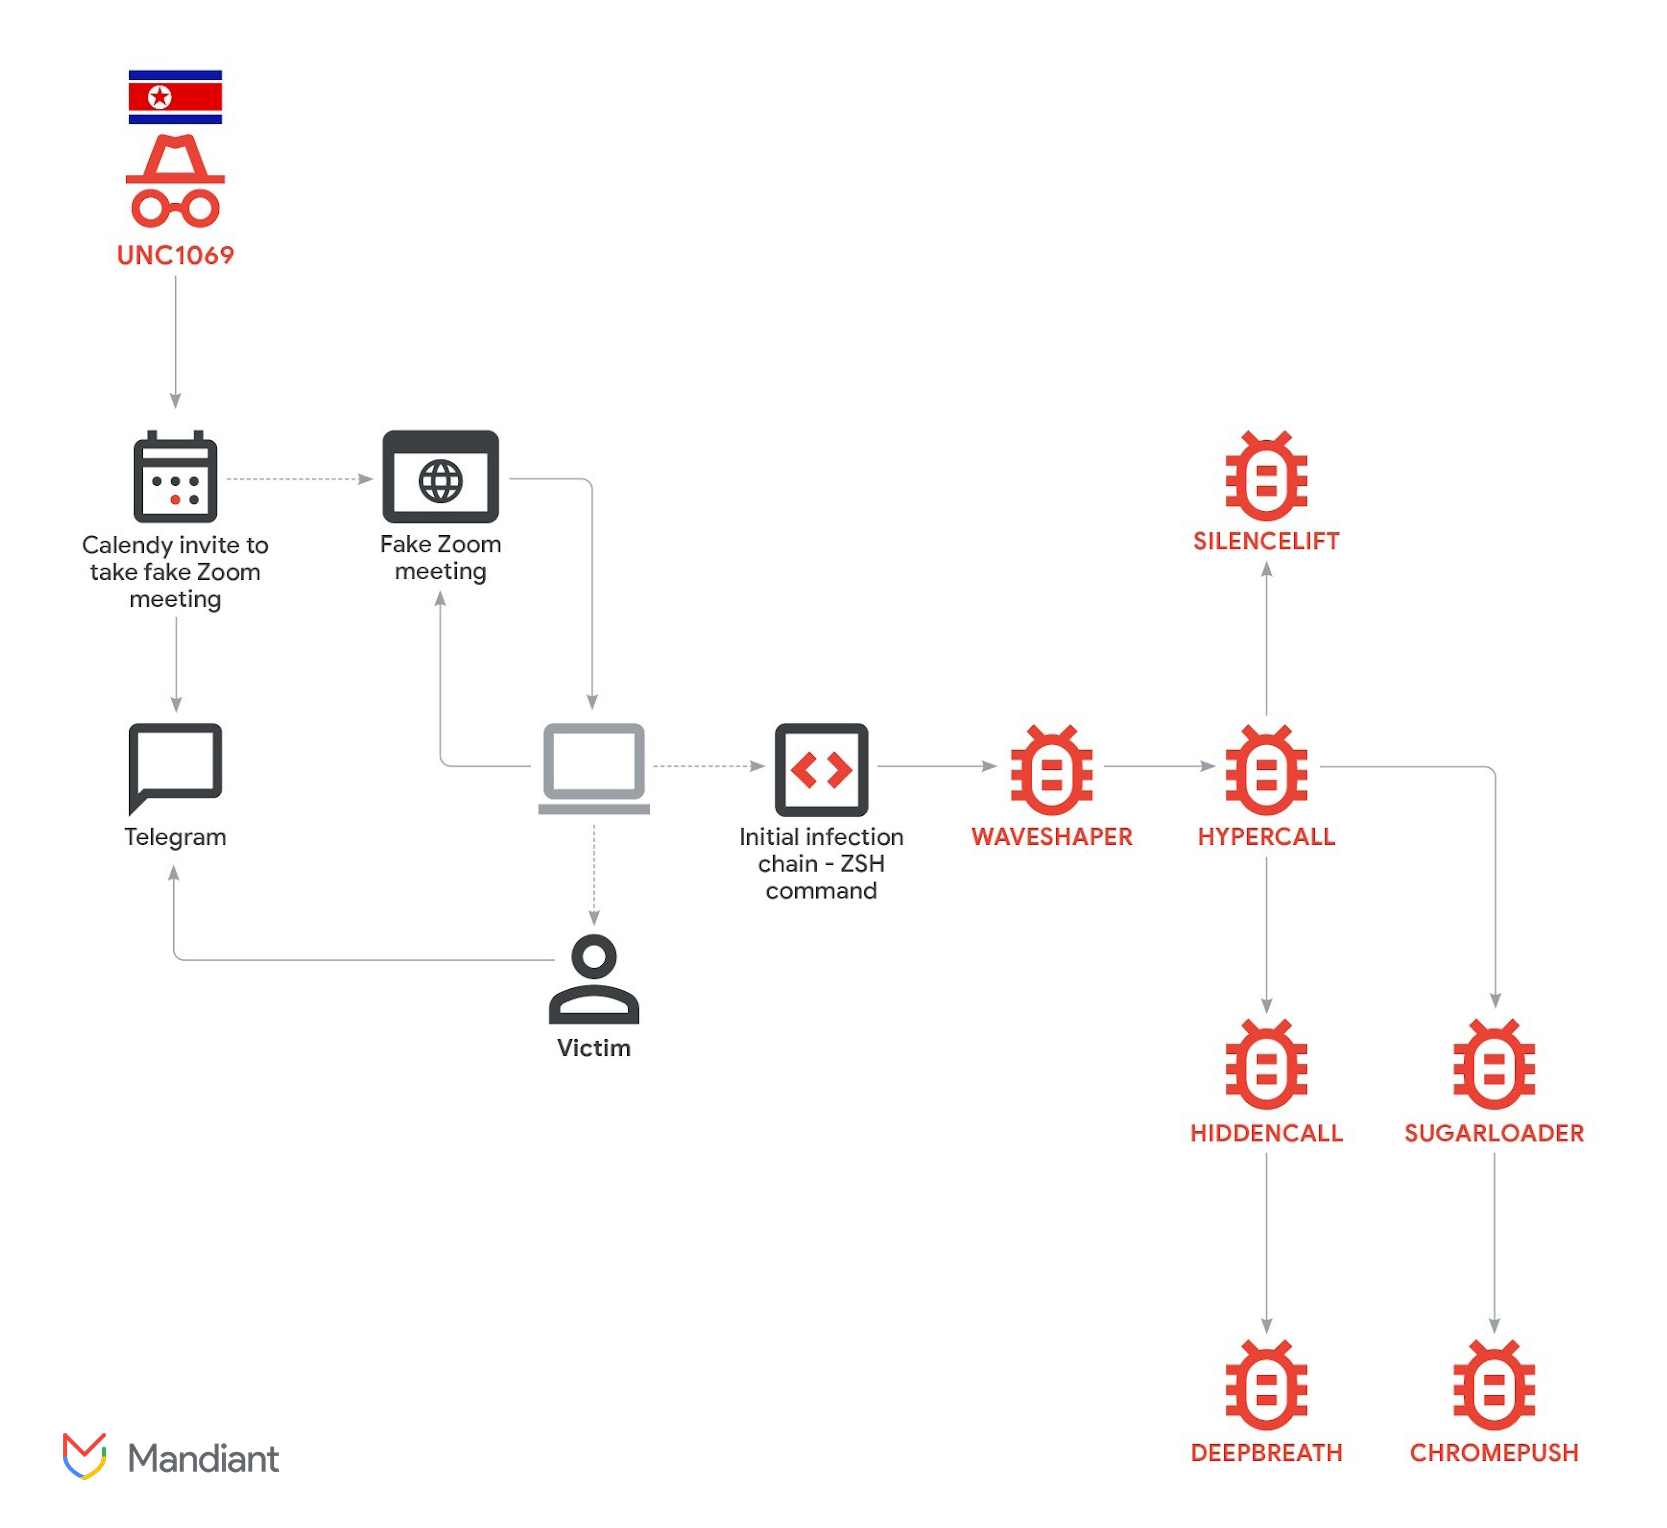
Последнее вторжение, задокументированное подразделением Google по анализу угроз, показывает, что UNC1069 использовал семь уникальных семейств вредоносных программ в одной атаке.
Кампания включает в себя несколько новых вариантов вредоносных программ, таких как SILENCELIFT, DEEPBREATH и CHROMEPUSH, наряду с известными инструментами.
Группа Threat Intelligence Group компании Google сообщила в ноябре 2025 года, что UNC1069 использовала инструменты генеративного ИИ, такие как Gemini, для создания материалов для приманки. Группа адаптировала этот контент к криптовалютной тематике. Исследователи связали эту тактику с более широкими кампаниями по социальной инженерии.
UNC1069 пыталась использовать искусственный интеллект для создания кода для кражи криптовалюты. Группа также использовала глубоко подделанные изображения и видео, чтобы имитировать людей в криптоиндустрии.
По крайней мере, с 2023 года UNC1069 переключился с методов копьеметания и традиционного финансового таргетинга на Web3-индустрию.
В настоящее время субъекты угроз сосредоточены на централизованных биржах, разработчиках программного обеспечения в финансовых учреждениях, высокотехнологичных компаниях и отдельных сотрудниках венчурных фондов.
Последние новости криптовалют показывают, что атака начинается с того, что к жертвам через Telegram обращаются угрожающие лица, выдающие себя за венчурных капиталистов.
В некоторых случаях злоумышленники используют взломанные учетные записи легальных предпринимателей и основателей стартапов. После установления контакта злоумышленник использует Calendly, чтобы запланировать 30-минутную встречу с объектом атаки.
Поддельные видеозвонки создают иллюзию законных встреч
Ссылка на встречу перенаправляет жертв на поддельный сайт, маскирующийся под Zoom. Криптовалютные новости сообщают, что UNC1069 делилась ссылками на встречи непосредственно через Telegram. Группа использовала функцию гиперссылок платформы, чтобы замаскировать фишинговые URL.
Они часто использовали функцию гиперссылок платформы, чтобы замаскировать фишинговые URL. Благодаря такой тактике вредоносные ссылки было сложнее обнаружить с первого взгляда.
Когда жертва нажимает на ссылку, перед ней появляется фальшивый интерфейс видеозвонков, зеркально отражающий Zoom. Интерфейс предлагает им включить камеру и ввести свое имя. Как только жертва присоединяется к встрече, она видит экран, напоминающий настоящую встречу Zoom.
Представленные видеоролики – это либо глубокие подделки, либо реальные записи, сделанные другими жертвами, которые ранее стали жертвами той же схемы. Касперский отслеживает ту же самую кампанию под названием GhostCall, которая была задокументирована в октябре 2025 года.
“Записи с их веб-камер были неосознанно записаны, затем загружены на контролируемую злоумышленниками инфраструктуру и повторно использованы для обмана других жертв, заставляя их поверить, что они участвуют в настоящем разговоре в прямом эфире”, – отметил Касперский.
Команды ClickFix запускают многоступенчатое развертывание вредоносного ПО
Атака продвигается, когда жертва видит сообщение об ошибке, связанной с якобы имеющейся проблемой со звуком. Затем им предлагается загрузить и запустить команду устранения неполадок в стиле ClickFix, чтобы решить проблему.
На macOS команды передают сценарий AppleScript, который забрасывает в систему вредоносный двоичный файл Mach-O.
Вредоносный исполняемый файл C++ собирает системную информацию и распространяет загрузчик на базе Go под кодовым названием HYPERCALL.
Этот загрузчик передает дополнительную полезную нагрузку, включая компонент бэкдора Golang, который обеспечивает доступ к клавиатуре взломанной системы.
Средства кражи данных нацелены на криптовалютные кошельки и учетные данные
DEEPBREATH манипулирует базой данных “Прозрачность, согласие и контроль” macOS, чтобы получить доступ к файловой системе.
Вредоносная программа крадет учетные данные iCloud Keychain и данные из Google Chrome, Brave, Microsoft Edge, Telegram и приложения Apple Notes.
CHROMEPUSH действует как похититель данных и устанавливается в качестве расширения для браузеров Google Chrome и Brave.
Вредоносная программа действует как инструмент для редактирования Google Docs в автономном режиме. Она записывает нажатия клавиш, следит за вводом имени пользователя и пароля, а также извлекает куки браузера.
“Объем инструментария, развернутого на одном хосте, указывает на то, что предпринимаются весьма решительные усилия по сбору учетных данных, данных браузера и маркеров сеансов для облегчения кражи финансовых средств”, – заявили в Mandiant.
UNC1069 обычно нападает на криптовалютные стартапы, разработчиков программного обеспечения и венчурные фирмы. Однако эта крипто-новость показывает, что угрожающий актер расширил свои технические возможности.