streamoors
 IGNITION
 NEAR Protocol
 Injective
 Pearl
 LayerZero
 Quantus


ข้อมูลเชิงลึกที่สำคัญ
- จากข่าวคริปโตล่าสุด กลุ่ม UNC1069 ที่เชื่อมโยงกับเกาหลีเหนือได้ใช้เทคโนโลยี Deepfake ในการโทรผ่านแอปพลิเคชัน Zoom เพื่อโจมตีบริษัทที่เกี่ยวข้องกับสกุลเงินดิจิทัล
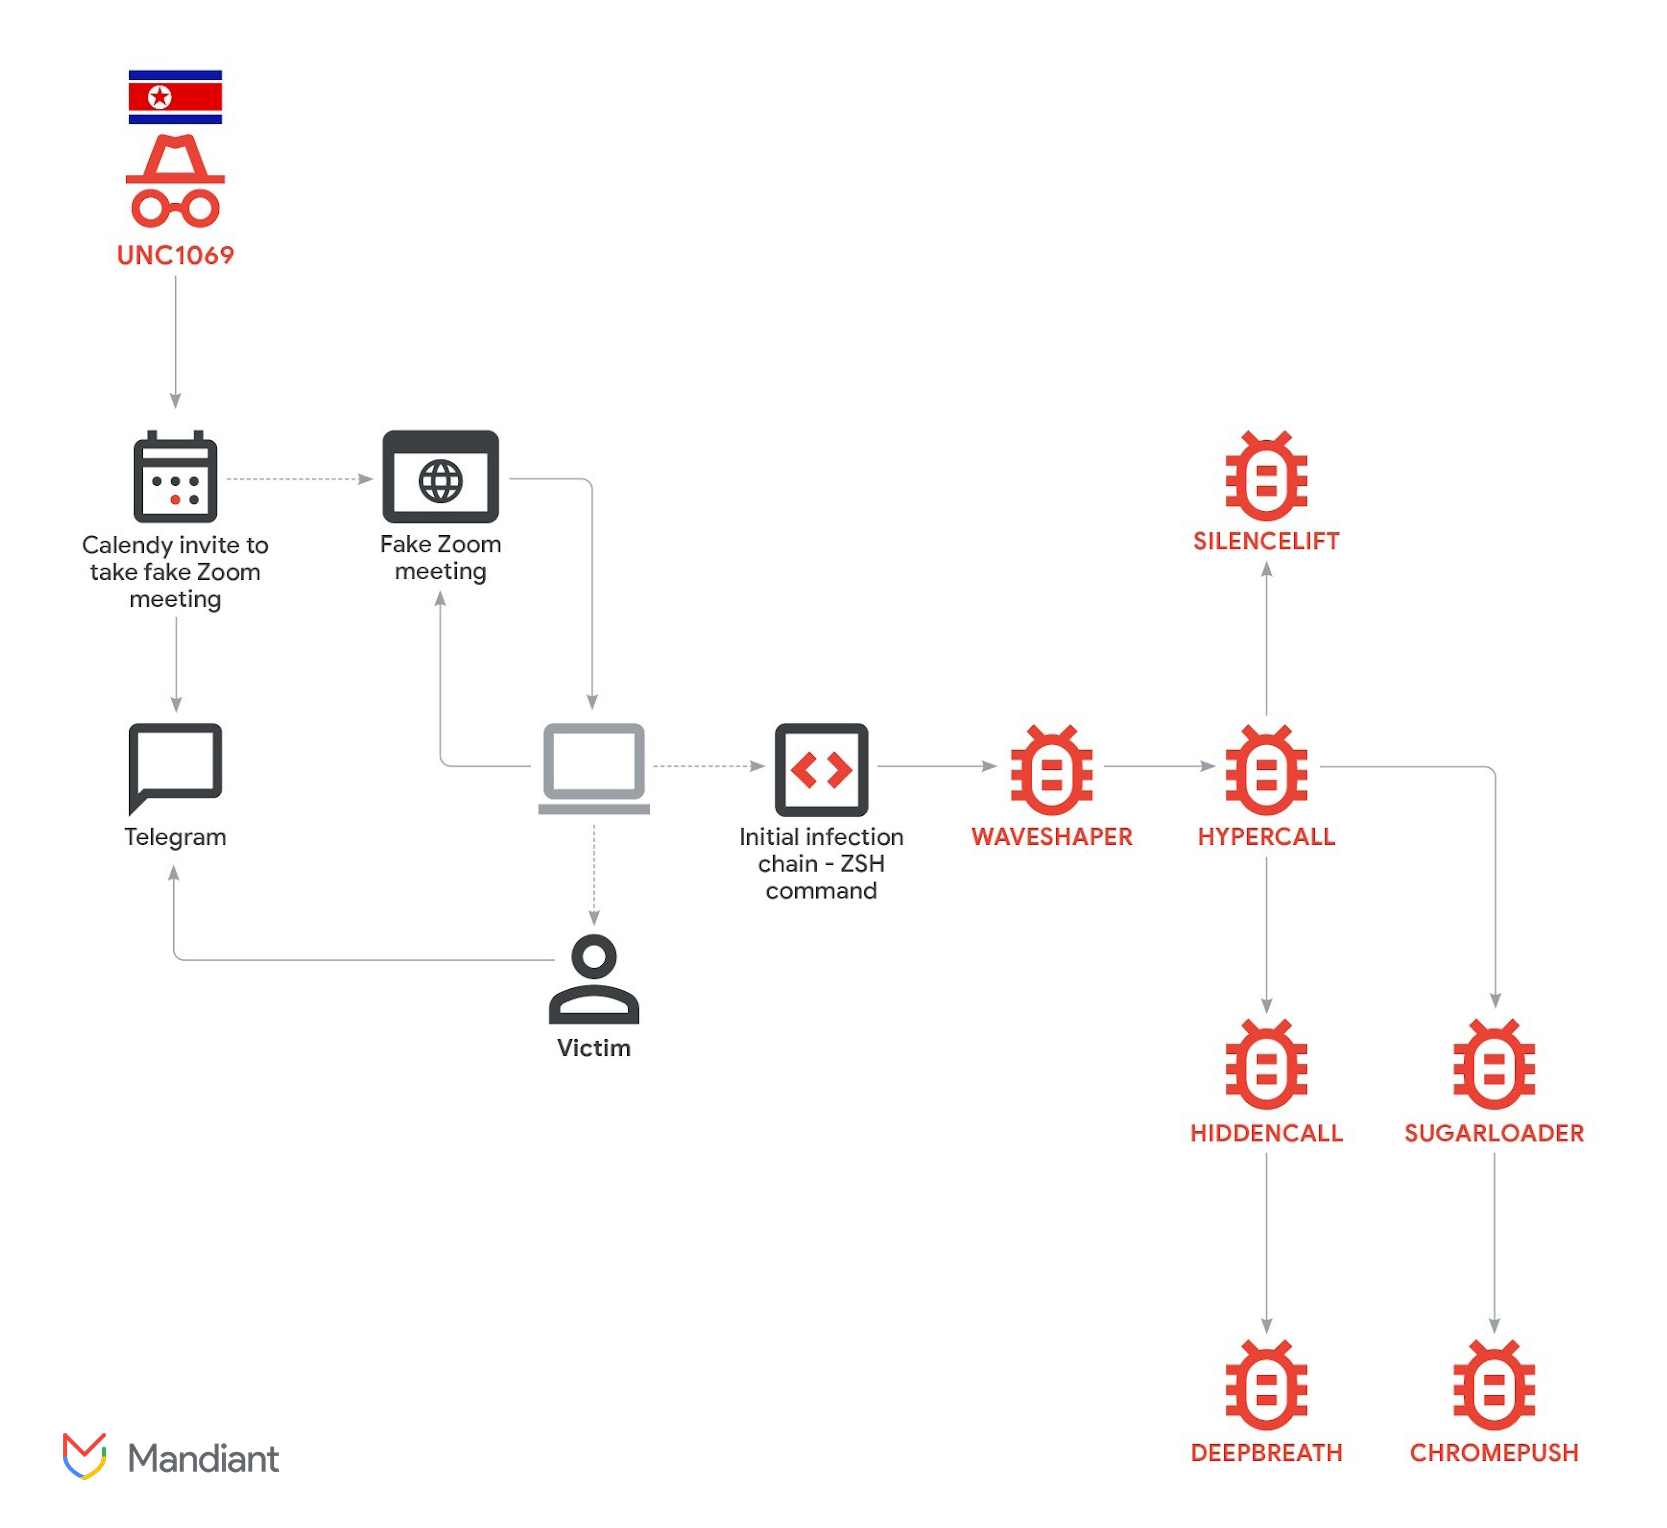
- แฮกเกอร์ปลอมตัวเป็นนักลงทุนร่วมทุนบน Telegram และนัดหมายการประชุมปลอมผ่าน Calendly
- แคมเปญนี้มุ่งเป้าไปที่สตาร์ทอัพ Web3 นักพัฒนาซอฟต์แวร์ในสถาบันการเงิน และกองทุนร่วมลงทุน
รายงานข่าวเกี่ยวกับคริปโตเคอร์เรนซีเปิดเผยว่า กลุ่ม UNC1069 ซึ่งมีความเชื่อมโยงกับเกาหลีเหนือ ใช้เทคโนโลยี Deepfake ในการโทรผ่าน Zoom เพื่อโจมตีบริษัท คริปโต โดยมีเป้าหมายที่จะขโมยข้อมูลสำคัญระหว่างการประชุมเหล่านี้ นักวิจัยจาก Google Mandiant อย่าง Ross Inman และ Adrian Hernandez ได้ยืนยันกิจกรรมดังกล่าวแล้ว
แคมเปญนี้อาศัยกลวิธีทางสังคมผ่านบัญชี Telegram ที่ถูกแฮ็ก การประชุมทางวิดีโอปลอม และเนื้อหาที่สร้างขึ้นโดย AI เพื่อหลอกลวงเหยื่อ
กลุ่ม UNC1069 เริ่มเคลื่อนไหวมาอย่างน้อยตั้งแต่เดือนเมษายน 2018 โดยกลุ่มนี้ใช้กลวิธีทางสังคมเพื่อหวังผลประโยชน์ทางการเงิน พวกเขาใช้คำเชิญเข้าร่วมประชุมปลอมและแอบอ้างเป็นนักลงทุนจากบริษัทที่มีชื่อเสียง
กลุ่มผู้ก่อภัยคุกคามนี้ยังถูกติดตามภายใต้ชื่อ CryptoCore และ MASAN โดยชุมชนด้านความปลอดภัยทางไซเบอร์ในวงกว้างอีกด้วย
ข่าวคริปโต: แฮกเกอร์ชาวเกาหลีเหนือปล่อยมัลแวร์ 7 ตระกูล
การโจมตีครั้งล่าสุดที่บันทึกโดยแผนกข่าวกรองภัยคุกคามของ Google แสดงให้เห็นว่า UNC1069 ใช้มัลแวร์เจ็ดตระกูลที่แตกต่างกันในการโจมตีครั้งเดียว
แคมเปญนี้ประกอบด้วยมัลแวร์สายพันธุ์ใหม่หลายตัว เช่น SILENCELIFT, DEEPBREATH และ CHROMEPUSH นอกเหนือจากเครื่องมือที่รู้จักกันดีอยู่แล้ว
กลุ่มข่าวกรองภัยคุกคามของ Google รายงานเมื่อเดือนพฤศจิกายน 2025 ว่า UNC1069 ใช้เครื่องมือ AI สร้างสรรค์ เช่น Gemini ในการสร้างเนื้อหาล่อลวง โดยกลุ่มดังกล่าวปรับแต่งเนื้อหาให้เข้ากับธีมสกุลเงินดิจิทัล นักวิจัยเชื่อมโยงกลยุทธ์นี้กับแคมเปญวิศวกรรมสังคมในวงกว้างของกลุ่ม
กลุ่ม UNC1069 พยายามใช้ปัญญาประดิษฐ์ (AI) ในทางที่ผิดเพื่อสร้างโค้ดสำหรับขโมยคริปโตเคอร์เรนซี นอกจากนี้ กลุ่มยังใช้ภาพและวิดีโอปลอม (deepfake) เพื่อเลียนแบบบุคคลในอุตสาหกรรมคริปโตอีกด้วย
นับตั้งแต่ปี 2023 เป็นต้นมา UNC1069 ได้เปลี่ยนจากการใช้เทคนิคสเปียร์ฟิชชิ่งและการโจมตีทางการเงินแบบดั้งเดิม ไปสู่การโจมตีอุตสาหกรรม Web3 มากขึ้น
ขณะนี้ผู้คุกคามมุ่งเป้าไปที่ตลาดแลกเปลี่ยนแบบรวมศูนย์ นักพัฒนาซอฟต์แวร์ในสถาบันการเงิน บริษัทเทคโนโลยีขั้นสูง และบุคคลในกองทุนร่วมลงทุน
ข่าวล่าสุดเกี่ยวกับคริปโตเคอร์เรนซีระบุว่า การโจมตีเริ่มต้นขึ้นเมื่อเหยื่อถูกผู้ไม่ประสงค์ดีติดต่อผ่านทางแอปพลิเคชัน Telegram โดยผู้แอบอ้างเป็นนักลงทุนร่วมทุน
ในบางกรณี ผู้โจมตีจะใช้บัญชีที่ถูกแฮ็กของเจ้าของธุรกิจและผู้ก่อตั้งสตาร์ทอัพที่ถูกต้องตามกฎหมาย เมื่อติดต่อกันได้แล้ว ผู้โจมตีจะใช้ Calendly เพื่อนัดหมายการประชุม 30 นาทีกับเป้าหมาย
การสนทนาทางวิดีโอแบบ Deepfake สร้างภาพลวงตาให้ดูเหมือนการประชุมจริง
ลิงก์การประชุมจะนำเหยื่อไปยังเว็บไซต์ปลอมที่แอบอ้างเป็น Zoom รายงานข่าวเกี่ยวกับคริปโตเคอร์เรนซีระบุว่า UNC1069 แชร์ลิงก์การประชุมโดยตรงผ่าน Telegram กลุ่มดังกล่าวใช้คุณสมบัติไฮเปอร์ลิงก์ของแพลตฟอร์มเพื่อปลอมแปลง URL ฟิชชิ่ง
พวกเขามักใช้ฟีเจอร์ไฮเปอร์ลิงก์ของแพลตฟอร์มเพื่อปลอมแปลง URL ที่เป็นฟิชชิ่ง กลยุทธ์นี้ทำให้การตรวจจับลิงก์ที่เป็นอันตรายทำได้ยากขึ้นในตอนแรก
เมื่อเหยื่อคลิกลิงก์ พวกเขาจะพบกับหน้าจอการสนทนาทางวิดีโอปลอมที่เลียนแบบโปรแกรม Zoom หน้าจอนั้นจะแจ้งให้พวกเขาเปิดกล้องและป้อนชื่อ เมื่อเหยื่อเข้าร่วมการประชุม พวกเขาจะเห็นหน้าจอที่คล้ายกับการประชุม Zoom จริงๆ
วิดีโอที่แสดงอยู่นั้นเป็นทั้งวิดีโอปลอม (deepfake) หรือวิดีโอจริงที่บันทึกจากเหยื่อรายอื่น ๆ ที่เคยตกเป็นเหยื่อของแผนการหลอกลวงแบบเดียวกันนี้มาก่อน บริษัท Kaspersky กำลังติดตามแคมเปญเดียวกันนี้ภายใต้ชื่อ GhostCall ซึ่งมีการบันทึกไว้ในเดือนตุลาคม ปี 2025
“ภาพจากเว็บแคมของพวกเขาถูกบันทึกโดยที่พวกเขาไม่รู้ตัว จากนั้นถูกอัปโหลดไปยังโครงสร้างพื้นฐานที่ผู้โจมตีควบคุม และนำไปใช้ซ้ำเพื่อหลอกลวงเหยื่อรายอื่น ทำให้พวกเขาเชื่อว่าพวกเขากำลังเข้าร่วมการสนทนาสดจริง ๆ” Kaspersky ระบุ
คำสั่ง ClickFix จะกระตุ้นการติดตั้งมัลแวร์แบบหลายขั้นตอน
การโจมตีจะดำเนินต่อไปเมื่อเหยื่อเห็นข้อความแสดงข้อผิดพลาดเกี่ยวกับปัญหาเสียงที่เกิดขึ้น จากนั้นพวกเขาจะได้รับแจ้งให้ดาวน์โหลดและเรียกใช้คำสั่งแก้ไขปัญหาแบบ ClickFix เพื่อแก้ไขปัญหาดังกล่าว
บนระบบปฏิบัติการ macOS คำสั่งเหล่านี้จะส่ง AppleScript ไปติดตั้งไฟล์ไบนารี Mach-O ที่เป็นอันตรายลงในระบบ
ไฟล์ปฏิบัติการ C++ ที่เป็นอันตรายนี้จะรวบรวมข้อมูลระบบและแจกจ่ายโปรแกรมดาวน์โหลดที่เขียนด้วยภาษา Go ซึ่งมีชื่อรหัสว่า HYPERCALL
โปรแกรมดาวน์โหลดนี้จะส่งเพย์โหลดเพิ่มเติม รวมถึงส่วนประกอบแบ็กดอร์ Golang ที่ให้สิทธิ์การเข้าถึงระบบที่ถูกบุกรุกผ่านทางแป้นพิมพ์
เครื่องมือโจรกรรมข้อมูลมุ่งเป้าไปที่กระเป๋าเงินดิจิทัลและข้อมูลประจำตัว
DEEPBREATH ปรับเปลี่ยนฐานข้อมูล Transparency, Consent และ Control ของ macOS เพื่อเข้าถึงระบบไฟล์
มัลแวร์นี้ขโมยข้อมูลประจำตัว iCloud Keychain และข้อมูลจาก Google Chrome, Brave, Microsoft Edge, Telegram และแอปพลิเคชัน Apple Notes
CHROMEPUSH ทำหน้าที่เป็นตัวขโมยข้อมูลและถูกใช้งานในรูปแบบส่วนขยายของเบราว์เซอร์ Google Chrome และ Brave
มัลแวร์นี้ทำหน้าที่เป็นเครื่องมือสำหรับแก้ไขเอกสาร Google Docs แบบออฟไลน์ มันบันทึกการกดแป้นพิมพ์ สังเกตการป้อนชื่อผู้ใช้และรหัสผ่าน และดึงข้อมูลคุกกี้จากเบราว์เซอร์
“ปริมาณเครื่องมือที่ติดตั้งบนโฮสต์เดียวบ่งชี้ถึงความพยายามอย่างมากในการรวบรวมข้อมูลประจำตัว ข้อมูลเบราว์เซอร์ และโทเค็นเซสชัน เพื่ออำนวยความสะดวกในการโจรกรรมทางการเงิน” Mandiant กล่าว
โดยปกติแล้ว UNC1069 จะมุ่งเป้าไปที่บริษัทสตาร์ทอัพด้านคริปโตเคอร์เรนซี นักพัฒนาซอฟต์แวร์ และบริษัทร่วมทุน อย่างไรก็ตาม ข่าวคริปโตนี้เผยให้เห็นว่าผู้ก่อภัยคุกคามได้ขยายขีดความสามารถทางเทคนิคของตนแล้ว