Dacity Coin
 Pearl
 Bitcoin
 Sui
 Quantus
 Injective
 Zcash

Aperçu des principaux éléments :
- Dans l’actualité cryptographique récente, Echo Protocol a interrompu les transferts entre chaînes après qu’un pirate a frappé environ 76,7 millions de dollars en eBTC non autorisés sur Monad.
- Crypto hack news : l’attaquant a utilisé 45 eBTC comme garantie sur Curvance pour emprunter près de 868 000 $ en bitcoins emballés.
- Les chercheurs ont établi un lien entre l’exploit du protocole Echo et une clé d’administration compromise, tandis que Monad et Curvance ont nié l’existence d’une brèche centrale.
Echo Protocol a suspendu l’activité inter-chaînes après que des attaquants ont frappé environ 1 000 jetons eBTC non autorisés sur Monad, déclenchant ainsi l’un des derniers grands exploits DeFi de cette année.
Les sociétés de sécurité de la blockchain PeckShield et Lookonchain ont d’abord signalé l’activité suspecte de la menthe mardi. Echo Protocol a ensuite confirmé la violation et a interrompu les opérations du pont pendant que les enquêteurs examinaient l’incident.
Crypto Hack News : Un attaquant utilise eBTC pour emprunter de vrais actifs bitcoins
L’exploit a commencé par la création non autorisée d’eBTC sur Monad, où Echo Protocol a étendu ses services de liquidité et de rendement en bitcoins. L’attaquant a créé environ 1 000 eBTC, puis a utilisé une partie de ce solde pour emprunter des actifs réels adossés à des bitcoins par l’intermédiaire de Curvance.
Les enquêteurs de la chaîne ont déclaré que l’exploiteur avait déposé 45 eBTC, d’une valeur d’environ 3,45 millions de dollars, dans Curvance. La garantie a permis à l’attaquant d’emprunter environ 11,3 bitcoins emballés, d’une valeur de près de 868 000 dollars à l’époque, avant de déplacer les actifs hors de Monad.
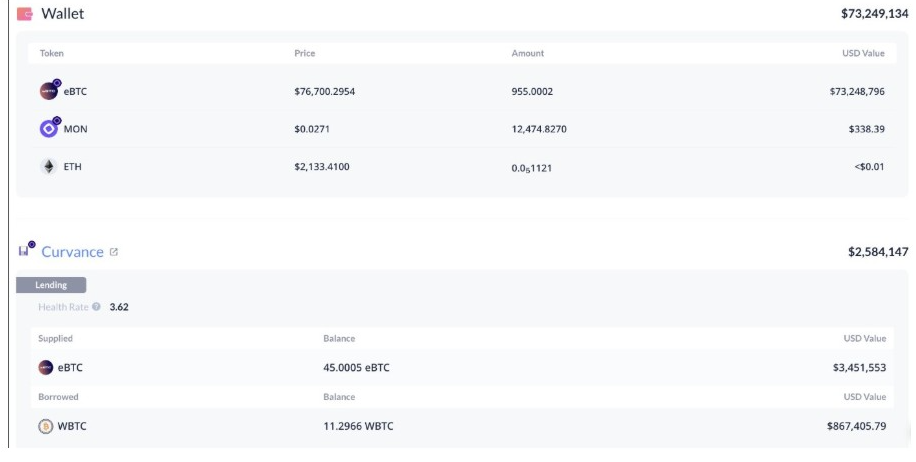
Après avoir sécurisé le WBTC, l’attaquant a transféré les fonds vers Ethereum et les a échangés contre de l’ETH. PeckShield a estimé qu’environ 384 ETH, d’une valeur approximative de 822 000 dollars, ont ensuite été transférés en Tornado Cash.
La plupart des eBTC non autorisés sont initialement restés dans le portefeuille de l’attaquant. Cependant, Echo Protocol a déclaré plus tard avoir brûlé les 955 eBTC restants après avoir repris le contrôle des clés d’administration concernées. Cette mesure a permis de retirer de la circulation les fonds non garantis.
Le protocole Echo relie la faille au contrôle de la clé d’administration
Les premiers examens ont mis en évidence une clé d’administration compromise, et non une défaillance dans le code du contrat intelligent d’Echo Protocol. Le développeur de blockchain Marioo a déclaré que le contrat eBTC fonctionnait comme prévu, mais que l’attaquant avait abusé d’un accès privilégié lié au contrôle administratif.
Cette affaire a suscité un regain d’intérêt pour la gestion des clés privées dans DeFi. Les chercheurs ont relevé plusieurs faiblesses dans les contrôles, notamment l’accès administratif à signature unique, l’absence de verrouillage temporel, l’absence de plafond de frappe et l’absence de limite du taux d’émission.
Ces contrôles sont importants lorsqu’un jeton peut entrer sur les marchés des prêts en tant que garantie. Si une clé peut frapper une nouvelle offre, les prêteurs ont besoin de limites qui empêchent la création soudaine de garanties de se transformer en véritables actifs empruntés.
Curvance a mis en pause le marché Echo eBTC affecté après avoir détecté le problème. Les contrats intelligents du protocole n’ont pas été touchés, car leur structure de marché isolée a permis de contenir l’incident.
Les ponts Monad et Aptos font l’objet de pauses préventives
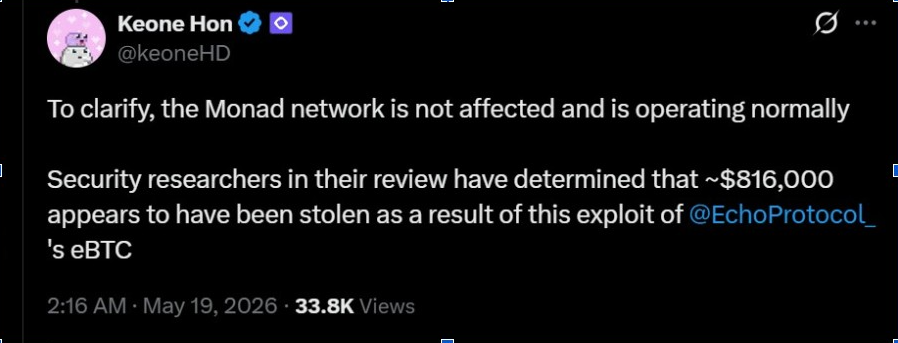
Keone Hon, cofondateur de Monad, a déclaré que le réseau Monad avait continué à fonctionner normalement pendant l’incident. La déclaration sépare le réseau de base de la chaîne de celui d’Echo Protocol, qui a été affecté par les opérations de pont et les contrôles des contrats eBTC.
Echo Protocol a également indiqué qu’elle avait interrompu les fonctionnalités inter-chaînes pour son déploiement Monad. L’équipe a procédé à une mise à jour du contrat Monad concerné afin de limiter les fonctions affectées et de renforcer le contrôle des opérations sensibles.
Bien que le pont Aptos d’Echo n’ait pas subi la même violation, le protocole a interrompu les opérations du pont Aptos par précaution. La plateforme principale d’Echo Protocol fonctionne sur Aptos, tandis que son expansion a amené eBTC et les produits Bitcoin DeFi connexes sur Monad.
Les piratages informatiques continuent d’augmenter en 2026
L’exploit du protocole Echo s’ajoute à une liste croissante d’attaques DeFi en 2026. Plusieurs protocoles ont subi des pertes cette année, les ponts, les marchés de prêts, les contrats hérités et les outils inter-chaînes ayant attiré l’attention des attaquants à plusieurs reprises.
Parmi les cas récents, citons l’exploit du pont Ethereum de Verus Protocol, qui impliquait un message de transfert inter-chaîne frauduleux et qui a entraîné le vol d’au moins 11,6 millions de dollars en crypto-monnaie. THORChain a également interrompu ses transactions après que l’enquêteur de la blockchain ZachXBT a signalé un exploit présumé de 10 millions de dollars.
Transit Finance a récemment révélé une attaque de contrat intelligent qui a entraîné des pertes de près de 1,88 million de dollars. Plus tôt dans l’année, Drift Protocol et Kelp DAO ont chacun subi des attaques d’une valeur de plus de 200 millions de dollars.