streamoors
 IGNITION
 Quantus
 Sui
 Zcash
 Ethereum
 Pearl

Ключевые выводы:
- Из последних криптовалютных новостей: компания Echo Protocol приостановила межцепочечные переводы после того, как злоумышленник намайнил на Monad около 76,7 миллионов долларов в несанкционированных eBTC.
- Новости крипто-взлома: злоумышленник использовал 45 eBTC в качестве залога на Curvance, чтобы занять почти $868 000 в обернутых биткоинах.
- Исследователи связали эксплойт Echo Protocol со скомпрометированным ключом администратора, в то время как компании Monad и Curvance отрицали факт взлома ядра.
Echo Protocol приостановил межцепочечную активность после того, как злоумышленники напечатали около 1 000 неавторизованных токенов eBTC на Monad, спровоцировав один из последних крупных DeFi эксплойтов в этом году.
Фирмы по безопасности блокчейна PeckShield и Lookonchain впервые отметили подозрительную майнинговую активность во вторник. Позднее компания Echo Protocol подтвердила факт взлома и приостановила работу моста, пока следователи изучают инцидент.
Новости о крипто-хакерстве: Злоумышленник использует eBTC для заимствования реальных биткойн-активов
Эксплойт начался с несанкционированного создания eBTC на Monad, где Echo Protocol расширил свои услуги по предоставлению ликвидности и доходности Биткойна. Злоумышленник намайнил около 1 000 eBTC, а затем использовал часть этого баланса для заимствования реальных активов, обеспеченных Биткойном, через Curvance.
По словам следователей, работавших с цепочкой, эксплуататор внес в Curvance 45 eBTC, стоимостью около $3,45 млн. Залог позволил злоумышленнику занять около 11,3 обернутых Биткойнов, которые на тот момент стоили около $868 000, прежде чем вывести активы из Monad.
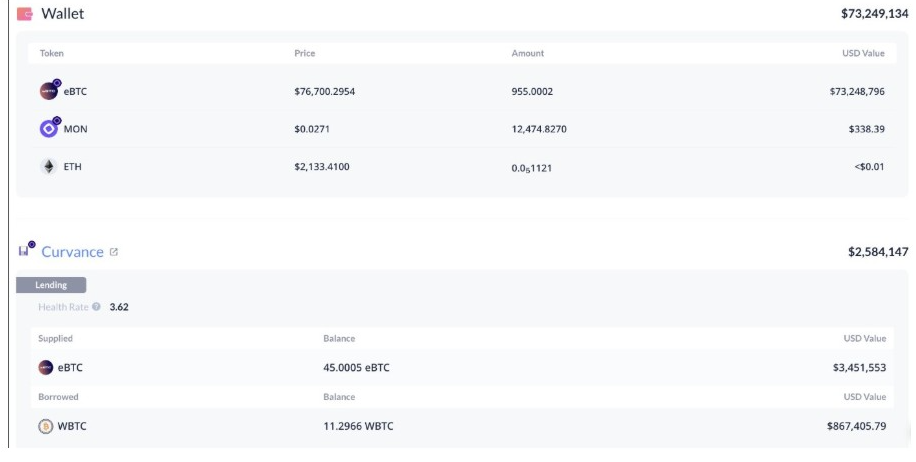
Завладев WBTC, злоумышленник перевел средства в Ethereum и обменял их на ETH. По оценкам PeckShield, около 384 ETH, стоимостью примерно $822 000, были позже переведены в Tornado Cash.
Большая часть неавторизованных eBTC первоначально осталась в кошельке злоумышленника. Однако позже Echo Protocol заявил, что сжег оставшиеся 955 eBTC после восстановления контроля над пострадавшими ключами администратора. Этот шаг позволил вывести из оборота необеспеченный запас.
Протокол Echo связывает взлом с контролем ключа администратора
Первые отзывы указывали на скомпрометированный ключ администратора, а не на сбой в коде смарт-контракта Echo Protocol. Разработчик блокчейна Marioo заявил, что контракт eBTC работал так, как было задумано, но злоумышленник злоупотребил привилегированным доступом, связанным с административным контролем.
Этот случай привлек новое внимание к управлению закрытыми ключами в DeFi. Исследователи указали на несколько слабых элементов управления, включая доступ администратора с одной подписью, отсутствие блокировки по времени, отсутствие лимита чеканки и лимита скорости эмиссии.
Этот контроль имеет значение, когда токен может выходить на кредитные рынки в качестве залога. Если один ключ может чеканить новое предложение, кредиторам нужны ограничения, которые не позволят внезапному созданию залога превратиться в реальные заемные активы.
После обнаружения проблемы компания Curvance приостановила работу пострадавшего рынка Echo eBTC. Собственные смарт-контракты протокола не пострадали, поскольку изолированная структура рынка помогла локализовать инцидент.
Мосты Монада и Аптос сталкиваются с предупредительными паузами
Сооснователь Monad Кеоне Хон заявил, что сеть Monad продолжала нормально работать во время инцидента. В заявлении базовая сеть сети была отделена от сети Echo Protocol, затронутой операциями моста и контролем контрактов eBTC.
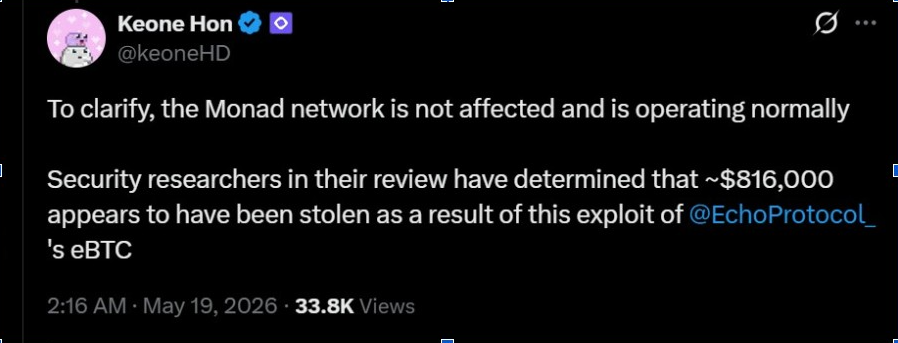
Echo Protocol также сообщила, что приостановила функциональность кросс-цепочек для своего развертывания Monad. Команда завершила обновление соответствующего контракта Monad, чтобы ограничить затронутые функции и усилить контроль над конфиденциальными операциями.
Хотя мост Aptos компании Echo не подвергся такому же взлому, протокол приостановил работу моста Aptos в качестве меры предосторожности. Основная платформа Echo Protocol работает на Aptos, в то время как ее расширение привело eBTC и сопутствующие продукты Bitcoin DeFi на Monad.
Количество взломов DeFi будет расти и в 2026 году
Эксплойт для протокола Echo Protocol пополнил растущий список DeFi атак в 2026 году. В этом году несколько протоколов понесли потери: мосты, кредитные рынки, устаревшие контракты и межцепочечные инструменты неоднократно привлекали внимание злоумышленников.
Среди недавних случаев – эксплойт для моста Ethereum от Verus Protocol, который был связан с мошенническим сообщением о межцепочечном переводе и привел к краже по меньшей мере 11,6 миллионов долларов криптовалюты. THORChain также приостановила торги после того, как блокчейн-исследователь ZachXBT отметил подозрительный эксплойт на сумму $10 млн.
Компания Transit Finance недавно раскрыла информацию об атаке на смарт-контракт, в результате которой было потеряно почти $1,88 млн. Ранее в этом году Drift Protocol и Kelp DAO подверглись атакам на сумму более 200 миллионов долларов каждая.