streamoors
 Altai the Tiger
 Sword Inu
 IGNITION
 no crying in the casino
 Quantus
 NEAR Protocol

ข้อมูลเชิงลึกที่สำคัญ:
- ในข่าวคริปโตล่าสุด Echo Protocol ได้ระงับการโอนข้ามเครือข่ายชั่วคราว หลังจากที่ผู้โจมตีสร้าง eBTC มูลค่าประมาณ 76.7 ล้านดอลลาร์โดยไม่ได้รับอนุญาตบน Monad
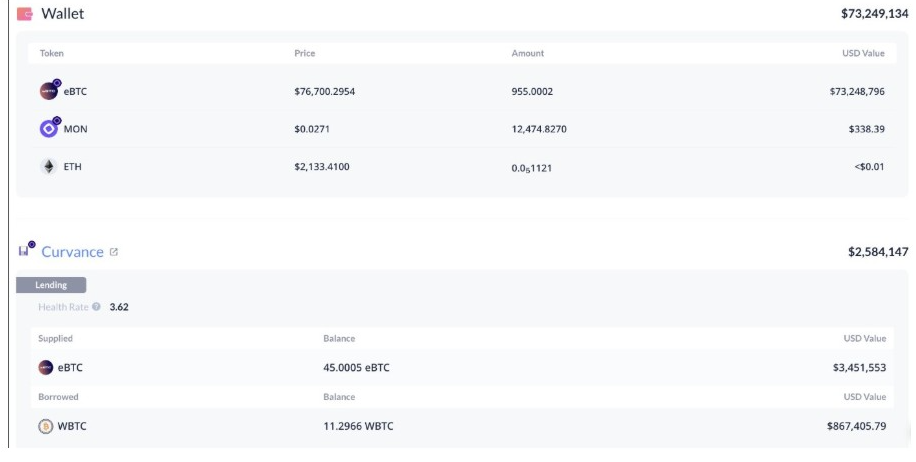
- ข่าวการแฮ็กคริปโต: ผู้โจมตีใช้ eBTC จำนวน 45 เป็นหลักประกันใน Curvance เพื่อยืม Bitcoin ที่เข้ารหัสแล้วเกือบ 868,000 ดอลลาร์สหรัฐ
- นักวิจัยเชื่อมโยงช่องโหว่ของ Echo Protocol กับคีย์ผู้ดูแลระบบที่ถูกบุกรุก ในขณะที่ Monad และ Curvance ปฏิเสธว่าไม่มีการเจาะระบบหลัก
Echo Protocol ได้ระงับกิจกรรมข้ามเครือข่ายหลังจากที่ผู้โจมตีสร้างโทเค็น eBTC ที่ไม่ได้รับอนุญาตประมาณ 1,000 โทเค็นบน Monad ซึ่งเป็นหนึ่งในช่องโหว่การโจมตี DeFi ครั้งใหญ่ที่สุดของปีนี้
บริษัทรักษาความปลอดภัยบล็อกเชน PeckShield และ Lookonchain เป็นกลุ่มแรก ที่ตรวจพบ กิจกรรมการสร้างเหรียญที่น่าสงสัยในวันอังคาร ต่อมา Echo Protocol ยืนยันการละเมิดและระงับการทำงานของบริดจ์ชั่วคราวในขณะที่ผู้ตรวจสอบกำลังตรวจสอบเหตุการณ์ดังกล่าว
ข่าวการแฮ็กคริปโต: ผู้โจมตีใช้ eBTC เพื่อยืมสินทรัพย์ Bitcoin จริง
การโจมตีเริ่มต้นด้วยการสร้าง eBTC โดยไม่ได้รับอนุญาตบน Monad ซึ่งเป็นแพลตฟอร์มที่ Echo Protocol ขยายบริการสภาพคล่องและผลตอบแทนของ Bitcoin ผู้โจมตีสร้าง eBTC ประมาณ 1,000 เหรียญ จากนั้นใช้ส่วนหนึ่งของยอดคงเหลือดังกล่าวเพื่อยืมสินทรัพย์จริงที่ได้รับการสนับสนุนจาก Bitcoin ผ่าน Curvance
นักสืบในระบบเครือข่ายระบุว่า ผู้โจมตีได้ฝาก eBTC จำนวน 45 เหรียญ ซึ่งมีมูลค่าประมาณ 3.45 ล้านดอลลาร์สหรัฐ เข้าสู่ Curvance หลักประกันดังกล่าวทำให้ผู้โจมตีสามารถยืม Bitcoin ที่เข้ารหัสแล้วประมาณ 11.3 เหรียญ ซึ่งมีมูลค่าเกือบ 868,000 ดอลลาร์สหรัฐในขณะนั้น ก่อนที่จะย้ายสินทรัพย์ออกจาก Monad
หลังจากได้ WBTC มาแล้ว ผู้โจมตีได้โอนเงินไปยัง Ethereum และแลกเปลี่ยนเป็น ETH PeckShield ประเมินว่า ETH ประมาณ 384 เหรียญ ซึ่งมีมูลค่าประมาณ 822,000 ดอลลาร์สหรัฐ ถูกโอนไปยัง Tornado Cash ในภายหลัง
ในตอนแรก eBTC ส่วนใหญ่ที่ได้มาโดยไม่ได้รับอนุญาตยังคงอยู่ในกระเป๋าเงินของผู้โจมตี อย่างไรก็ตาม ต่อมา Echo Protocol กล่าวว่าได้ทำการเผา eBTC ที่เหลืออีก 955 เหรียญหลังจากที่สามารถควบคุมคีย์ผู้ดูแลระบบที่ได้รับผลกระทบกลับคืนมาได้ ขั้นตอนนี้ทำให้ปริมาณ eBTC ที่ไม่มีหลักประกันถูกกำจัดออกจากระบบหมุนเวียน
ช่องโหว่ของโปรโตคอล Echo เชื่อมโยงกับการควบคุมคีย์ผู้ดูแลระบบ
ผลการตรวจสอบเบื้องต้นชี้ไปที่คีย์ผู้ดูแลระบบที่ถูกบุกรุก ไม่ใช่ความล้มเหลวในโค้ดสัญญาอัจฉริยะของ Echo Protocol Marioo นักพัฒนาบล็อกเชน กล่าวว่า สัญญา eBTC ทำงานได้ตามที่ออกแบบไว้ แต่ผู้โจมตีใช้สิทธิ์การเข้าถึงระดับสูงที่เชื่อมโยงกับการควบคุมของผู้ดูแลระบบในทางที่ผิด
กรณีนี้ทำให้เกิดความสนใจใหม่เกี่ยวกับการจัดการคีย์ส่วนตัวใน DeFi นักวิจัยชี้ให้เห็นถึงการควบคุมที่อ่อนแอหลายประการ รวมถึงการเข้าถึงของผู้ดูแลระบบด้วยลายเซ็นเดียว การไม่มีการล็อกเวลา การไม่มีการจำกัดจำนวนการสร้างเหรียญ และการไม่มีการจำกัดอัตราการออกเหรียญ
การควบคุมเหล่านั้นมีความสำคัญเมื่อโทเค็นสามารถเข้าสู่ตลาดการให้กู้ยืมในฐานะหลักประกันได้ หากกุญแจดอกเดียวสามารถสร้างอุปทานใหม่ได้ ผู้ให้กู้จำเป็นต้องมีข้อจำกัดที่ป้องกันไม่ให้การสร้างหลักประกันอย่างฉับพลันกลายเป็นสินทรัพย์ที่ยืมมาจริง
Curvance ได้ระงับตลาด Echo eBTC ที่ได้รับผลกระทบหลังจากตรวจพบปัญหา สัญญาอัจฉริยะของโปรโตคอลเองไม่ได้รับผลกระทบจากการละเมิด เนื่องจากโครงสร้างตลาดแบบแยกส่วนช่วยจำกัดเหตุการณ์ดังกล่าว
การเชื่อมต่อ Monad และ Aptos Bridges เผชิญกับการหยุดชั่วคราวเพื่อความปลอดภัย
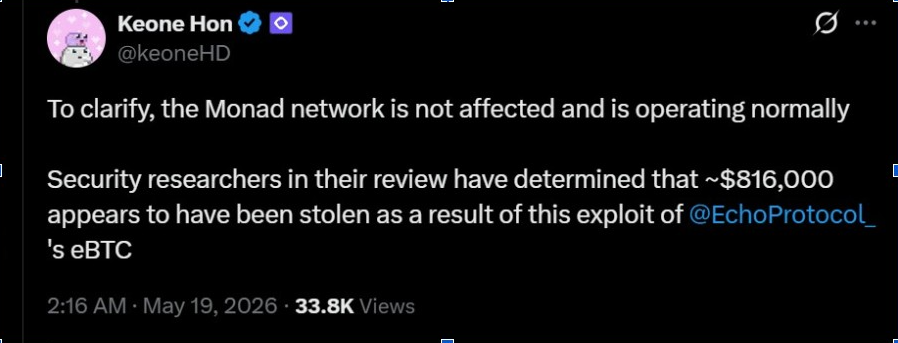
Keone Hon ผู้ร่วมก่อตั้ง Monad กล่าวว่าเครือข่าย Monad ยังคงทำงานได้ตามปกติในระหว่างเหตุการณ์ดังกล่าว แถลงการณ์ดังกล่าวแยกเครือข่ายหลักของเชนออกจากส่วนการทำงานของบริดจ์และส่วนควบคุมสัญญา eBTC ที่ได้รับผลกระทบของ Echo Protocol
Echo Protocol ยังกล่าวอีกว่าได้ระงับการทำงานข้ามเครือข่ายสำหรับระบบ Monad ของตนชั่วคราว ทีมงานได้ทำการอัปเกรดสัญญา Monad ที่เกี่ยวข้องเพื่อจำกัดฟังก์ชันที่ได้รับผลกระทบและเสริมสร้างการควบคุมการดำเนินการที่ละเอียดอ่อน
แม้ว่าบริดจ์ Aptos ของ Echo จะไม่เผชิญกับการบุกรุกแบบเดียวกัน แต่โปรโตคอลก็ได้ระงับการทำงานของบริดจ์ Aptos ชั่วคราวเพื่อเป็นการป้องกันไว้ก่อน แพลตฟอร์มหลักของ Echo Protocol ทำงานบน Aptos ในขณะที่การขยายตัวได้นำ eBTC และผลิตภัณฑ์ Bitcoin DeFi ที่เกี่ยวข้องมาสู่ Monad
การแฮ็ก DeFi ยังคงเพิ่มขึ้นอย่างต่อเนื่องในปี 2026
การโจมตีโปรโตคอล Echo เป็นอีกหนึ่ง การโจมตี DeFi ที่เกิดขึ้นในปี 2026 ซึ่งนับว่าเป็นอีกหนึ่งการโจมตีที่เกิดขึ้นบ่อยครั้ง โปรโตคอลหลายแห่งได้รับความเสียหายในปีนี้ โดยเฉพาะบริดจ์ ตลาดการให้ยืม สัญญาแบบดั้งเดิม และเครื่องมือข้ามเชน ที่ตกเป็นเป้าหมายของผู้โจมตีซ้ำแล้วซ้ำเล่า
กรณีล่าสุด ได้แก่ การโจมตีช่องโหว่สะพานเชื่อม Ethereum ของ Verus Protocol ซึ่งเกี่ยวข้องกับข้อความโอนเงินข้ามเครือข่ายที่เป็นการฉ้อโกง และส่งผลให้มีการขโมยคริปโตเคอร์เรนซีไปอย่างน้อย 11.6 ล้านดอลลาร์ นอกจากนี้ THORChain ยังหยุดการซื้อขายหลังจากที่ ZachXBT นักสืบด้านบล็อกเชนได้ชี้ให้เห็นถึงการโจมตีที่ต้องสงสัยมูลค่า 10 ล้านดอลลาร์
เมื่อเร็วๆ นี้ Transit Finance ได้เปิดเผยถึงการโจมตีสัญญาอัจฉริยะที่ส่งผลให้สูญเสียเงินไปเกือบ 1.88 ล้านดอลลาร์ ก่อนหน้านี้ในช่วงต้นปี Drift Protocol และ Kelp DAO ต่างก็ถูกโจมตีจนเกิดความเสียหายมูลค่ากว่า 200 ล้านดอลลาร์