Dacity Coin
 Pearl
 Monad
 Aerodrome Finance
 Pump.fun
 Pudgy Penguins
 NeoSoul
Основные сведения
- Nobitex был взломан на сумму более 48 миллионов долларов в токенах TRX, что было отмечено расследователем ZachXBT, работающим на цепочке.
- Хакерская группа Gonjeshke Darande берет на себя ответственность и угрожает утечкой внутренних данных и исходного кода Nobitex.
- Компания Nobitex подтвердила факт кибератаки, но официально не признала общую сумму похищенных средств.
Ведущая иранская криптовалютная биржа Nobitex подтвердила факт кибератаки после того, как из ее систем было выведено более 48 миллионов долларов в токенах TRX. Ответственность за взлом взяла на себя группа Gonjeshke Darande, предположительно связанная с израильской разведкой.
Более того, хакеры выпустили предупреждение о том, что внутренние данные и исходный код Nobitex вскоре будут утечены, что поставит под угрозу оставшиеся активы и информацию пользователей. Взлом последовал за другой атакой на государственный иранский банк Sepah, совершенной днем ранее.
Хакеры выманили 48 миллионов долларов у компании Nobitex на фоне ирано-израильского киберконфликта
Согласно последнему сообщению на сайте X, Гонджешке Даранде сказал: “После Bank Sepah настала очередь Nobitex”. Это сообщение относилось к их предыдущей кибер-операции, направленной против Bank Sepah. На этой неделе группа перенесла свою операцию на Nobitex, обойдя его по финансам и нанеся больший ущерб утечкой информации.
Между тем, стоимость украденной криптовалюты составляла 48,65 млн. долларов, и она была в основном в токенах TRX. Цепочечный аналитик ZachXBT отследил перевод через кошелек с новым адресом, в котором упоминались Nobitex и Иран. Создание кошелька и переводы были отслежены вскоре после инцидента с Bank Sepah.
Nobitex признала факт взлома на своем официальном аккаунте X. Однако платформа не подтвердила конкретную сумму похищенных активов.
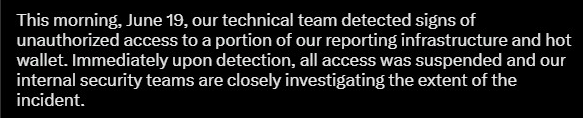
Компания не раскрыла ни характер атаки, ни масштабы компрометации. Эксперты по безопасности отмечают, что это совпадает по времени с продолжающимися кибер-враждебными действиями между Ираном и Израилем.
Гонджешке Даранде обвиняет компанию Nobitex в связях с террористами
Хакерская группа Gonjeshke Darande назвала Nobitex “основной частью сети финансирования террора режимом”. В сообщении содержится обвинение в том, что платформа используется для облегчения криптовалютных транзакций в обход международных санкций против Ирана.
Это заявление сопровождалось угрозой опубликовать исходный код и внутренние файлы Nobitex. Группа предупредила, что все оставшиеся на платформе активы будут “под угрозой”. Заявление предполагает, что пользователи Nobitex, которые еще не вывели средства, могут столкнуться с дополнительными потерями.
Кроме того, хакеры добавили,
“Нобитекс” даже не скрывает, что обходит санкции, а прямо говорит об этом на своем сайте. Зависимость режима от этой биржи настолько велика, что работа в Nobitex считается альтернативой военной службе, поскольку этот канал жизненно важен для режима. Кибератака на Nobitex была совершена потому, что она является инструментом для финансирования терроризма и нарушения санкций”.
Аналитики в области кибербезопасности считают, что эта группа связана с израильской разведкой. В последние годы Гонджешке Даранде взяла на себя ответственность за несколько атак на объекты иранской инфраструктуры, включая сталелитейные заводы и автозаправочные станции.
Таким образом, взлом Nobitex пополнил растущий список организаций, ставших мишенью в финансовом и промышленном секторах Ирана.
Nobitex сталкивается с кризисом безопасности
У крупнейшей крипто-трейдинговой платформы в Иране, Nobitex, появилась проблема, связанная с доверием. Риск утечки исходного кода создает неуверенность в ее будущей уязвимости и подверженности данных пользователей…
Кроме того, биржа не опубликовала техническую информацию о взломе. Остается неизвестным, было ли нарушение связано с уязвимостью в системе, взломом изнутри или фишингом. Отсутствие информации вызвало повышенное беспокойство среди пользователей.
По мнению экспертов по безопасности, опубликованный исходный код может быть проанализирован на предмет наличия уязвимостей злоумышленниками и конкурентами. В случае обмена, находящегося под санкциями, обнародование технической архитектуры может также способствовать излишнему вниманию…
Ирано-израильская кибер-эскалация выходит на крипто-арену
Атака Nobitex последовала за предыдущим налетом на Bank Sepah, что говорит о намеренной эскалации нападений на финансовый сектор Ирана. Аналитики говорят, что эти атаки могут ознаменовать новый этап теневой войны между Ираном и Израилем – переход от физических активов к цифровым.
Криптовалютные биржи, особенно те, которые участвуют в трансграничных транзакциях или транзакциях, не подпадающих под санкции, похоже, становятся стратегическими целями. Эта ситуация вызвала беспокойство в сфере децентрализованных финансов (DeFi), поскольку пользователи все больше осознают геополитические риски, связанные с платформами, расположенными в зонах повышенного риска.
В мае DeFi протокол Cetus Protocol, базирующийся в SUI, был взломан на сумму 260 миллионов долларов, а украденные активы позже были переведены на Ethereum. Растущая тенденция целенаправленных кибератак как на централизованные, так и на децентрализованные платформы сигнализирует о наступлении более агрессивной эры криптоконфликтов.