Dacity Coin
 Injective
 Pearl
 Quantus
 NEAR Protocol
 Bittensor
 Bitcoin
ข้อมูลเชิงลึกที่สำคัญ
- Nobitex ถูกแฮ็กเพื่อขโมยโทเค็น TRX ไปกว่า 48 ล้านดอลลาร์ โดยมีผู้สืบสวนบนเครือข่ายอย่าง ZachXBT เป็นผู้แจ้งเบาะแส
- กลุ่มแฮกเกอร์ Gonjeshke Darande อ้างความรับผิดชอบและขู่ว่าจะรั่วไหลข้อมูลภายในและโค้ดต้นฉบับของ Nobitex
- Nobitex ยืนยันถึงการโจมตีทางไซเบอร์ แต่ไม่ได้ยอมรับอย่างเป็นทางการว่าเงินทั้งหมดถูกขโมยไป
Nobitex ซึ่งเป็นบริษัทแลกเปลี่ยนสกุลเงินดิจิทัลชั้นนำของอิหร่าน ยืนยันว่ามีการโจมตีทางไซเบอร์ หลังจากโทเค็น TRX มูลค่ากว่า 48 ล้านดอลลาร์ถูกขโมยออกจากระบบ โดย Gonjeshke Darande ซึ่งเป็นกลุ่มที่คาดว่ามีความเกี่ยวข้องกับหน่วยข่าวกรองของอิสราเอล เป็นผู้ออกมาอ้างสิทธิ์ในการแฮ็กครั้งนี้
นอกจากนี้ แฮกเกอร์ยังออกคำเตือนว่าข้อมูลภายในและซอร์สโค้ดของ Nobitex จะรั่วไหลในเร็วๆ นี้ ส่งผลให้ทรัพย์สินและข้อมูลผู้ใช้ที่เหลือตกอยู่ในอันตราย การโจมตีดังกล่าวเกิดขึ้นหลังจากการโจมตีธนาคาร Sepah ของรัฐอิหร่านอีกครั้งเมื่อหนึ่งวันก่อน
แฮกเกอร์ดูดเงิน 48 ล้านเหรียญจาก Nobitex ท่ามกลางความขัดแย้งทางไซเบอร์ระหว่างอิหร่านและอิสราเอล
ตามโพสต์ล่าสุดบน X Gonjeshke Darande กล่าวว่า “หลังจาก Bank Sepah ก็ถึงคราวของ Nobitex” ข้อความดังกล่าวอ้างถึงปฏิบัติการทางไซเบอร์ก่อนหน้านี้ที่กำหนดเป้าหมายไปที่ Bank Sepah ในสัปดาห์นี้ กลุ่มดังกล่าวได้ย้ายการปฏิบัติการไปที่ Nobitex ทำให้สถานะทางการเงินดีขึ้นและสร้างความเสียหายมากขึ้นจากการรั่วไหลของข้อมูล
ในขณะเดียวกัน สกุลเงินดิจิทัลที่ถูกขโมยไปมีมูลค่า 48.65 ล้านดอลลาร์ และส่วนใหญ่อยู่ในรูปของโทเค็น TRX นักวิเคราะห์บนเครือข่าย ZachXBT ติดตามการโอนผ่านกระเป๋าเงินที่มีที่อยู่ใหม่โดยกล่าวถึง Nobitex และอิหร่าน การสร้างและการโอนกระเป๋าเงินนี้ถูกติดตามได้ไม่นานหลังจากเหตุการณ์ธนาคาร Sepah
Nobitex ยอมรับว่ามีการละเมิดเกิดขึ้นบนบัญชี X อย่างเป็นทางการ อย่างไรก็ตาม แพลตฟอร์มไม่ได้ยืนยันจำนวนทรัพย์สินที่ถูกขโมยอย่างชัดเจน
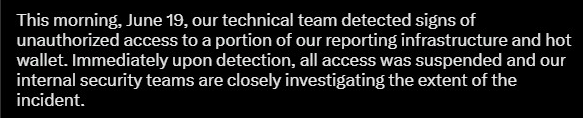
บริษัทไม่ได้เปิดเผยลักษณะของการโจมตีหรือขอบเขตของการบุกรุก ผู้เชี่ยวชาญด้านความปลอดภัยระบุว่าช่วงเวลาดังกล่าวสอดคล้องกับความขัดแย้งทางไซเบอร์ที่เกิดขึ้นระหว่างอิหร่านและอิสราเอล
กอนเจชเค ดารันเด กล่าวหาโนบิต็กซ์ว่ามีความเกี่ยวพันกับการก่อการร้าย
กลุ่มแฮกเกอร์ Gonjeshke Darande เรียก Nobitex ว่าเป็น “แกนหลักของเครือข่ายการสนับสนุนการก่อการร้ายของรัฐบาล” โพสต์ดังกล่าวกล่าวหาว่าแพลตฟอร์มดังกล่าวถูกใช้เพื่ออำนวยความสะดวกในการทำธุรกรรมผ่านสกุลเงินดิจิทัลเพื่อหลีกเลี่ยงการคว่ำบาตรอิหร่านจากนานาชาติ
การเรียกร้องนี้มาพร้อมกับภัยคุกคามในการเผยแพร่โค้ดต้นฉบับและไฟล์ภายในของ Nobitex กลุ่มดังกล่าวเตือนว่าทรัพย์สินใดๆ ที่เหลืออยู่บนแพลตฟอร์มจะ “ตกอยู่ในความเสี่ยง” คำชี้แจงดังกล่าวระบุว่าผู้ใช้ Nobitex ที่ยังไม่ได้ถอนเงินอาจต้องเผชิญกับความสูญเสียเพิ่มเติม
นอกจากนี้แฮกเกอร์ยังกล่าวเสริมอีกว่า
“Nobitex ไม่ได้ปิดบังข้อเท็จจริงที่ว่าบริษัทหลีกเลี่ยงการคว่ำบาตร แต่กลับสอนเรื่องนี้อย่างชัดเจนบนเว็บไซต์ของตน ระบอบการปกครองพึ่งพาการแลกเปลี่ยนนี้มากจนการทำงานที่ Nobitex ถือเป็นทางเลือกแทนการรับราชการทหาร เนื่องจากช่องทางนี้มีความสำคัญต่อระบอบการปกครอง การโจมตีทางไซเบอร์ต่อ Nobitex เกิดขึ้นเพราะเป็นเครื่องมือในการระดมทุนให้กับผู้ก่อการร้ายและละเมิดการคว่ำบาตร”
นักวิเคราะห์ด้านความปลอดภัยไซเบอร์เชื่อว่ากลุ่มดังกล่าวมีความเชื่อมโยงกับ หน่วยข่าวกรองของอิสราเอล ในช่วงไม่กี่ปีที่ผ่านมา กอนเจชเค ดารานเด อ้างว่าเป็นผู้ก่อเหตุโจมตีโครงสร้างพื้นฐานของอิหร่านหลายครั้ง รวมถึงโรงงานเหล็กและสถานีบริการน้ำมัน
ด้วยเหตุนี้ การละเมิด Nobitex จึงทำให้มีรายชื่อกลุ่มเป้าหมายที่เพิ่มมากขึ้นในภาคการเงินและอุตสาหกรรมของอิหร่าน
Nobitex เผชิญวิกฤตความมั่นคง
Nobitex แพลตฟอร์มซื้อขายคริปโตที่ใหญ่ที่สุดในอิหร่านกำลังประสบปัญหาเกี่ยวกับความน่าเชื่อถือ ความเสี่ยงของการรั่วไหลของโค้ดต้นฉบับทำให้เกิดความไม่ปลอดภัยต่อช่องโหว่ในอนาคตและการเปิดเผยข้อมูลของผู้ใช้
นอกจากนี้ ทาง Exchange ยังไม่ได้เผยแพร่ข้อมูลทางเทคนิคเกี่ยวกับการละเมิดดังกล่าว ยังไม่เป็นที่ทราบแน่ชัดว่าการละเมิดดังกล่าวเกี่ยวข้องกับช่องโหว่ในระบบ การแฮ็กจากภายใน หรือการฟิชชิ่ง ข้อมูลที่ขาดหายไปนี้ทำให้ผู้ใช้เกิดความกังวลเพิ่มมากขึ้น
ผู้เชี่ยวชาญด้านความปลอดภัยระบุว่าซอร์สโค้ดที่เผยแพร่สามารถวิเคราะห์เพื่อยืนยันช่องโหว่ของผู้ใช้และคู่แข่งที่ประสงค์ร้ายได้ ในกรณีของการแลกเปลี่ยนภายใต้การคว่ำบาตร การเปิดเผยสถาปัตยกรรมทางเทคนิคอาจกระตุ้นให้เกิดความสนใจที่ไม่เหมาะสมได้เช่นกัน
วิกฤตไซเบอร์ระหว่างอิหร่านและอิสราเอลเข้าสู่เวที Crypto
การโจมตีของ Nobitex เกิดขึ้นหลังจากที่ธนาคาร Sepah โจมตีธนาคารดังกล่าวก่อนหน้านี้ ซึ่งบ่งชี้ถึงการยกระดับการโจมตีภาคการเงินของอิหร่านอย่างจงใจ นักวิเคราะห์กล่าวว่าการโจมตีเหล่านี้อาจเป็นจุดเริ่มต้นของสงครามเงาระหว่างอิหร่านและอิสราเอล ซึ่งเปลี่ยนจากสินทรัพย์ทางกายภาพไปสู่สินทรัพย์ดิจิทัล
การแลกเปลี่ยนสกุลเงินดิจิทัล โดยเฉพาะที่เกี่ยวข้องกับธุรกรรมข้ามพรมแดนหรือธุรกรรมที่หลีกเลี่ยงการคว่ำบาตร ดูเหมือนจะกลายเป็นเป้าหมายเชิงกลยุทธ์ สถานการณ์ดังกล่าวทำให้เกิดความวิตกกังวลในระบบการเงินแบบกระจายอำนาจ (DeFi) โดยผู้ใช้มีความตระหนักมากขึ้นถึงความเสี่ยงทางภูมิรัฐศาสตร์ที่เชื่อมโยงกับแพลตฟอร์มที่ตั้งอยู่ในโซนที่มีความเสี่ยงสูง
ในเดือนพฤษภาคม โปรโตคอล DeFi ที่ใช้ SUI ชื่อ Cetus Protocol ถูกแฮ็กจนสูญเสียเงินไป 260 ล้านดอลลาร์ โดยภายหลังทรัพย์สินที่ถูกขโมยไปถูกโอนไปยัง Ethereum แนวโน้มการโจมตีทางไซเบอร์แบบกำหนดเป้าหมายที่เพิ่มขึ้นทั้งบนแพลตฟอร์มแบบรวมศูนย์และแบบกระจายศูนย์เป็นสัญญาณของยุคแห่งความขัดแย้งด้านคริปโตที่ก้าวร้าวมากขึ้น