streamoors
 IGNITION
 Quantus
 Sui
 Zcash
 Ethereum
 Pearl

Основные сведения
- Протокол Drift уточняет, что в недавней атаке злоумышленник использовал долговременный nonce.
- Хакер украл более 280 миллионов долларов криптовалюты из протокола, используя предварительно подписанные разрешения.
- Атака была хорошо спланирована, хакер впервые получил доступ 23 марта.
Компания Drift Protocol объяснила недавний эксплойт на сумму 280 миллионов долларов атакой с использованием стойких несов. В сообщении, подтверждающем инцидент, платформа DeFi, базирующаяся в Солане, описала атаку как “новый” подход, который позволил хакеру взять под контроль административные полномочия Совета Безопасности Drift.
Во время инцидента, который произошел 1 апреля, децентрализованная биржа приостановила ввод и вывод средств. Позже это было описано как сложная и изощренная атака. После инцидента, ставшего крупнейшим взломом криптобиржи в 2026 году, последовала критика.
Злоумышленник использовал Durable Nonce для подписи одобрений
Признаки взлома были впервые обнаружены в начале 1 апреля, когда средства были перемещены из хранилища кошелька DEX на адрес Solana. Это началось с 41 миллиона токенов JLP, затем последовали другие токены.
Этот инцидент вызвал спекуляции о том, как злоумышленник получил доступ к хранилищам Drift Protocol, причем многие предположили, что это могла быть компрометация закрытого ключа. Платформа DeFi теперь внесла ясность, заявив, что речь идет о долговечных нецах.
В ней говорилось:
“Это была очень сложная операция, которая, судя по всему, включала в себя многонедельную подготовку и поэтапное выполнение, в том числе использование долговременных nonce-счетов для предварительного подписания транзакций, которые задерживали выполнение”.
Долговечные несы – это функция Solana, которая позволяет транзакциям сохраняться без истечения срока действия. Это позволяет пользователям создавать отложенные транзакции, выполнять автономное подписание и отправлять подписанные транзакции позже.
Согласно предварительному отчету протокола, атака не была связана с ошибкой в его смарт-контракте или компрометацией начальных фраз. Вместо этого злоумышленник получил несанкционированное или искаженное одобрение транзакции, используя стойкие несы и социальную инженерию.
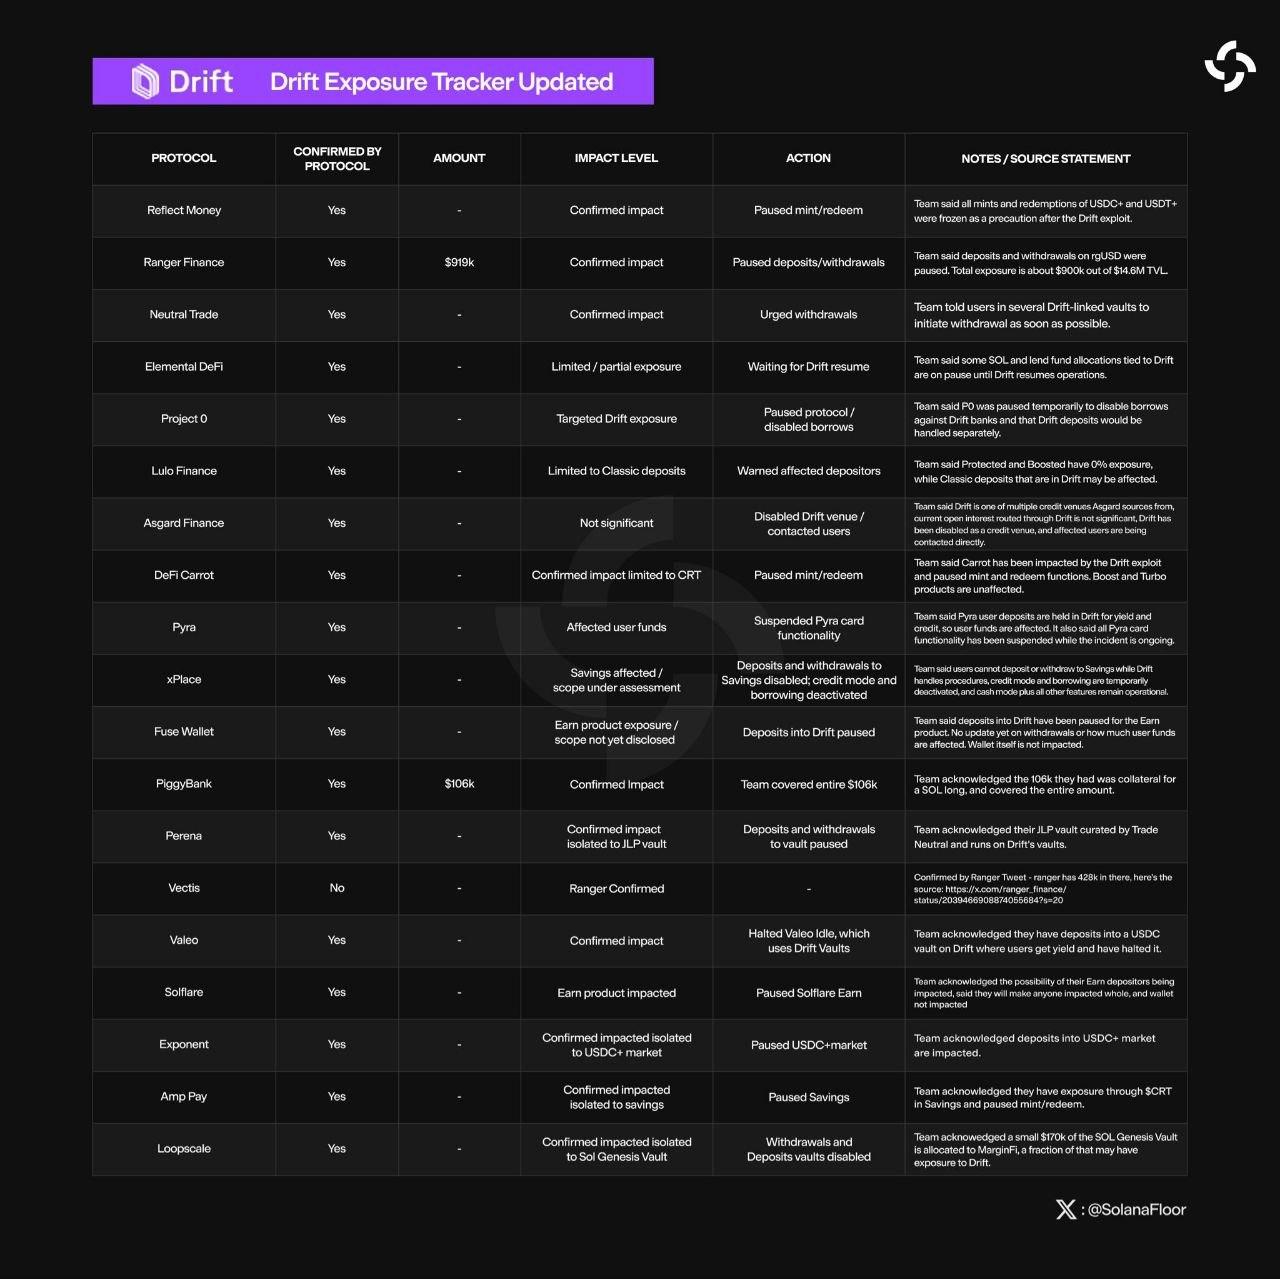
Эти разрешения впоследствии были использованы для выполнения эксплойта, который затронул несколько протоколов в экосистеме Solana. Piggybank_fi, Ranger Finance, TradeNeutral, Elemental DeFi, Reflect Money и другие либо подтвердили минимальный уровень воздействия, либо приостановили депозиты.
Между тем, этот инцидент привел к 5%-ному падению стоимости Solana : ранее сегодня стоимость токена упала до 78 долларов. Это падение означает дальнейшее давление на SOL, который уже упал на 37% в этом году, в то время как токен DRIFT также снизился на 25%.
Нападение планировалось с марта
Интересно, что атака, судя по всему, была хорошо спланирована. Хакер получил доступ к мультисигме Drift еще 23 марта, когда был установлен начальный nonce. В отчете отмечается, что злоумышленник контролировал два из четырех созданных на тот момент nonce-аккаунтов, а члены Совета безопасности Drift контролировали два других.
Таким образом, угрожающий агент получил контроль над 2/5 подписывающих мультисиг, которые он использовал для подписания транзакций, привязанных к учетным записям durable nonce, что позволило отсрочить исполнение. Они продолжали поддерживать эту мультисигму даже тогда, когда 27 марта произошел еще один перенос мультисигмы в связи с изменением состава совета.
Перед эксплойтом злоумышленник выполнил тестовый вывод средств из страхового фонда. Позже они выполнили захват администратора, во время которого они выполняли предварительно подписанные транзакции с долговечным нонсом.
В протоколе сказано:
“Эта атака была осуществлена благодаря комбинации предварительно подписанных транзакций с долговечным неце, что позволило отсрочить их выполнение (и) компрометации одобрений нескольких подписывающих лиц, вероятно, с помощью целевой социальной инженерии или искажения транзакций”.
Хотя компания заявила, что координирует свои действия с охранными фирмами, правоохранительными органами и другими заинтересованными сторонами, чтобы отследить и заморозить украденные активы, это вызывает критику. Многие пользователи отметили, что 2/5, требуемые для одобрения транзакции, очень опрометчивы и позволили совершить атаку.