Dacity Coin
 Quantus
 Pudgy Penguins
 Pearl
 Injective
 Starknet
 NEAR Protocol

ข้อมูลเชิงลึกที่สำคัญ
- นักวิเคราะห์ความปลอดภัยจาก SlowMist ได้ระบุส่วนขยาย Chrome ปลอมที่เป็นกระเป๋าเงิน TronLink ซึ่งถูกนำมาใช้ในแคมเปญฟิชชิ่ง
- ส่วนขยายที่เป็นอันตรายนี้สามารถขโมยข้อมูลส่วนตัวจากกระเป๋าเงินดิจิทัล เช่น รหัสส่วนตัว วลีช่วยจำ ฯลฯ เมื่อติดตั้งแล้ว และมีคุณสมบัติป้องกันการตรวจจับขั้นสูง
- การแฮ็กคริปโตเคอร์เรนซีเพิ่มขึ้นอย่างมากในเดือนเมษายน โดยมีมูลค่ากว่า 600 ล้านดอลลาร์ ซึ่งซีอีโอของ Binance ระบุว่าเป็นเรื่องที่น่ากังวล
นักวิจัยด้านความปลอดภัยได้เตือนผู้ใช้ TronLink เกี่ยวกับแคมเปญฟิชชิ่งที่เกี่ยวข้องกับส่วนขยายกระเป๋าเงินดิจิทัลปลอมสำหรับ Chrome ซึ่งออกแบบมาเพื่อขโมยข้อมูลประจำตัวกระเป๋าเงินดิจิทัลส่วนตัว
บริษัทรักษาความปลอดภัยบล็อกเชน SlowMist กล่าวว่าซอฟต์แวร์ที่เป็นอันตรายดังกล่าวปลอมตัวเป็นกระเป๋าเงินดิจิทัล TronLink ที่ได้รับความนิยม ในขณะเดียวกันก็ใช้เทคนิคการปลอมแปลงขั้นสูงเพื่อหลีกเลี่ยงการตรวจจับ
คำเตือนดังกล่าวเกิดขึ้นท่ามกลางการแฮ็กคริปโตและการโจมตีแบบฟิชชิ่งที่เพิ่มสูงขึ้นอย่างรวดเร็วในแพลตฟอร์มการเงินแบบกระจายอำนาจในปี 2026
ผู้โจมตีใช้ส่วนขยาย Chrome ที่เป็นอันตรายเพื่อขโมยข้อมูลของผู้ใช้
จากข้อมูลของ SlowMist ระบบตรวจสอบ MistEye ตรวจพบการโจมตีดังกล่าว ซึ่งเกี่ยวข้องกับส่วนขยาย Chrome MV3 ปลอมที่แอบอ้างเป็น TronLink Wallet โดยสามารถหลีกเลี่ยงการตรวจจับได้ง่ายๆ ด้วยการปลอมชื่อแบรนด์ด้วยอักขระควบคุมแบบสองทิศทางของ Unicode และอักขระโฮโมกลิฟของ Cyrillic
ด้วยเหตุนี้ ส่วนขยายปลอมจึงดูเหมือนกับเวอร์ชันของแท้ และยังสืบทอดรีวิวที่ดีและจำนวนการดาวน์โหลดสูงจากส่วนขยายต้นฉบับ ทำให้ตรวจจับได้ยากยิ่งขึ้น
อย่างไรก็ตาม ส่วนขยายปลอมนี้เป็นหน้าเว็บฟิชชิ่งที่จะโหลด iframe จากระยะไกลเมื่อติดตั้งแล้ว หน้าเว็บนี้จะขโมยข้อมูลประจำตัวจากอุปกรณ์ รวมถึงรหัสส่วนตัว รหัสผ่าน วลีช่วยจำ และไฟล์คีย์สโตร์
ข้อมูลที่ถูกขโมยทั้งหมดจะถูกส่งแบบเรียลไทม์ผ่านบอท Telegram ทีม SlowMist ระบุรหัสส่วนขยายที่เป็นอันตรายคือ ekjidonhjmneoompmjbjofpjmhklpjdd
ที่น่าสนใจคือ ส่วนขยายฟิชชิ่งนี้มีเทคนิคขั้นสูงหลายอย่างเพื่อป้องกันการตรวจจับ ซึ่งรวมถึงโค้ดท้องถิ่นที่น้อยที่สุด คุณสมบัติป้องกันการวิเคราะห์ในตัว และการเปลี่ยนเส้นทางตามภูมิศาสตร์และภาษาสำหรับผู้ใช้ชาวรัสเซีย
แม้ว่าการแจ้งเตือนของ SlowMist จะไม่ได้ระบุว่ามีใครได้รับผลกระทบจากแคมเปญนี้หรือไม่ แต่ก็มีความเป็นไปได้สูง เนื่องจาก TronLink เป็นที่นิยมในเครือข่าย TRON อย่างไรก็ตาม ขอแนะนำให้ผู้ใช้ถอนการติดตั้งส่วนขยายที่น่าสงสัย ตรวจสอบปริมาณการรับส่งข้อมูลที่ผิดปกติ และล้างข้อมูลใน localStorage
สำหรับผู้ที่ดาวน์โหลดส่วนขยายปลอมและป้อนข้อมูลประจำตัวไปแล้ว ขอแนะนำให้โอนสินทรัพย์ไปยังกระเป๋าเงินดิจิทัลใหม่โดยเร็วที่สุด รหัสประจำตัวของส่วนขยาย TronLink อย่างเป็นทางการคือ ibnejdfjmmkpcnlpebklmnkoeoihofec
การแฮ็กคริปโตเคอร์เรนซีทวีความรุนแรงขึ้นในปี 2026 โดยในเดือนเมษายนที่ผ่านมามีมูลค่ากว่า 600 ล้านดอลลาร์สหรัฐฯ สูญหายไปจากการโจมตีช่องโหว่ในระบบ DeFi
ในขณะเดียวกัน คำเตือนนี้ยังเน้นย้ำถึงความเสี่ยงที่เพิ่มขึ้นที่ผู้ใช้คริปโตกำลังเผชิญอยู่ ปี 2026 พิสูจน์แล้วว่าเป็นปีที่ยากลำบากเป็นพิเศษสำหรับ DeFi โดยมีเงินกว่า 600 ล้านดอลลาร์สูญเสียไปจากการถูกโจมตีแล้ว
ริชาร์ด เทง ซีอีโอของ Binance กล่าวว่า การแฮ็ก DeFi ส่งผลให้เกิดความเสียหายถึง 621 ล้านดอลลาร์สหรัฐในเดือนเมษายนเพียงเดือนเดียว เขาระบุว่านี่แสดงให้เห็นว่าความปลอดภัยเป็นปัญหาสำคัญที่อุตสาหกรรมจำเป็นต้องลงทุน
ที่น่าสนใจคือ ความเสียหายส่วนใหญ่เกิดจากแฮกเกอร์ที่ได้รับการสนับสนุนจากเกาหลีเหนือ TRM Labs ประเมินว่าความเสียหายทั้งหมดจากการแฮกคริปโตเคอร์เรนซีในปี 2026 จะอยู่ที่ประมาณ 759 ล้านดอลลาร์สหรัฐ
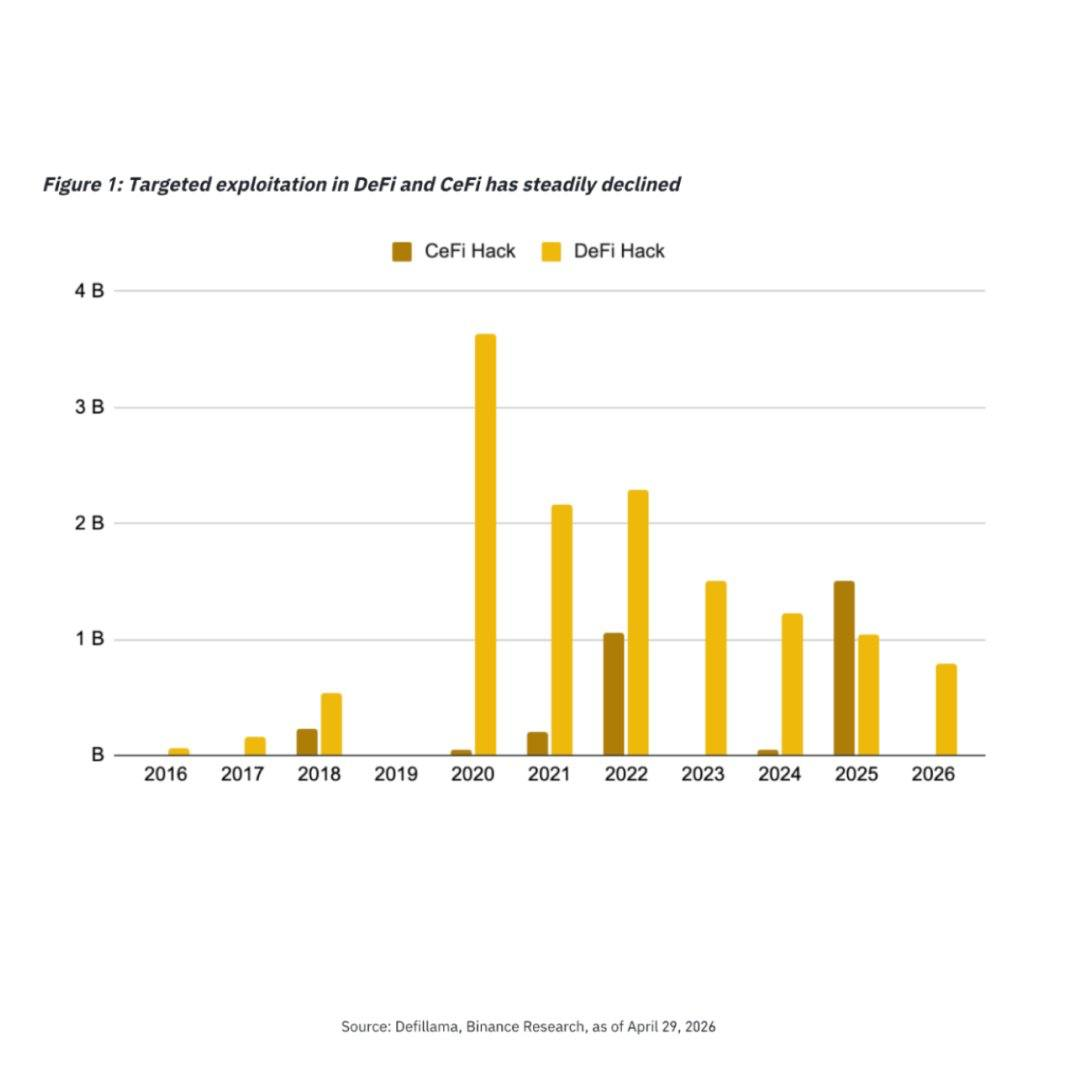
อย่างไรก็ตาม 76% ของจำนวนเงินทั้งหมด หรือ 577 ล้านดอลลาร์สหรัฐ สามารถตรวจสอบย้อนกลับได้ว่ามาจากการโจมตีเพียงสองครั้งที่เชื่อว่าเป็นฝีมือของกลุ่มจากเกาหลีเหนือ การโจมตีทั้งสองครั้งนี้ ได้แก่ KelpDAO และ Drift Protocol แสดงให้เห็นถึงความแม่นยำสูงของผู้โจมตี เนื่องจากพวกเขาใช้เวลาหลายสัปดาห์หรือหลายเดือนในการเตรียมการก่อนลงมือกระทำ
การโจมตี Drift Protocol ยังเกี่ยวข้องกับการใช้เทคนิคทางสังคมและการหลอกลวงแบบฟิชชิ่ง โดยมีการนัดพบกันแบบตัวต่อตัวระหว่างตัวแทนของกลุ่มแฮ็กเกอร์และตัวแทนของ Drift Protocol
ส่วนขยายเบราว์เซอร์ที่เป็นอันตรายกำลังเพิ่มมากขึ้นในฐานะช่องทางโจมตีสำหรับ การหลอกลวงแบบฟิชชิ่ง โดย Trust Wallet ก็ได้รับผลกระทบจากปัญหาที่คล้ายกันในช่วงปลายปี 2025 เช่นกัน
ความซับซ้อนที่เพิ่มขึ้นของแคมเปญฟิชชิงและการโจมตีผ่านเบราว์เซอร์ยังคงเพิ่มแรงกดดันด้านความปลอดภัยให้กับกระเป๋าเงินคริปโต ตลาดแลกเปลี่ยน และโปรโตคอล DeFi อย่างต่อเนื่อง