streamoors
 IGNITION
 NEAR Protocol
 Injective
 LayerZero
 Pearl
 Hyperliquid

ข้อมูลเชิงลึกที่สำคัญ:
- ผู้สืบสวนเชื่อมโยงการแฮ็กคริปโตเคอร์เรนซีครั้งล่าสุดของ Polymarket กับการถูกเจาะระบบรหัสกระเป๋าเงินดิจิทัลภายใน
- ผู้พัฒนา Polymarket กล่าวว่าเงินทุนของผู้ใช้และระบบการแก้ไขปัญหาของตลาดจะไม่ได้รับผลกระทบ
- เหตุการณ์นี้เป็นอีกหนึ่งเหตุการณ์การละเมิดความปลอดภัยในระบบ DeFi ที่เกิดขึ้นบ่อยขึ้นในเดือนนี้
ZachXBT ผู้เชี่ยวชาญด้านเทคโนโลยีบล็อกเชน รายงานการโจมตีที่ต้องสงสัยซึ่งเกี่ยวข้องกับสัญญา Polymarket ที่ทำงานบนเครือข่าย Polygon การประเมินเบื้องต้นระบุว่าผู้โจมตีได้ขโมยสินทรัพย์ไปมากกว่า 520,000 ดอลลาร์สหรัฐ
เหตุการณ์นี้เป็นอีกหนึ่งเหตุการณ์ที่เกิดขึ้นท่ามกลางกระแสการละเมิดความปลอดภัยของคริปโตเคอร์เรนซีที่เกิดขึ้นอย่างต่อเนื่องในเดือนพฤษภาคม หลังจากที่มีการโจมตี Echo Protocol และ KelpDAO ไปก่อนหน้านี้
สัญญาซื้อขายใน Polymarket ตกเป็นเป้าหมายของการแฮ็กคริปโตครั้งล่าสุด
ZachXBT รายงานการพบช่องโหว่ที่ต้องสงสัยซึ่งเกี่ยวข้องกับสัญญา UMA CTF Adapter ของ Polymarket บนเครือข่าย Polygon จากการแจ้งเตือนชุมชนที่เผยแพร่โดย ZachXBT เหตุการณ์นี้อาจทำให้เกิดความเสียหายมากกว่า 520,000 ดอลลาร์ ข้อมูลจาก Arkham Intelligence ยังแสดงให้เห็นถึงช่องโหว่ดังกล่าวอีกด้วย
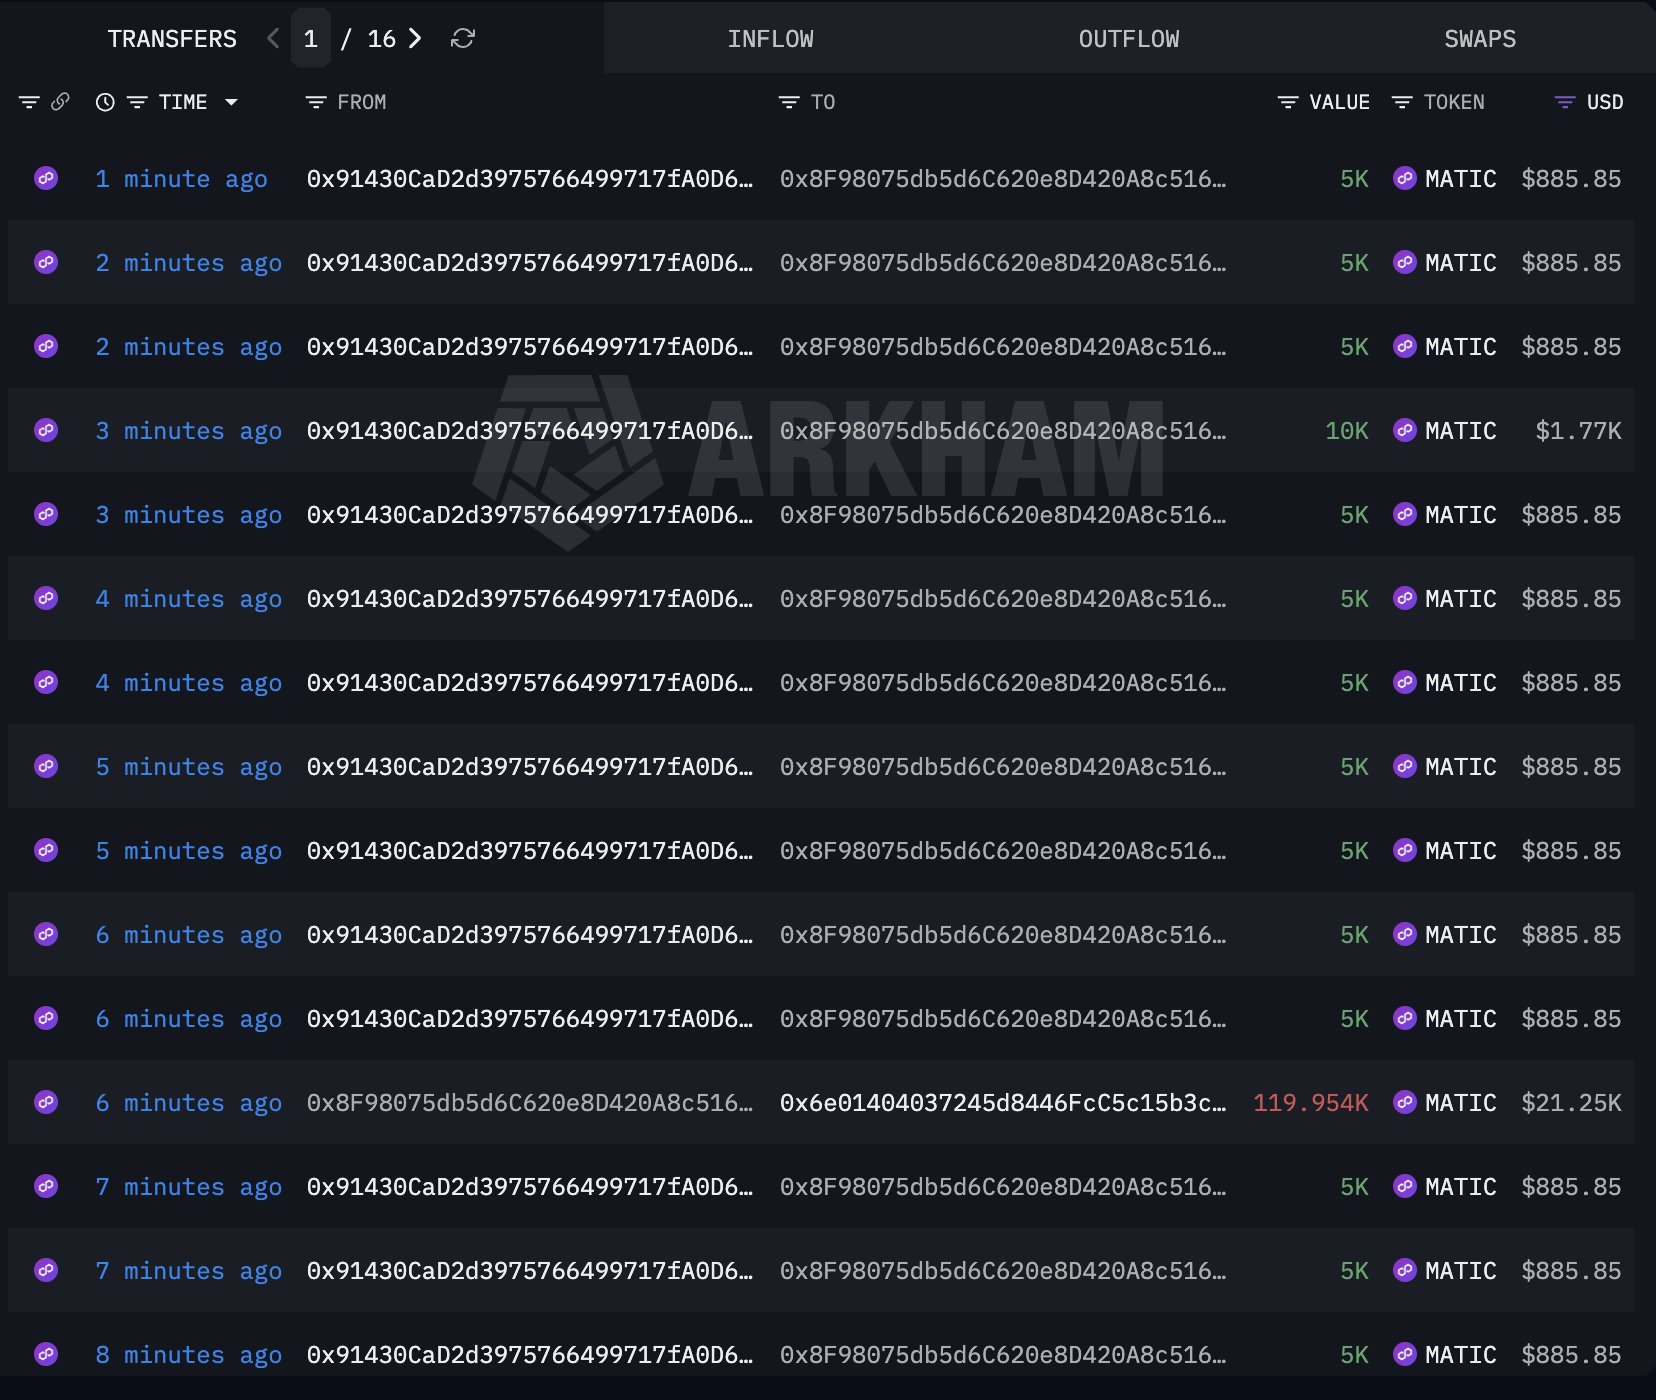
จากรายงานระบุว่า กระเป๋าเงินของผู้โจมตีได้ทำการถอนโทเค็น POL จำนวนเล็กน้อยออกจากสัญญาที่เชื่อมโยงกับระบบ UMA CTF Adapter ของ Polymarket ซ้ำๆ โดยมีการทำธุรกรรมเกิดขึ้นประมาณทุกๆ 30 วินาที
มีรายงานว่าการโอนแต่ละครั้งเกี่ยวข้องกับโทเค็น POL ประมาณ 5,000 โทเค็น โดยมีมูลค่าความเสียหายสะสมเกินกว่า 600,000 ดอลลาร์สหรัฐในที่สุด
ต่อมานักพัฒนา Polymarket ได้ยอมรับเหตุการณ์ด้านความปลอดภัยดังกล่าวในแถลงการณ์สาธารณะบน X
“เราทราบถึงรายงานด้านความปลอดภัยที่เกี่ยวข้องกับการจ่ายเงินรางวัลแล้ว เงินทุนของผู้ใช้และการแก้ไขปัญหาในตลาดมีความปลอดภัย”
ทีมงานระบุว่า ผลการตรวจสอบเบื้องต้นชี้ให้เห็นว่า กุญแจส่วนตัวที่เชื่อมโยงกับกระเป๋าเงินภายในที่ใช้สำหรับการเติมเงินเพื่อการดำเนินงานนั้นถูกบุกรุก นักพัฒนาเสริมว่า การละเมิดข้อมูลดังกล่าวไม่ได้ส่งผลกระทบต่อสัญญาหลักหรือโครงสร้างพื้นฐานของ Polymarket
การแฮ็กคริปโตเคอร์เรนซียังคงเพิ่มขึ้นอย่างต่อเนื่องในกลุ่ม DeFi
เดือนพฤษภาคมนี้มีการแฮ็กคริปโตเคอร์เรนซีเพิ่มมากขึ้น เมื่อต้นสัปดาห์ที่ผ่านมา Echo Protocol ถูกบังคับให้หยุดการโอนเงินข้ามเครือข่าย หลังจากที่ผู้โจมตีได้เจาะเข้าไปขโมยโทเค็น eBTC มูลค่า 76.7 ล้านดอลลาร์โดยไม่ได้รับอนุญาตบนระบบนิเวศ Monad
จากรายงานระบุว่า ต่อมาผู้โจมตีได้ใช้ eBTC จำนวน 45 เหรียญเป็นหลักประกันใน Curvance เพื่อกู้ยืม Bitcoin ที่เข้ารหัสไว้เกือบ 868,000 ดอลลาร์สหรัฐ ในทำนองเดียวกัน ก่อนหน้านี้ในเดือนพฤษภาคม การโจมตี KelpDAO ก็ได้ดูดเงินไปทั้งหมด 292 ล้านดอลลาร์สหรัฐ
การโจมตีดังกล่าวส่งผลให้โหนด RPC ถูกบุกรุก โครงสร้างพื้นฐาน RPC ภายนอกหยุดชะงัก และมีการปลอมแปลงข้อความข้ามเครือข่ายเพื่อใช้ในการโจมตี
Polymarket กำลังมองหาโอกาสเข้าสู่ตลาดญี่ปุ่น
นอกจากนี้ ยังมีรายงานว่า Polymarket กำลังเตรียมเข้าสู่ตลาดญี่ปุ่น รายงานจาก Bloomberg ระบุว่าแพลตฟอร์มการทำนายนี้ตั้งเป้าที่จะขออนุมัติจากหน่วยงานกำกับดูแลสำหรับตลาดการทำนายในประเทศญี่ปุ่นภายในปี 2030
รายงานระบุว่า Polymarket ได้แต่งตั้งตัวแทนในญี่ปุ่นและวางแผนที่จะล็อบบี้หน่วยงานกำกับดูแลและผู้กำหนดนโยบาย พวกเขามีความกระตือรือร้นที่จะผลักดันให้มีการอนุมัติและอนุญาตแพลตฟอร์มตลาดการคาดการณ์อย่างถูกกฎหมาย
แหล่งข่าวระบุว่า บริษัทมองว่าญี่ปุ่นเป็นตลาดที่มีศักยภาพในการเติบโตสูงและยังไม่ได้ถูกใช้ประโยชน์อย่างเต็มที่ โดยมีรายงานว่า ไมค์ ไอดลิน เป็นผู้นำในการขยายธุรกิจในประเทศญี่ปุ่น
ปัจจุบัน Polymarket บล็อกผู้ใช้งานในประเทศญี่ปุ่นไม่ให้วางเดิมพันบนแพลตฟอร์ม เนื่องจากข้อกำหนดด้านกฎระเบียบที่มีอยู่
ในทางกลับกัน มีรายงานว่าอินเดียกำลังพิจารณาสั่งห้ามแพลตฟอร์มทำนายผล เช่น Kalsi และ Polymarket โดยรายงานระบุว่า คำสั่งดังกล่าวคาดว่าจะบังคับใช้ภายใต้มาตรา 69A ของพระราชบัญญัติเทคโนโลยีสารสนเทศของอินเดีย ซึ่งให้อำนาจแก่หน่วยงานที่เกี่ยวข้องในการสั่งการให้ผู้ให้บริการอินเทอร์เน็ตปิดกั้นการเข้าถึงแพลตฟอร์มออนไลน์