streamoors
 IGNITION
 Injective
 Quantus
 NEAR Protocol
 Pearl
 LayerZero


Основные сведения
- В 2025 году злоумышленникам, вымогающим выкупное ПО, было выплачено 820 миллионов долларов в режиме onchain, что на 8% меньше, чем в предыдущем году.
- Атаки Ransomware достигли самого высокого уровня за всю историю, увеличившись на 50% в 2025 году.
- Злоумышленники все чаще выбирают в качестве мишени средние и малые организации, хотя крупномасштабные атаки все еще продолжаются.
Согласно новому отчету компании Chainalysis, в 2025 году сумма Onchain-платежей за атаки вымогателей составит $820 миллионов. Это на 8% меньше по сравнению с оценкой в 892 миллиона долларов в 2024 году.
Снижение суммы означает, что она падает уже два года подряд после достижения рекордного уровня в $1,23 млрд. в 2023 году.
Число жертв вымогательского ПО достигло рекордного уровня в 2025 году
Интересно, что в прошлом году общее количество атак вымогателей значительно увеличилось. Согласно отчету Chainalysis, в 2025 году число заявленных жертв ransomware увеличилось на 50% по сравнению с предыдущим годом. Таким образом, этот год стал рекордным по числу жертв вымогательских атак.
Неудивительно, что это означает, что 2025 год – это год, когда количество выплаченных выкупов по сравнению с количеством жертв может достичь рекордно низкого уровня в 28%. Тем не менее, в отчете отмечается, что общее количество выкупов все еще может вырасти до 900 миллионов долларов, когда будет зарегистрировано больше случаев.
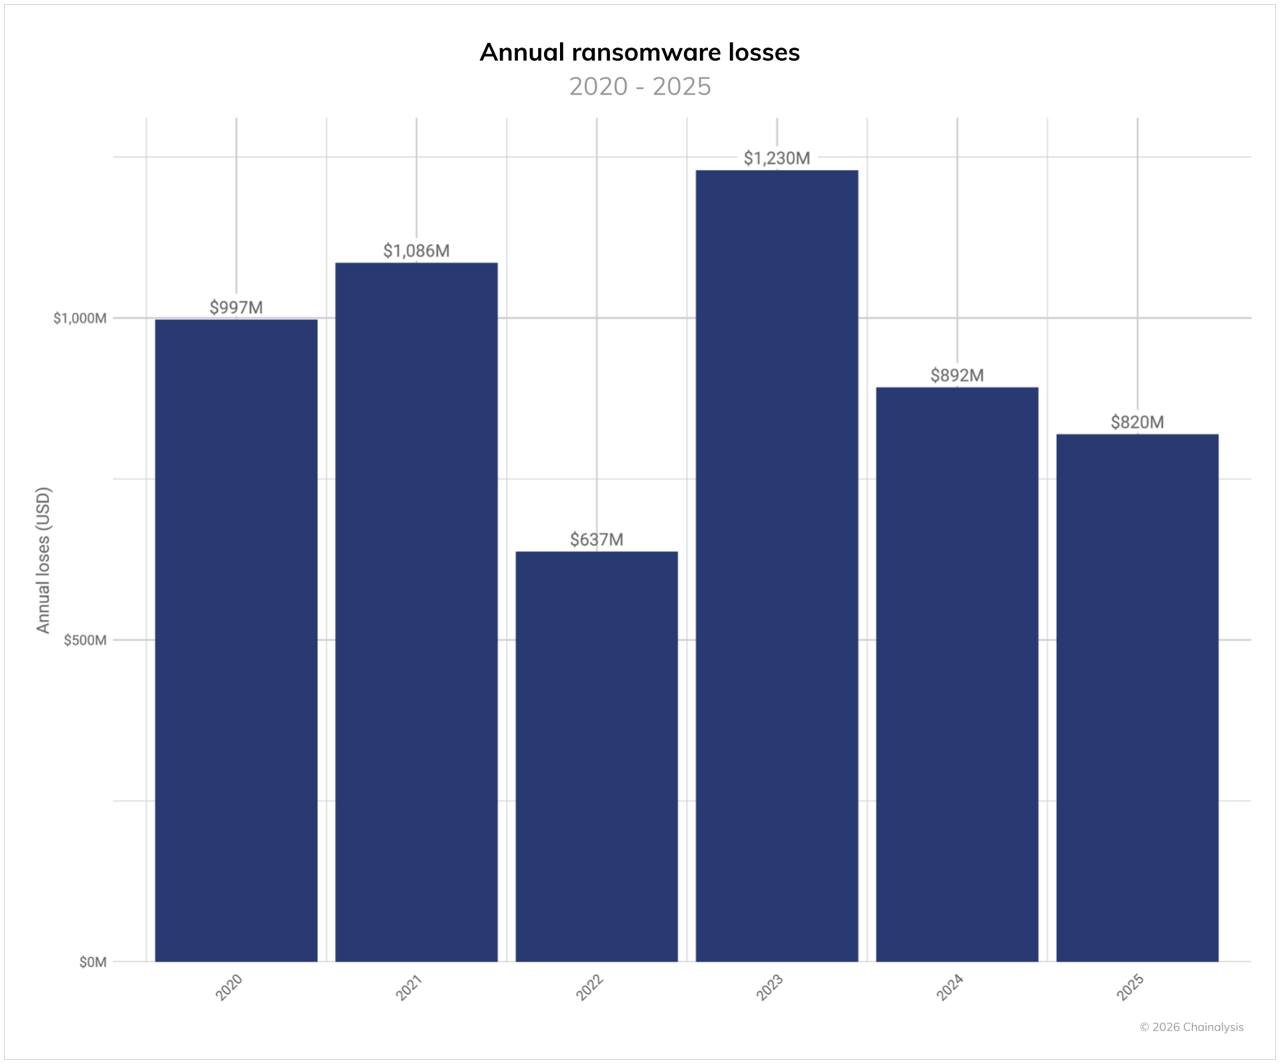
Несмотря на это, разница между выплатами за выкупное ПО в 2024 и 2025 годах остается минимальной, демонстрируя стагнацию даже на фоне роста числа атак. Эксперты объясняют это сложными факторами внутри отрасли.
К ним относятся усиление борьбы с сетями и операторами ransomware, а также децентрализация рынка ransomware. Вместо нескольких доминирующих видов атак появились более мелкие независимые группы, что усложняет задачу отслеживания и атрибуции.
Интересно, что медианный размер выкупа также вырос на 368% в 2025 году. Она выросла с $12 738 годом ранее до $59 556, что говорит о том, что хотя жертв стало меньше, те, кто заплатил, заплатили гораздо больше, чем годом ранее.
Злоумышленники, использующие вымогательское ПО, все чаще выбирают в качестве мишени компании среднего размера
Между тем, в отчете отмечается, что большинство злоумышленников, атакующих выкупное ПО, нацелены на малые и средние организации, а не на крупные компании.
Он отметил, что такой подход обусловлен предположением, что более мелкие жертвы с большей вероятностью заплатят. В результате стало меньше масштабных и привлекающих внимание атак.
Тем не менее, США остаются наиболее атакуемым регионом, а Канада, Германия и Великобритания также подвергаются большому количеству атак. В этих странах атакам подвергались в основном такие отрасли, как производство и финансы/профессиональные услуги, но злоумышленники также атаковали логистику, цепочки поставок и другие объекты инфраструктуры.
Однако это не отражает стандартную практику атак на вымогателей. Как правило, они носят оппортунистический характер и больше ориентированы на уязвимости, чем на сектор.
В отчете говорится:
“Субъекты Ransomware остаются в высшей степени оппортунистическими. Они не отдают предпочтение определенному сектору в определенное время года. Вместо этого они используют открытые сервисы и неправильную конфигурацию по мере их появления, а также извлекают выгоду из вновь раскрытых уязвимостей”.
Несмотря на преобладание атак, направленных на малые и средние предприятия, в течение года произошло несколько крупных атак. Наиболее заметной была атака на компанию Jaguar Land Rover, которая нанесла экономический ущерб, оцениваемый в 2,5 миллиарда долларов.
Другая атака группы Scattered Spider также нарушила работу британской розничной группы Marks & Spencer. Это также привело к тому, что компания понесла многомиллионные убытки.