streamoors
 IGNITION
 Injective
 Quantus
 NEAR Protocol
 Pearl
 LayerZero


ข้อมูลเชิงลึกที่สำคัญ
- ในปี 2025 มีการจ่ายเงิน 820 ล้านดอลลาร์สหรัฐผ่านบล็อกเชนให้กับผู้โจมตีด้วยแรนซัมแวร์ ซึ่งลดลง 8% จากปีก่อนหน้า
- การโจมตีด้วยแรนซัมแวร์เพิ่มสูงขึ้นถึงระดับสูงสุดเป็นประวัติการณ์ โดยเพิ่มขึ้นถึง 50% ในปี 2025
- ปัจจุบันผู้โจมตีมุ่งเป้าไปที่องค์กรขนาดกลางและขนาดเล็กมากขึ้น แม้ว่าการโจมตีขนาดใหญ่ยังคงมีอยู่ก็ตาม
รายงานฉบับใหม่จาก Chainalysis ระบุว่า การชำระเงินผ่านระบบคลาวด์สำหรับการโจมตีด้วยแรนซัมแวร์มีมูลค่า 820 ล้านดอลลาร์สหรัฐในปี 2025 ซึ่งลดลง 8% เมื่อเทียบกับประมาณการที่ 892 ล้านดอลลาร์สหรัฐในปี 2024
การลดลงของจำนวนเงินดังกล่าวหมายความว่าได้ลดลงติดต่อกันสองปีแล้ว หลังจากที่แตะระดับสูงสุดเป็นประวัติการณ์ที่ 1.23 พันล้านดอลลาร์ในปี 2023
จำนวนผู้ตกเป็นเหยื่อของมัลแวร์เรียกค่าไถ่จะสูงเป็นประวัติการณ์ในปี 2025
ที่น่าสนใจคือ จำนวนการโจมตีด้วยแรนซอมแวร์โดยรวมเพิ่มขึ้นอย่างมากในปีที่ผ่านมา จากรายงาน ของ Chainalysis จำนวนผู้ที่อ้างว่าตกเป็นเหยื่อของแรนซอมแวร์เพิ่มขึ้น 50% เมื่อเทียบกับปีต่อปีในปี 2025 ทำให้ปีนั้นเป็นปีที่มีเหยื่อจากแรนซอมแวร์มากที่สุดเป็นประวัติการณ์
ไม่น่าแปลกใจที่ปี 2025 จะเป็นปีที่ค่าไถ่ที่จ่ายเมื่อเทียบกับจำนวนเหยื่ออาจลดลงต่ำสุดเป็นประวัติการณ์เหลือเพียง 28% อย่างไรก็ตาม รายงานระบุว่าจำนวนเงินค่าไถ่ทั้งหมดอาจเพิ่มขึ้นสูงถึง 900 ล้านดอลลาร์สหรัฐ เมื่อมีการรวบรวมคดีเพิ่มเติม
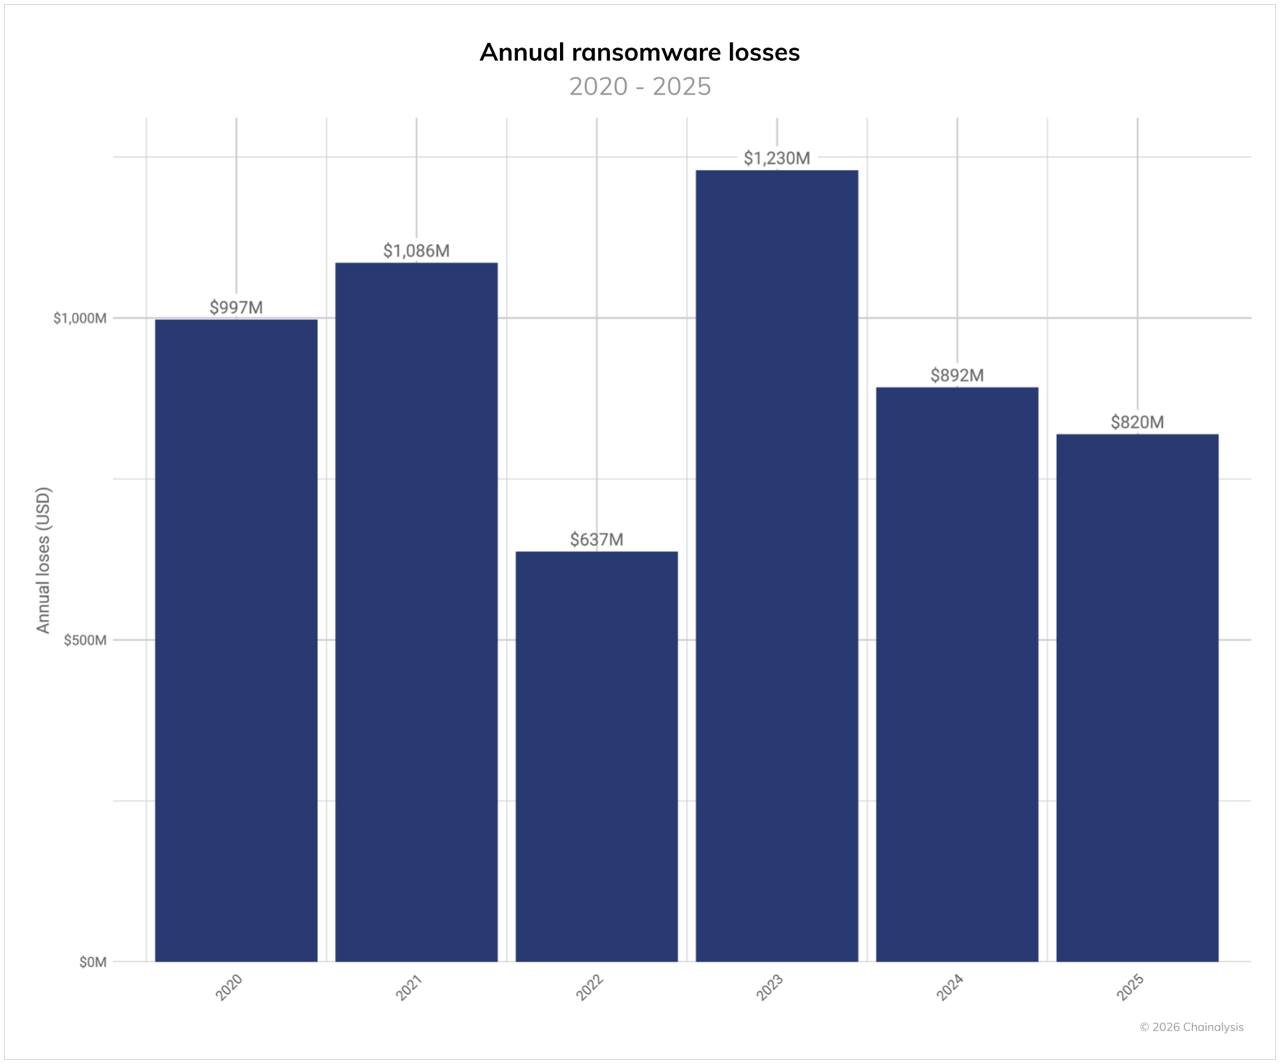
ถึงกระนั้น ความแตกต่างระหว่างการจ่ายค่าไถ่จากมัลแวร์เรียกค่าไถ่ในปี 2024 และ 2025 ก็ยังคงมีน้อยมาก แสดงให้เห็นถึงความนิ่งแม้ว่าการโจมตีจะเพิ่มขึ้นก็ตาม ผู้เชี่ยวชาญระบุว่าสาเหตุมาจากปัจจัยที่ซับซ้อนภายในอุตสาหกรรมนี้
มาตรการเหล่านี้รวมถึงการปราบปรามเครือข่ายและผู้ดำเนินการแรนซอมแวร์ที่เข้มงวดมากขึ้น ตลอดจนการกระจายตัวของตลาดแรนซอมแวร์ จากเดิมที่มีกลุ่มโจมตีหลักเพียงไม่กี่กลุ่ม กลับมีกลุ่มอิสระขนาดเล็กเกิดขึ้นมากมาย ทำให้การติดตามและระบุแหล่งที่มาทำได้ยากขึ้น
ที่น่าสนใจคือ ค่าไถ่เฉลี่ยก็เพิ่มขึ้นถึง 368% ในปี 2025 จากเพียง 12,738 ดอลลาร์ในปีก่อนหน้า เป็น 59,556 ดอลลาร์ ซึ่งแสดงให้เห็นว่าถึงแม้จะมีเหยื่อจ่ายค่าไถ่น้อยลง แต่ผู้ที่จ่ายก็จ่ายในจำนวนเงินที่มากกว่าปีก่อนหน้ามาก
กลุ่มแฮกเกอร์เรียกค่าไถ่กำลังมุ่งเป้าโจมตีบริษัทขนาดกลางมากขึ้นเรื่อยๆ
ในขณะเดียวกัน รายงานระบุว่า ผู้โจมตี ด้วยแรนซัมแวร์ส่วนใหญ่มุ่งเป้าไปที่องค์กรขนาดเล็กและขนาดกลางมากกว่าบริษัทขนาดใหญ่
รายงานระบุว่า แนวทางนี้เกิดจากสมมติฐานที่ว่าเหยื่อรายเล็กมีแนวโน้มที่จะจ่ายค่าเสียหายมากกว่า ผลที่ได้คือ การโจมตีขนาดใหญ่และเป็นข่าวใหญ่ลดลง
อย่างไรก็ตาม สหรัฐอเมริกายังคงเป็นภูมิภาคที่ตกเป็นเป้าหมายมากที่สุด โดยแคนาดา เยอรมนี และสหราชอาณาจักรก็ถูกโจมตีในปริมาณมากเช่นกัน อุตสาหกรรมที่ตกเป็นเป้าหมายส่วนใหญ่ในประเทศเหล่านี้คืออุตสาหกรรมการผลิตและการเงิน/บริการระดับมืออาชีพ แต่ผู้โจมตียังมุ่งเป้าไปที่โลจิสติกส์ ห่วงโซ่อุปทาน และโครงสร้างพื้นฐานอื่นๆ ด้วย
อย่างไรก็ตาม นี่ไม่ได้สะท้อนถึง รูปแบบการโจมตีด้วยแรนซัมแวร์ ทั่วไป พวกมันดูเหมือนจะฉวยโอกาสและมุ่งเน้นไปที่ช่องโหว่มากกว่าการโจมตีในภาคส่วนอื่นๆ
รายงานระบุว่า:
“กลุ่มผู้ก่อเหตุแรนซัมแวร์ยังคงฉวยโอกาสอยู่เสมอ พวกเขาไม่ได้เลือกโจมตีเฉพาะภาคส่วนใดภาคส่วนหนึ่งในช่วงเวลาใดเวลาหนึ่งของปี แต่จะใช้ประโยชน์จากบริการที่มีช่องโหว่และการตั้งค่าที่ไม่ถูกต้องเมื่อเกิดขึ้น และฉวยโอกาสจากช่องโหว่ที่เพิ่งถูกเปิดเผย”
แม้ว่าการโจมตีที่มุ่งเป้าไปที่วิสาหกิจขนาดเล็กและขนาดกลางจะเป็นเรื่องที่พบได้บ่อย แต่ก็มีการโจมตีครั้งใหญ่หลายครั้งเกิดขึ้นในปีนี้ การโจมตีที่โดดเด่นที่สุดคือการโจมตีบริษัท Jaguar Land Rover ซึ่งก่อให้เกิดความเสียหายทางเศรษฐกิจประมาณ 2.5 พันล้านดอลลาร์สหรัฐ
การโจมตีอีกครั้งโดยกลุ่มแฮ็กเกอร์ Scattered Spider ยังส่งผลกระทบต่อการดำเนินงานของกลุ่มค้าปลีกสัญชาติอังกฤษอย่าง Marks & Spencer ซึ่งทำให้บริษัทต้องสูญเสียเงินไปหลายล้านปอนด์