Dacity Coin
 Pudgy Penguins
 Hyperliquid
 Bitcoin
 Aerodrome Finance
 Uniswap
 Lighter

Основные сведения
- Согласно сообщениям участников сообщества, в результате фишинговой атаки на Ethereum через домен, связанный с Tornado Cash, было похищено 1 010 ETH.
- Исследователь Onchain Specter выразил сомнения относительно биографии жертвы после отслеживания её предыдущей активности с биткойнами через Whirlpool.
- Исследователи в области безопасности продолжают предупреждать о поддельных и взломанных веб-сайтах, нацеленных на криптовалютные кошельки.
Сообщается, что в результате фишинговой атаки в сети Ethereum у пользователя, зашедшего на сайт, связанный с Tornado Cash, было похищено 1 010 ETH. Издание WuBlockchain сослалось на сообщения участников сообщества, согласно которым жертва перешла на мошеннический интерфейс по старой ссылке tornado.cash.
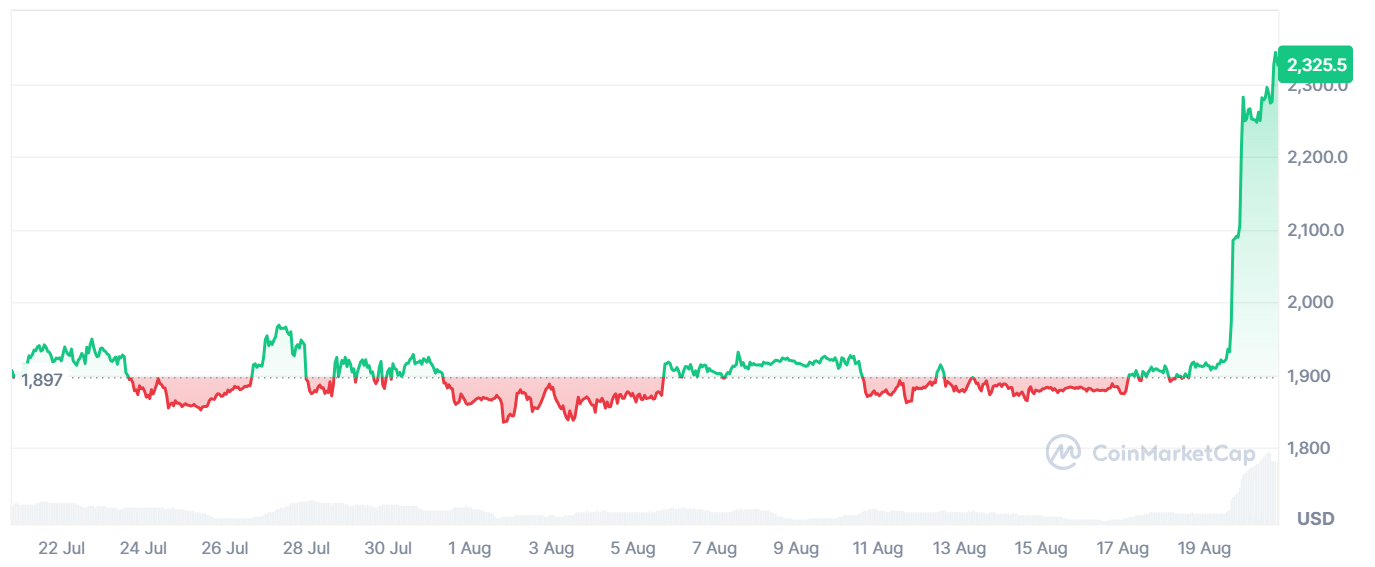
Сообщалось, что сумма убытка составила примерно 2,3 млн долларов, поскольку курс Ethereum превышал 2 200 долларов. Однако в других сообщениях оспаривались как точная сумма похищенных средств, так и утверждения о том, что злоумышленники захватили контроль над прежним доменом Tornado Cash.
Аналитик Onchain ставит под сомнение обстоятельства, при которых жертва стала объектом фишинговой атаки, на фоне роста курса Ethereum выше отметки в 2 000 долларов
Этот инцидент произошёл в то время, когда Ethereum демонстрирует положительную динамику: стоимость флагманского токена превысила отметку в 2 300 долларов. Это означает, что в результате фишинговой атаки жертва потеряла значительно более 2,3 миллиона долларов.
На данный момент нет никаких признаков того, что злоумышленник перевел похищенные средства со своих адресов. По всей видимости, в рамках этой фишинговой атаки использовались аналогичные методы, которые позволили похитить до 4 миллионов долларов за последние 12 месяцев.
Хотя этот инцидент вызвал реакцию со стороны ряда пользователей криптовалют, внимание также привлекла сама жертва фишинговой атаки. Исследователь ончейн-данных Specter отметил, что жертва может быть злоумышленником.
В своём комментарии на платформе X Specter сообщил, что исходные 73 биткоина поступили из микшера Whirlpool две недели назад, причём часть этой суммы была переведена в сеть Ethereum. По мнению исследователя, выступающего под псевдонимом, вызывает удивление тот факт, что жертва использовала два микшера, чтобы предотвратить взлом аппаратного кошелька.
Он добавил, что жертва также была замечена в Telegram-группах, посвящённых поиску закрытых ключей и атакам методом перебора, что ещё больше подтверждает версию о том, что речь может идти о злоумышленнике.
Злоумышленники в криптовалютной сфере используют поддельные и взломанные сайты для фишинговых атак
Между тем данный инцидент является частью растущей тенденции, когда злоумышленники используют поддельные или взломанные веб-сайты для атак на пользователей криптовалют. Согласно отчёту компании Malwarebytes, мошенники используют поддельные сервисы по борьбе с отмыванием денег, чтобы опустошать кошельки пользователей.
Эти сервисы позволяют пользователю проверить, не было ли криптокошелька связан с незаконными или похищенными средствами. Однако мошенники клонируют легитимные платформы или создают поддельные с общими названиями, которые требуют от пользователей подключить свои кошельки для проведения проверки.
Интересно, что в другом отчёте Check Point Research было выявлено: злоумышленники взломали почти 2 000 сайтов на WordPress с целью похищения данных криптовалютных кошельков и распространения вредоносного ПО.
В отчёте отмечается, что данная операция является частью атаки с использованием программы-вымогателя StopAndProtect, в ходе которой хакеры размещают вредоносное ПО на взломанных веб-сайтах.
Пользователи, посещающие взломанные сайты, сталкиваются с поддельной системой CAPTCHA, которая предлагает им выполнить команду, устанавливающую вредоносное ПО на их компьютер. Это вредоносное ПО похищает личные учетные данные, в том числе семенные фразы кошельков, и может распространяться по сети и с помощью USB-накопителей.
По данным исследователей Check Point, вся эта инфраструктура может даже блокировать экран заражённых устройств и запускать программу-вымогатель.