Doge Pepe
 Wisp
 Bunker Mode
 Pearl
 Sonic
 Pudgy Penguins
 Zylo Ecosystem

ข้อมูลเชิงลึกที่สำคัญ
- รายงานจากชุมชนระบุว่า การโจมตีแบบฟิชชิ่งบน Ethereum ทำให้มีการขโมย ETH ไป 1,010 ETH ผ่านโดเมนที่เชื่อมโยงกับ Tornado Cash
- Specter ผู้ตรวจสอบบนเครือข่ายได้ตั้งคำถามเกี่ยวกับประวัติของผู้เสียหายหลังจากติดตามกิจกรรม Bitcoin ก่อนหน้านี้ผ่าน Whirlpool
- นักวิจัยด้านความปลอดภัยยังคงเตือนเกี่ยวกับเว็บไซต์ปลอมและเว็บไซต์ที่ถูกบุกรุกซึ่งมุ่งเป้าไปที่กระเป๋าเงินคริปโต
มีรายงานว่าการโจมตีแบบฟิชชิ่งบน Ethereum ทำให้ผู้ใช้รายหนึ่งสูญเสีย ETH ไป 1,010 ETH หลังจากเข้าถึงเว็บไซต์ที่เชื่อมโยงกับ Tornado Cash WuBlockchain อ้างรายงานจากชุมชน ที่ระบุว่า เหยื่อเข้าถึงเว็บไซต์ปลอมผ่านลิงก์ tornado.cash เก่า
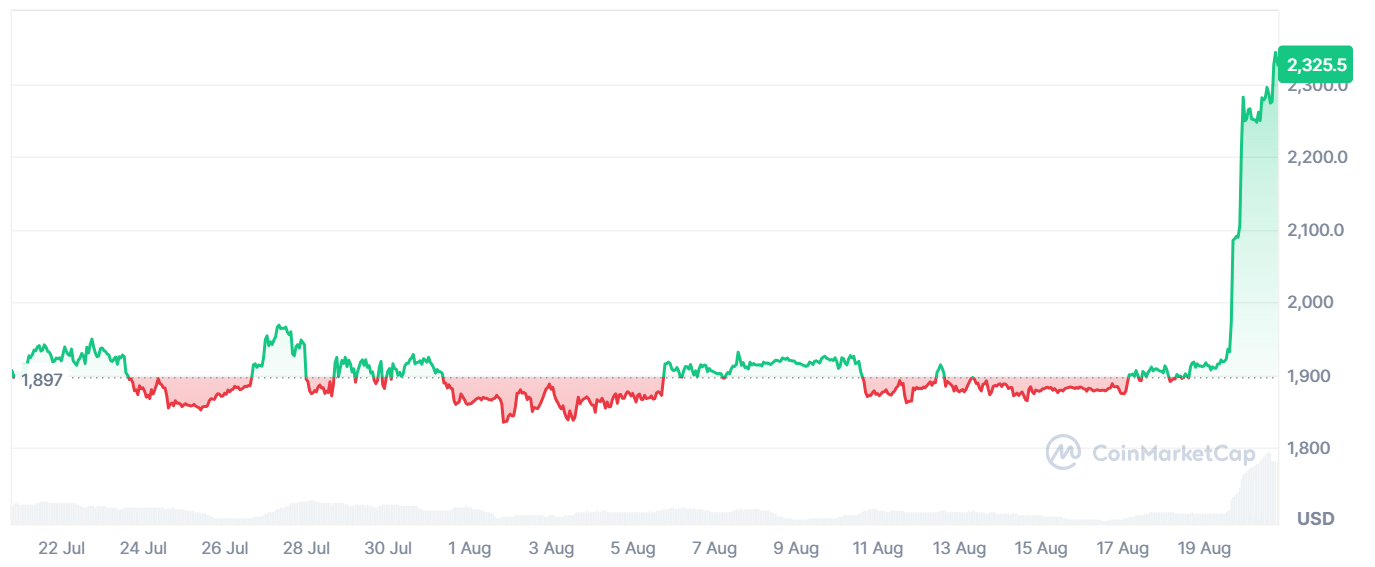
รายงานระบุว่าความเสียหายมีมูลค่าประมาณ 2.3 ล้านดอลลาร์สหรัฐ ในขณะที่ราคา Ethereum สูงกว่า 2,200 ดอลลาร์สหรัฐ อย่างไรก็ตาม รายงานแยกต่างหากโต้แย้งทั้งจำนวนเงินที่ถูกขโมยไปอย่างแน่ชัด และข้อกล่าวอ้างที่ว่าผู้โจมตีได้เข้าควบคุมโดเมนเดิมของ Tornado Cash แล้ว
นักวิเคราะห์ Onchain ตั้งคำถามเกี่ยวกับภูมิหลังของเหยื่อการหลอกลวง ขณะที่ Ethereum ทะลุ 2,000 ดอลลาร์สหรัฐ
เหตุการณ์นี้เกิดขึ้นในช่วงเวลาที่ Ethereum กำลังมีผลการดำเนินงานที่ดี โดยโทเค็นหลักพุ่งขึ้นเหนือ 2,300 ดอลลาร์สหรัฐ ซึ่งหมายความว่าเหยื่อสูญเสียเงินไปมากกว่า 2.3 ล้านดอลลาร์สหรัฐจากเหตุการณ์หลอกลวงดังกล่าว
จนถึงขณะนี้ ยังไม่มีสัญญาณใด ๆ ว่าผู้โจมตีได้โอนเงินที่ขโมยมาออกจากบัญชีของตนแล้ว นอกจากนี้ ดูเหมือนว่าการหลอกลวงแบบฟิชชิ่งนี้จะใช้เทคนิคที่คล้ายคลึงกันในการขโมยเงินมากถึง 4 ล้านดอลลาร์ในช่วง 12 เดือนที่ผ่านมา
ในขณะที่เหตุการณ์นี้ได้รับปฏิกิริยาจากผู้ใช้คริปโตหลายราย เหยื่อของการหลอกลวงก็ตกอยู่ภายใต้การตรวจสอบ
ในการตอบสนองต่อ on X นั้น Specter ระบุว่า Bitcoin จำนวน 73 เหรียญนั้นมาจาก Whirlpool mixer เมื่อสองสัปดาห์ก่อน โดยส่วนหนึ่งถูกโอนไปยัง Ethereum แล้ว ตามที่นักสืบที่ไม่เปิดเผยตัวตนกล่าว มันเป็นเรื่องแปลกที่เหยื่อใช้ mixer สองตัวเพื่อหลีกเลี่ยงการ
พวกเขายังเสริมว่าเหยื่อยังปรากฏอยู่ในกลุ่ม Telegram ที่เกี่ยวกับการค้นหา private key และการโจมตีแบบ brute-force ซึ่งยิ่งสนับสนุนทฤษฎีที่ว่าพวกเขาอาจเป็นผู้ก่อการร้ายทางไซเบอร์
ถูกโจมตีของกระเป๋าเงินฮาร์ดแวร์
ในขณะเดียวกัน เหตุการณ์นี้เป็นส่วนหนึ่งของแนวโน้มที่เพิ่มขึ้นของผู้ก่อการร้ายทางไซเบอร์ที่ใช้เว็บไซต์ปลอมหรือเว็บไซต์ที่ถูกแฮ็กเพื่อโจมตีผู้ใช้คริปโต ตามรายงานของ Malwarebytes มิจฉาชีพกำลังใช้บริการป้องกันการฟอกเงินปลอมเพื่อดูดเงินจากกระเป๋าเงินของผู้ใช้
บริการเหล่านี้ช่วยให้ผู้ใช้ตรวจสอบได้ว่ากระเป๋าเงินคริปโตเคอร์เรนซีมีการติดต่อกับเงินที่ผิดกฎหมายหรือถูกขโมยหรือไม่ อย่างไรก็ตาม มิจฉาชีพกำลังลอกเลียนแบบแพลตฟอร์มที่ถูกต้องตามกฎหมายหรือสร้างแพลตฟอร์มปลอมที่มีชื่อทั่วไปซึ่งกำหนดให้ผู้ใช้ต้องเชื่อมต่อกระเป๋าเงินเพื่อทำการตรวจสอบให้เสร็จสมบูรณ์
ที่น่าสนใจคือ รายงานอีกฉบับจาก Check Point Research เปิดเผยว่าผู้ไม่หวังดีได้แฮ็กเว็บไซต์ WordPress เกือบ 2,000 แห่งเพื่อขโมยกระเป๋าเงินคริปโตเคอร์เรนซีและแพร่กระจายมัลแวร์
รายงานระบุว่าการปฏิบัติการนี้เป็นส่วนหนึ่งของการโจมตีแรนซัมแวร์ StopAndProtect โดยแฮ็กเกอร์จะติดตั้งมัลแวร์บนเว็บไซต์ที่ถูกแฮ็ก
ผู้ใช้ที่เข้าชมเว็บไซต์ที่ถูกบุกรุกจะตกเป็นเป้าหมายของ CAPTCHA ปลอมที่แจ้งให้พวกเขารันคำสั่งที่ติดตั้งมัลแวร์บนคอมพิวเตอร์ของพวกเขา มัลแวร์จะขโมยข้อมูลส่วนตัว รวมถึงวลีรหัสกระเป๋าเงิน และสามารถแพร่กระจายผ่านเครือข่ายและไดรฟ์ USB ได้
ตามที่นักวิจัยของ Check Point กล่าว โครงสร้างพื้นฐานทั้งหมดสามารถล็อกหน้าจอของอุปกรณ์ที่ติดเชื้อและติดตั้งแรนซัมแวร์ได้ด้วย